
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 aaravmaloo/revera
Il credit score per i pacchetti npm. Analizza la reputazione del pacchetto, la manutenzione, la sicurezza, l'affidabilità del publisher e la salute…
 guettli/fix-cve-2020-15228
Script Python che applica automaticamente patch ai file workflow di GitHub Actions per sostituire i comandi deprecati e non sicuri ::set-env e…
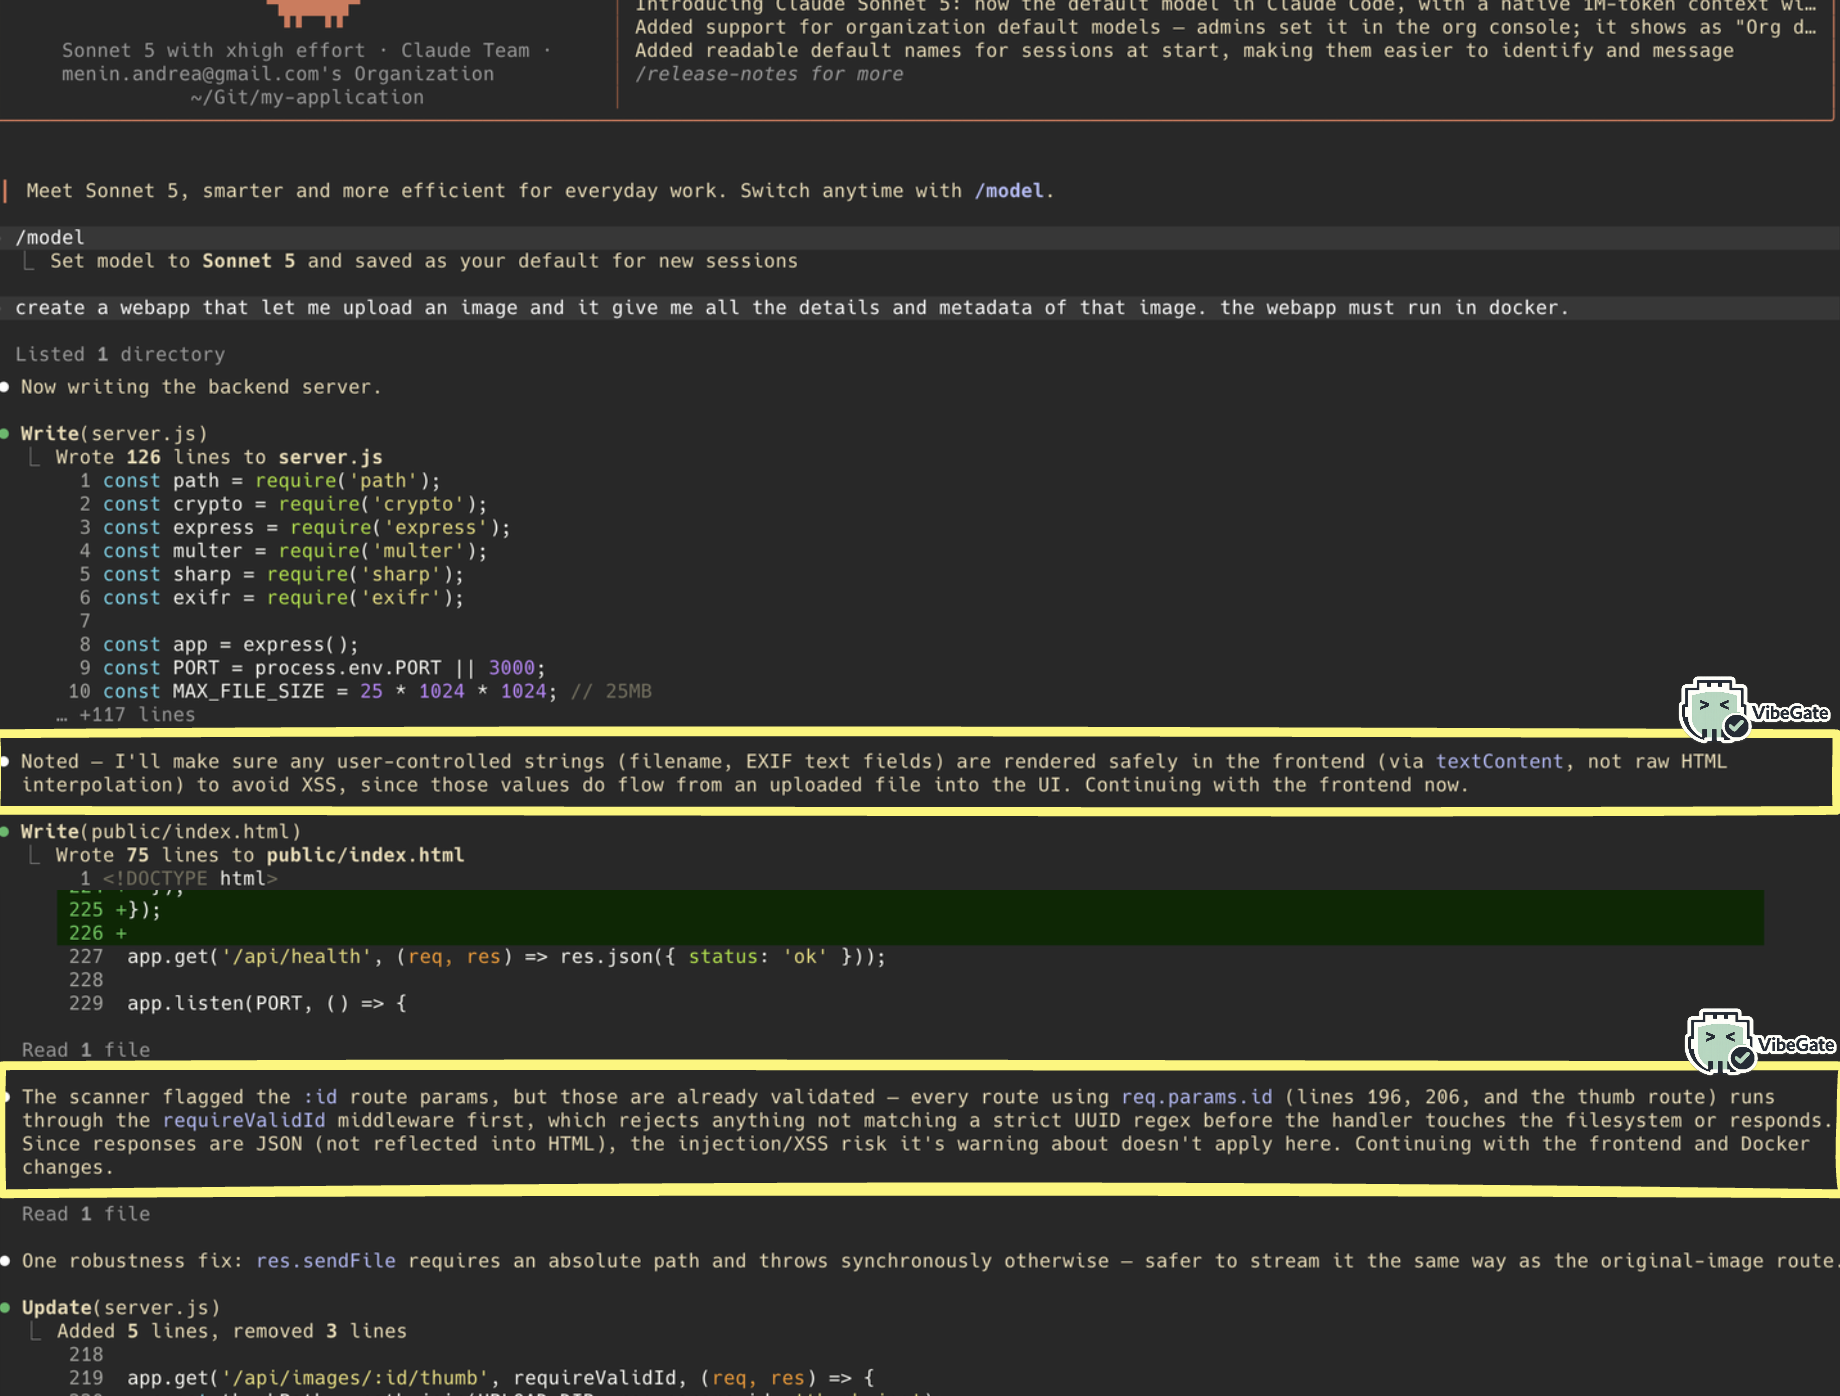 themiddleblue/vibegate
Host-agnostico hook di sicurezza pre-scrittura per agenti di codifica: rileva pattern di input utente tramite Semgrep ed emette una guida di…
 alvm/php2shell-eol-backport
Correzione non ufficiale per CVE-2026-109618 / CVE-2026-109619 (php2shell) per i pacchetti PHP 5.4 / 5.3 a fine vita di RHEL, CentOS e Oracle Linux 7…
 auditinfra-io/o1js-scan
Analizzatore statico senza dipendenze per bug di solidità dei circuiti zk in o1js/Mina zkApps e circuiti Noir
 ndaal_open_source/ndaal_public_auditd
Set di regole Linux Auditd basato sulle best practice con 14.956 regole mappate su MITRE ATT&CK, ruolo di deployment Ansible e strumenti di lint/test…
 xiaoqimikko/jackson-check
Autocontrollo di 26 avvisi di sicurezza per jackson-databind + jackson-core: intersecando voce per voce in base alle coordinate si ottengono le…
 xiaoqimikko/bc-check
Scanner offline che ti dice quali delle CVE 2026 di Bouncy Castle si applicano realmente a te, tra BC, BC-LTS e BC-FJA (FIPS), che non condividono…
 xiaoqimikko/fastjson-check
Scanner CLI offline senza dipendenze che individua fastjson all'interno di JAR e fat-JAR di Spring Boot, segnala l'esposizione a CVE-2026-16723 e…
 tanmayshahane/kyubisweep
Uno strumento CLI leggero e cross-platform che esplora il tuo filesystem per rilevare segreti esposti, chiavi API e token. Realizzato con Go per…
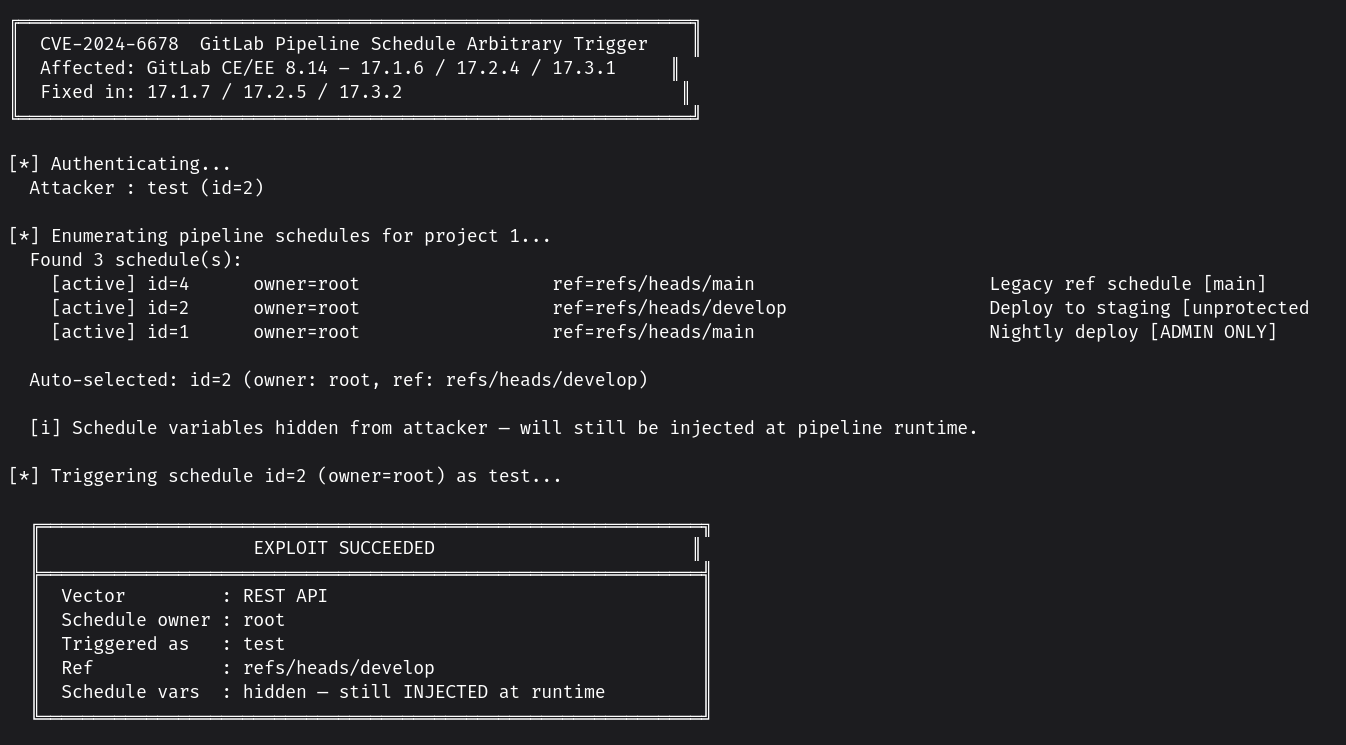 fallenskill1/cve-2024-6678
PoC per CVE-2024-6678
 ajf8729/blacklotus
BlackLotus alias CVE-2023-24932 Script di Rilevamento/Risoluzione per Intune, ConfigMgr e uso generico
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Prove e dati per il rapporto tecnico Sorami sui valori predefiniti di sicurezza di 15 Helm chart per AI serving, database vettoriali e MCP su…
 fabriziosalmi/tanstack-compromise-checker
Script shell per rilevare gli indicatori di attacco alla supply chain di TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 vighnesh91/cloudgarrison
Workbench offline basato su browser per la postura multi-cloud che simula percorsi di attacco, verifica la conformità IaC, analizza grafi di identità…
 valtersit/wordpress-cve-scanner
Analizza il core, i temi e i plugin di WordPress alla ricerca di CVE note dalla riga di comando. Open source, verificabile, privacy-first — basato…
 bogdanticu88/ratrace
Uno strumento CLI leggero per rilevare e sfruttare sistematicamente le race condition nelle applicazioni web, nelle API e nei servizi moderni.








