
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
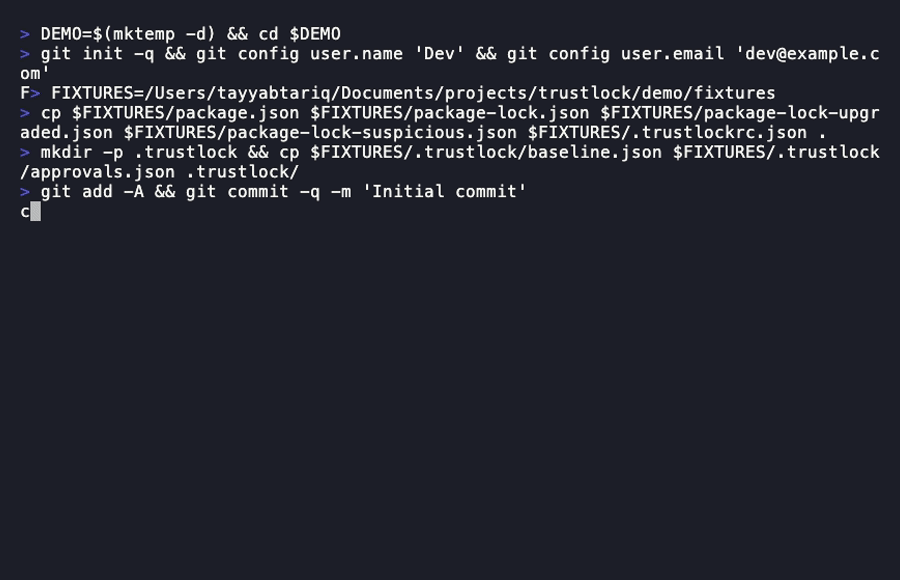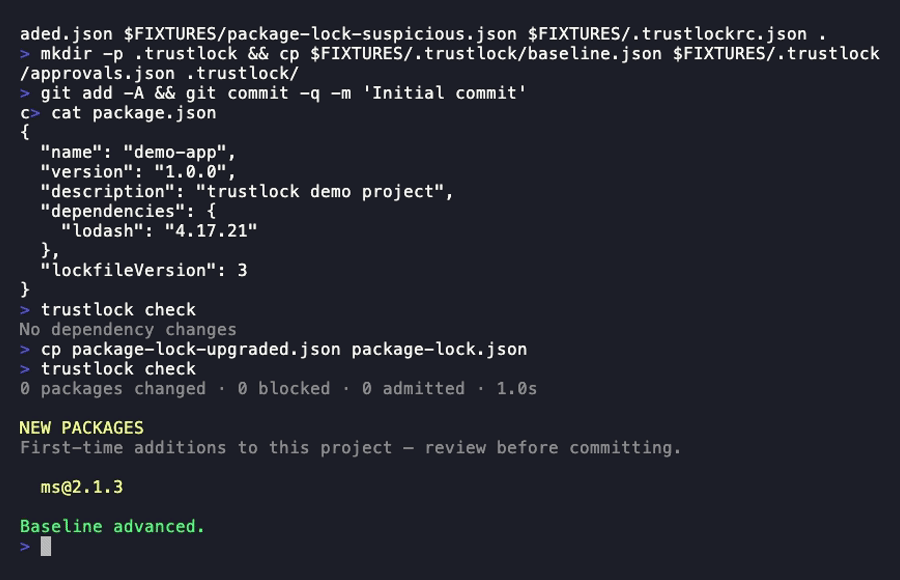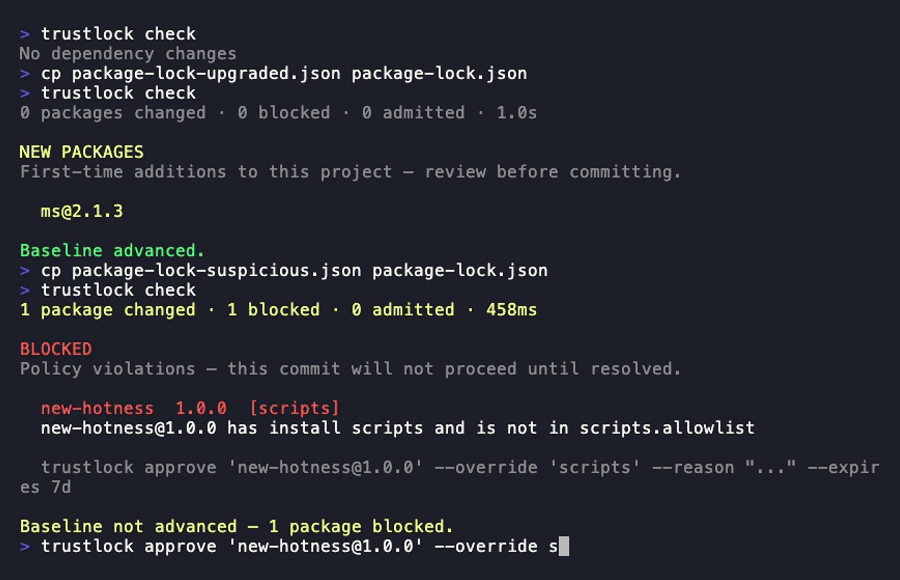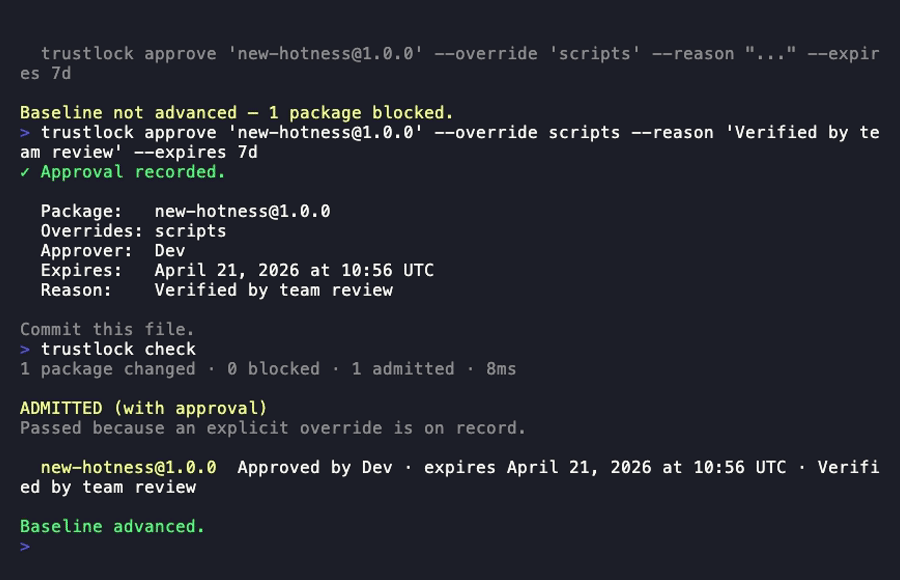
 tayyabt/trustlock
Un controller di ammissione delle dipendenze nativo per Git. Valuta i segnali di fiducia su ogni modifica delle dipendenze e blocca commit o build…
 eduardolat/authkeysync
🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali
 owasp-noir/alibi
Verifica in modo incrociato le viste della tua superficie di attacco e individua gli endpoint che non possono corroborarsi a vicenda.
 anee769/conduit
Gateway API on-premise per agenti di codifica AI con attribuzione dei costi per ingegnere, budget rigidi, governance dell'egresso (scansione di…
 tomjwxf/scopeblind-gateway
Gateway di sicurezza per server MCP con applicazione delle policy per strumento, ricevute di audit firmate Ed25519 e logging in modalità shadow.…
 ericmtzmtz/pwnproxy
Una piattaforma di test di sicurezza open source e local-first per penetration tester, agenti AI, pipeline CI/CD e team.
 cspf-founder/api-scanner-docker
Strumento di test automatizzato della sicurezza delle API che analizza le API REST e SOAP alla ricerca di vulnerabilità utilizzando le specifiche…

 components/dependency-scanning
Genera SBOM CycloneDX e report di scansione delle dipendenze per identificare dipendenze del progetto, licenze e vulnerabilità all'interno delle…
 giovannigatti/cve-bench
Un benchmark per valutare gli agenti AI nella correzione di vulnerabilità di sicurezza reali.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sono una raccolta di Ansible Roles e playbook che installano, configurano, eseguono e gestiscono una varietà di soluzioni…
 taptap/cve-2025-59489
Scanner automatizzato che rileva la vulnerabilità di injection nel runtime Unity CVE-2025-59489 negli APK Android estraendo la versione di Unity e…
 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…
 projectdiscovery/httpx-action
Sondaggio del server web HTTP
 rgielen/struts1filter
Una soluzione di filtro dei parametri di richiesta per Struts 1 CVE-2014-0114 basata sul lavoro di Alvaro Munoz e del team HP Fortify
 elevenpaths/atomshields
Framework di test di sicurezza per repository e codice sorgente
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Strumenti di rilevamento sicuri per CVE-2026-31431 "Copy Fail" e CVE-2026-43284 "Dirty Frag" — una escalation di privilegi locali nel modulo…
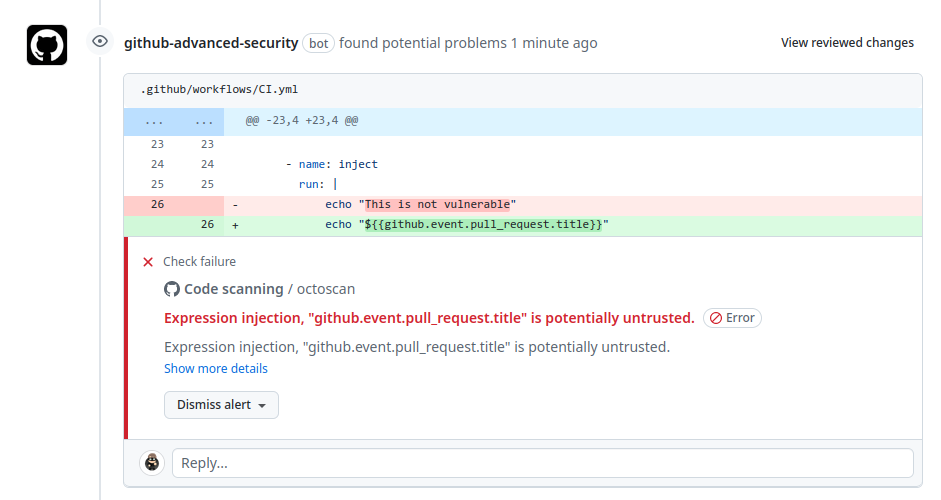 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.
 mindpatch/vulfy
🐺 Vulfy – Scanner di versioni di pacchetti veloce basato su Rust








