
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 projectdiscovery/naabu-action
Un veloce scanner di porte scritto in Go, con un focus su affidabilità e semplicità.
 jenkinsci/nuclei-plugin
Nuclei è uno strumento veloce per la scansione mirata e configurabile delle vulnerabilità basata su modelli, che offre un'enorme estensibilità e…
 aquasecurity/trivy-enforcer
[SPERIMENTALE] Operatore Kubernetes per l'Assurance delle Immagini
 kamalsrini/sentinel-cve
Strumento CLI che spiega le CVE in inglese semplice e scansiona i repository per valutare l'impatto. Alimentato da Claude.
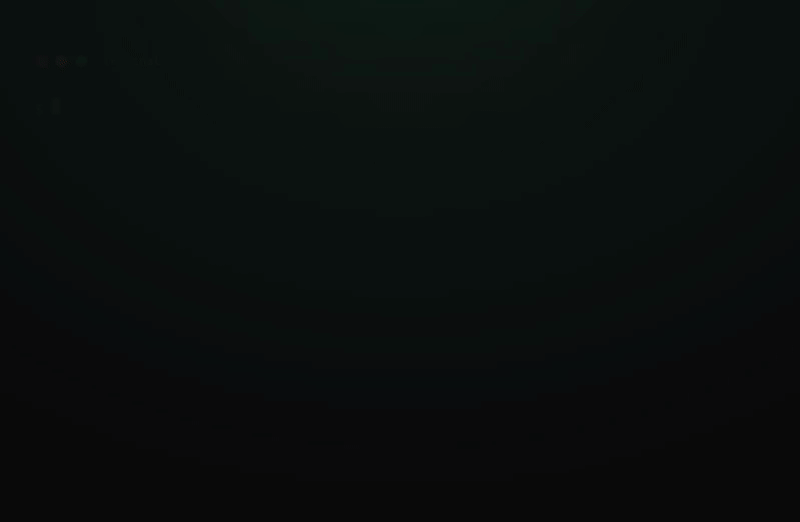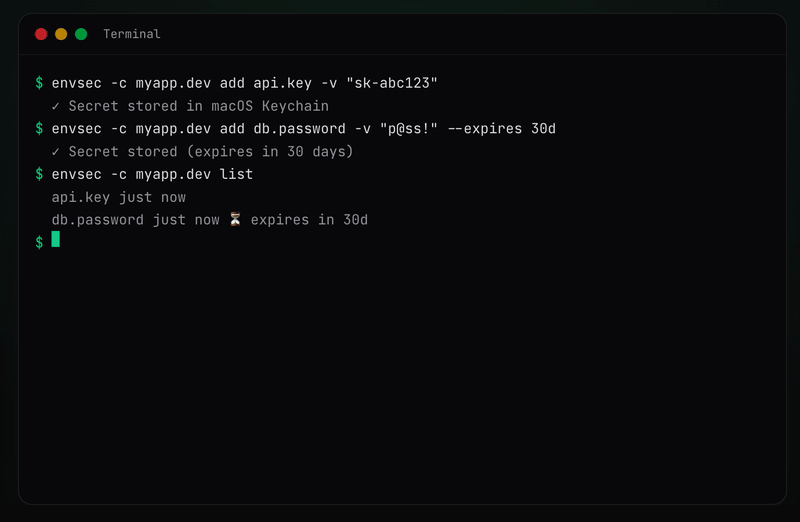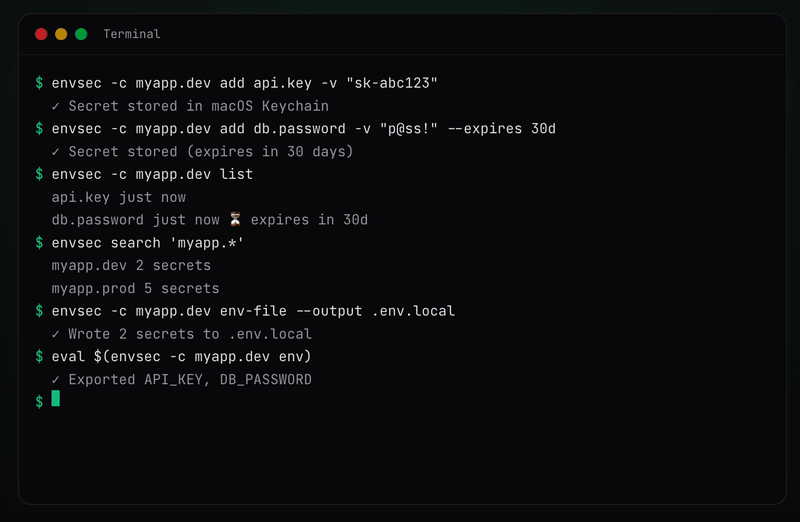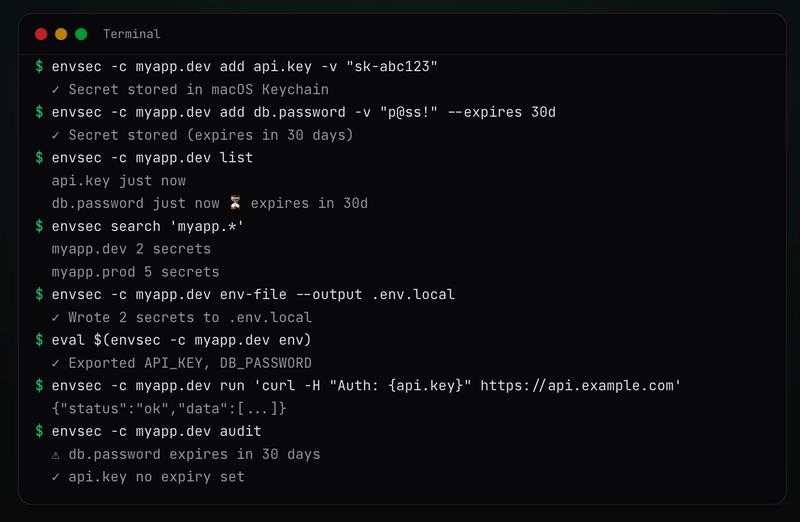 davidnussio/envsec
Strumento CLI sicuro per la gestione dei segreti di ambiente utilizzando i depositi di credenziali nativi del sistema operativo (macOS Keychain,…
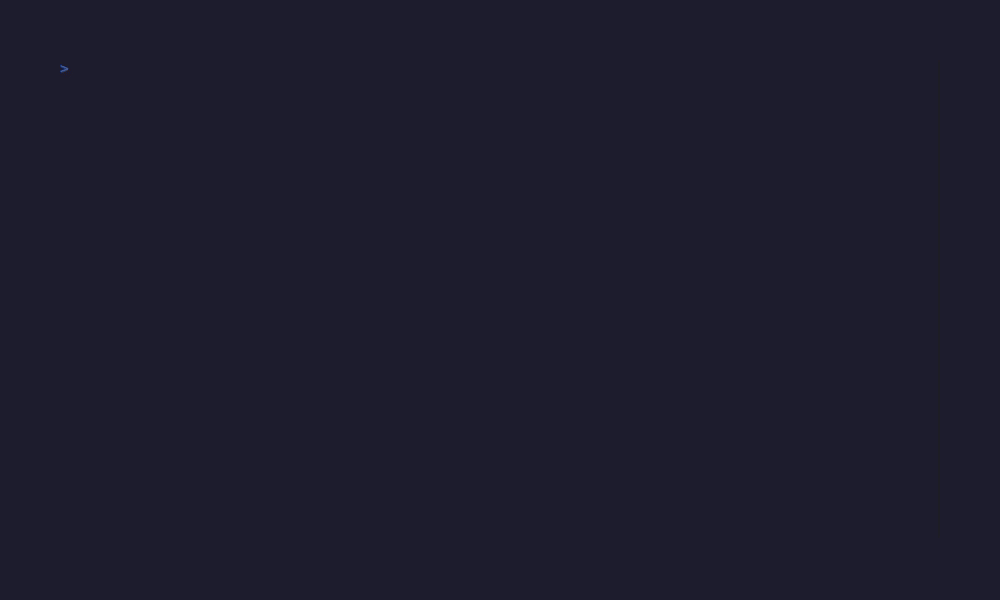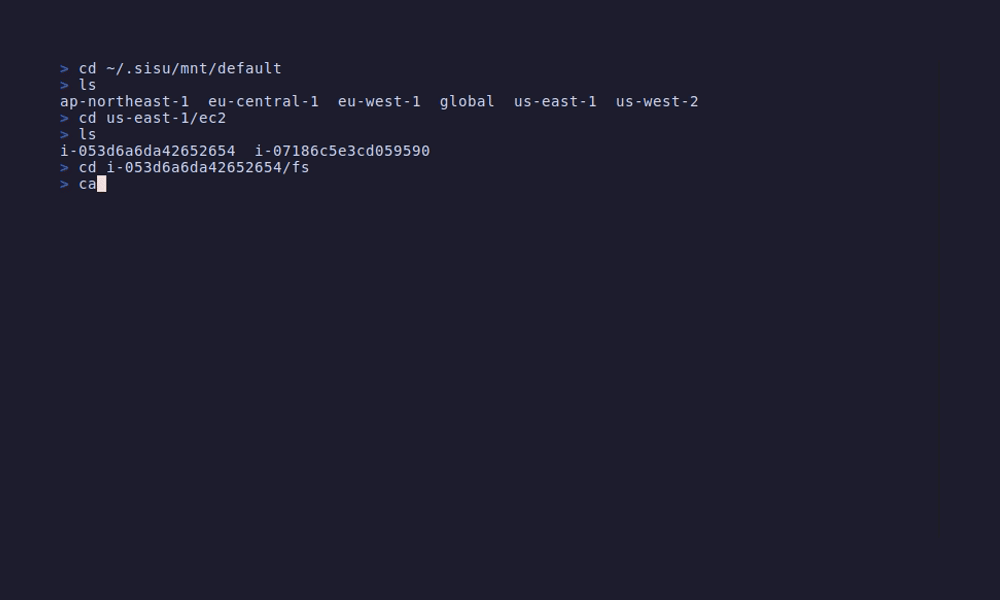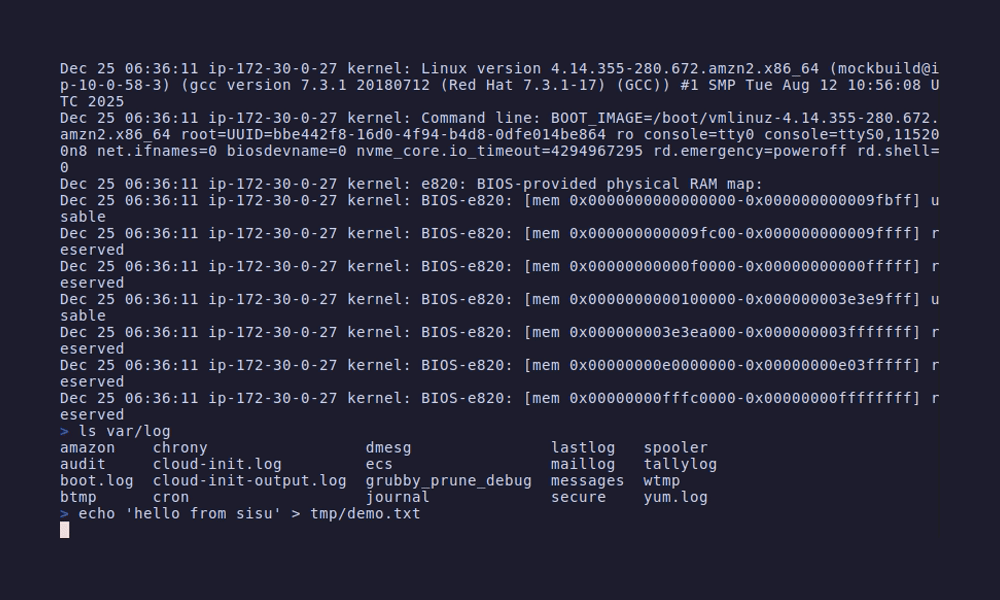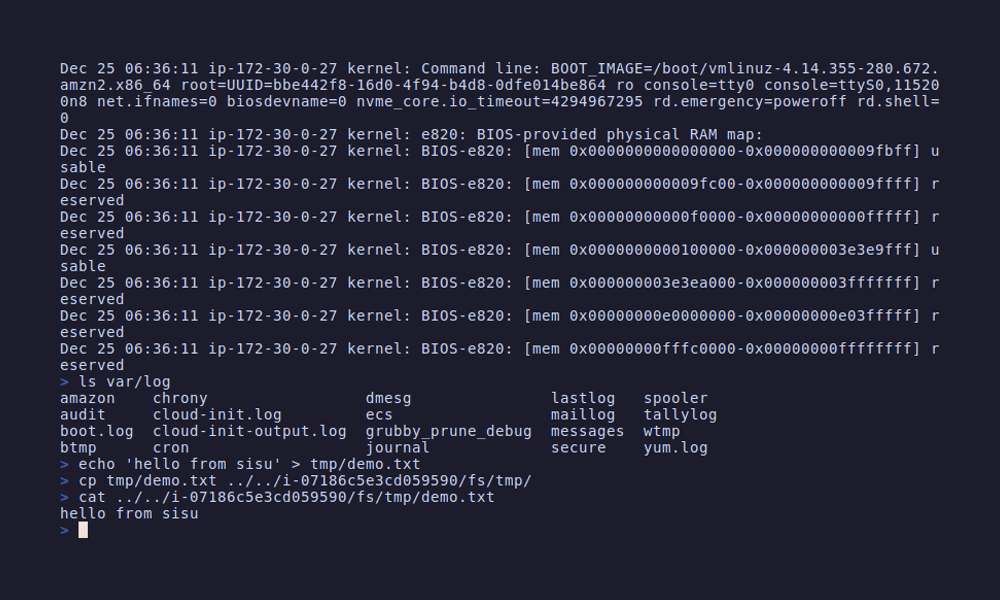 semonte/sisu
Monta le risorse AWS come filesystem locale per l'esplorazione dell'infrastruttura, l'audit di sicurezza e l'analisi della configurazione utilizzando…
 wantasticapp/wantasticcore
AIO Cloud Managment Server
 jdauphant/patch-openssl-cve-2014-0160
Correggi openssl #heartbleed con ansible
 bekk/retire.js
retire.js ha una nuova casa
 kalilinux/build-scripts/kali-installer
Crea immagini ISO ufficiali dell'installer di Kali Linux con simple-cdd e debian-cd, supportando più architetture, varianti, mirror e build…
 contrastsecurity/contrast
CLI SAST per la scansione di applicazioni Java, JavaScript e .NET, oltre a funzioni AWS Lambda, per rilevare vulnerabilità del codice e policy IAM…
 aaronfay/cve-2015-0235-test
Playbook Ansible per verificare la vulnerabilità CVE-2015-0235
 ibondarenko1/azure-sentinel-detection-engineering
9 rilevamenti KQL mappati su MITRE ATT&CK su un ambiente live Microsoft Sentinel + Defender XDR (control-plane, endpoint, identity), con una pipeline…
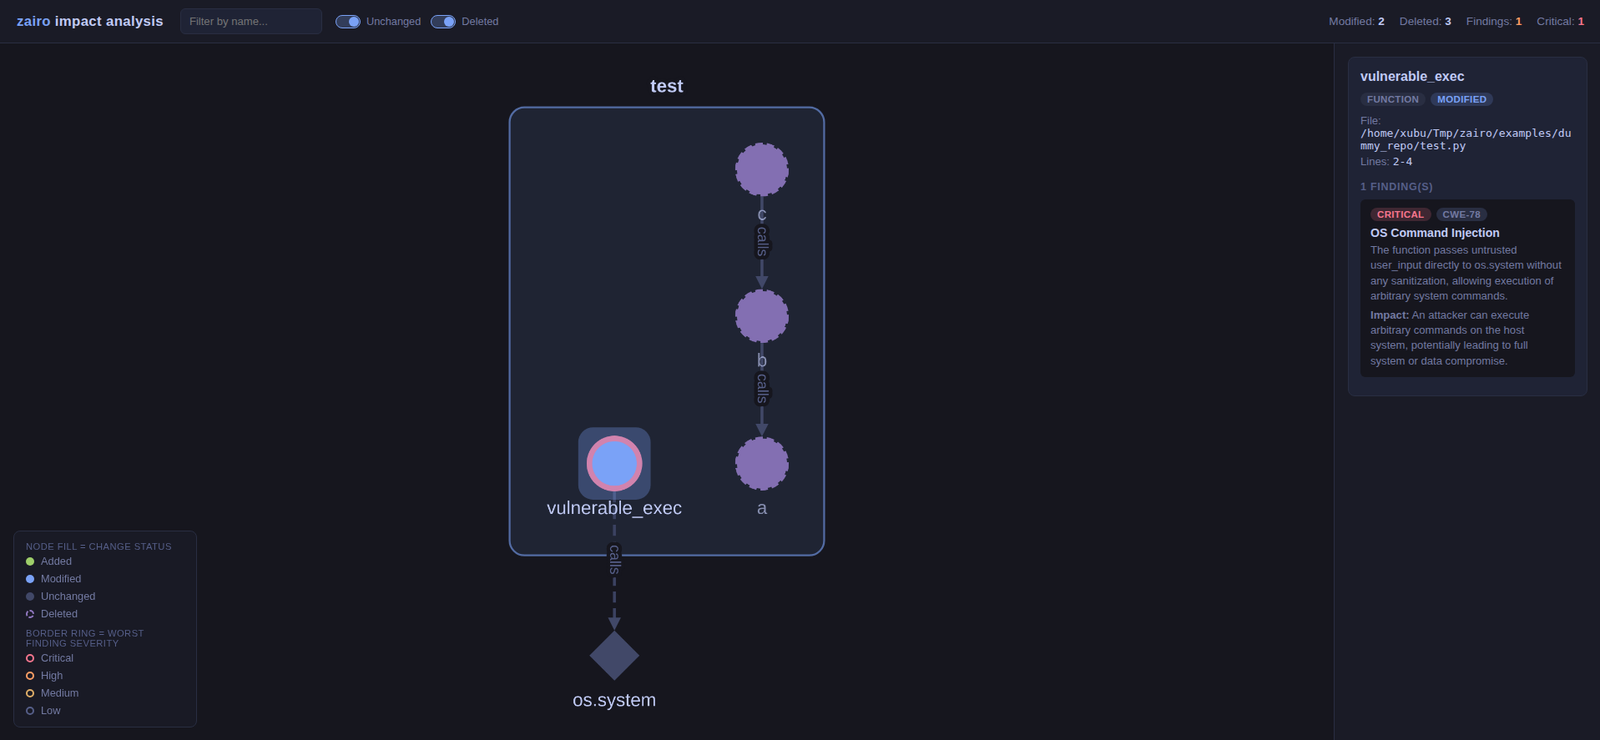 iamavu/zairo
Scansiona i diff del codice con contesto per costruire un grafo di impatto e usa gli LLM per trovare vulnerabilità, supportando scansioni multi-repo…
 jq6l43d1/proxmox-lxc-docker-fix
Soluzione alternativa per CVE-2025-52881: Risolve il malfunzionamento di Docker/Podman nei container Proxmox LXC causato dall'incompatibilità di…
 aquasecurity/secfixes-tracker
Fork da https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 infobyte/faraday_burp
Estensione Burp per la collaborazione in Faraday
 rocketchat/layne
Un doggo che aiuta a cercare problemi di sicurezza nei tuoi repository.








