
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit

 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 greenbone/openvas-scanner
Questo repository contiene il componente scanner per Greenbone Community Edition.
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 kubeshop/testkube
☸️ La piattaforma di testing aperta per team di ingegneria guidati dall'IA
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 mondoohq/cnspec
Sicurezza open source e cloud-native per proteggere tutto, dalla build al runtime
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 secretlint/secretlint
Strumento di linting componibile per prevenire il commit di credenziali.
 ccfos/nightingale
Motore di allerta open-source per dati di monitoraggio di serie temporali. Si connette a Prometheus, VictoriaMetrics, ElasticSearch e altre fonti di…
 nvidia/openshell
Runtime sandboxed per agenti AI autonomi con policy YAML dichiarative che applicano vincoli su filesystem, rete e processi, oltre all'iniezione di…
 kyverno/kyverno
Applica sicurezza e conformità sui cluster Kubernetes tramite controlli di ammissione, mutazione delle risorse, scansioni in background e verifica…
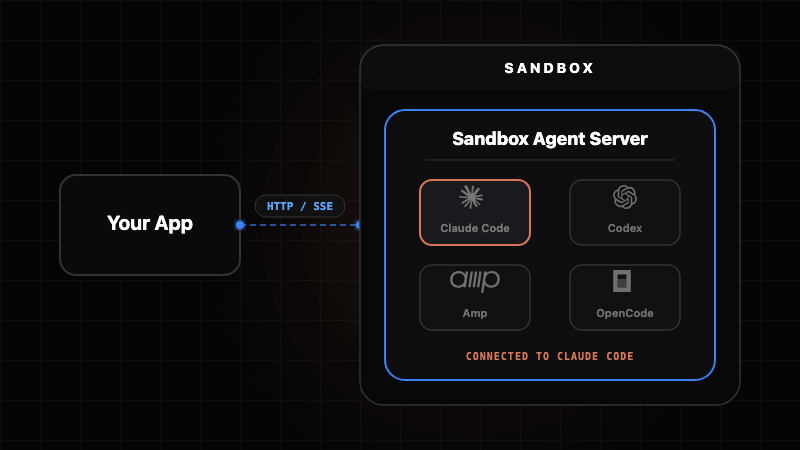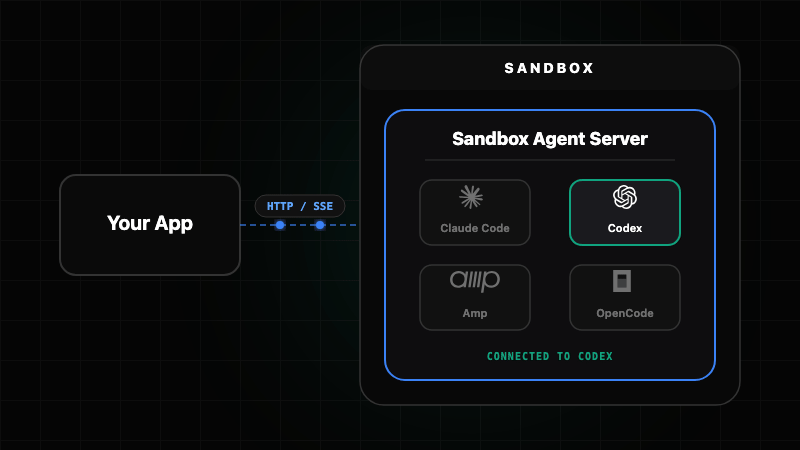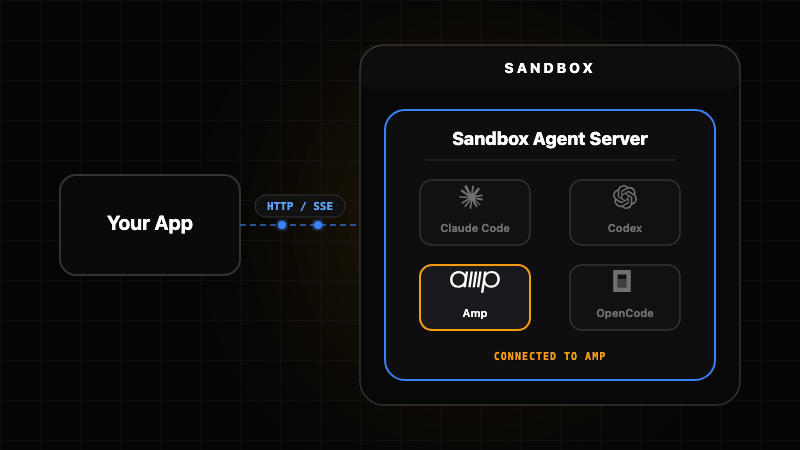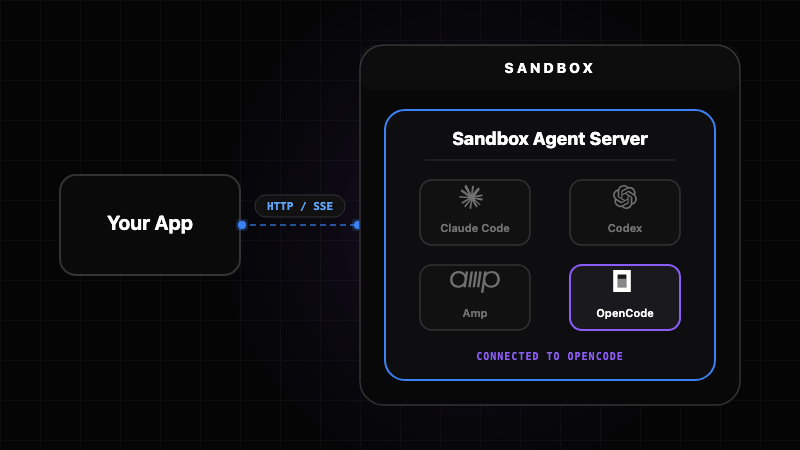 rivet-dev/sandbox-agent
Un processo durevole per agente, con memoria che sopravvive ai riavvii
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 google/osv-scanner
Scanner di vulnerabilità scritto in Go che utilizza i dati forniti da https://osv.dev
 cybersecsi/raudi
Un repository per generare e mantenere automaticamente aggiornata una serie di immagini Docker tramite GitHub Actions.
 cartography-cncf/cartography
Estrae asset infrastrutturali e le loro relazioni da oltre 30 piattaforme cloud, di identità e SaaS in un grafo Neo4j per query di sicurezza e…






