
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adattamento di CVE-2023-6241 per Google Pixel 7 da Google Pixel 8, tratto da securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Strumento di recupero dei tipi basato su N-gram per binari, che recupera strutture e firme di funzioni da codice decompilato con alta resa e punteggi…
 kernelzeroday/cve-2021-3156-baron-samedit
1 giorno di ricerca
 velteyn/unbattletech
Reverse engineering di BattleTech: The Crescent Hawk's Inception
 thisistfs/rogue-framework
Banco di lavoro desktop per il fuzzing con AFL++, emulazione QEMU multi-architettura, sviluppo di harness, analisi headless con Ghidra, mutatori…
 nccgroup/libtalloc
libtalloc è uno script Python per l'uso con GDB che può essere utilizzato per analizzare l'"allocatore banale" (talloc)
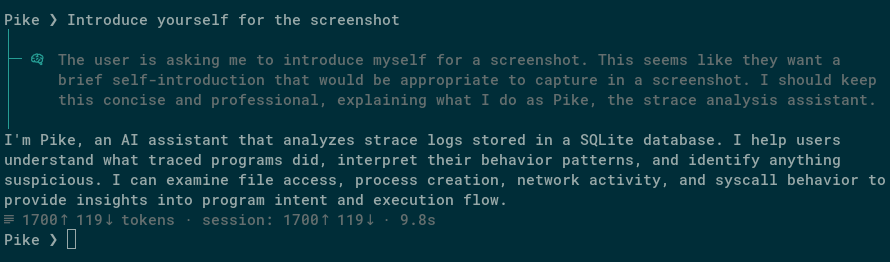 synacktiv/pike-agent
Agente LLM sperimentale per strace su Linux
 ejfkdev/dae
Analizzatore di snapshot AOT Dart basato su configurazione che esporta simboli e struct compatibili con blutter per IDA, radare2 e Frida, e decompila…
 martinclauss/exim-rce-cve-2018-6789
Questo repository fornisce un ambiente di apprendimento per capire come funziona un exploit RCE di Exim per CVE-2018-6789.
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Analisi bootkit-rootkit della sfida Z2A-BlackLotus stage 2
 fatmike-gh/mcpdebugger
Un server debugger MCP per eseguibili Windows (x86 e x64). Espone funzionalità di debug come strumenti MCP per l'analisi statica/dinamica del…
 gmh5225/frida-il2cpp-datacollector
Strumento basato su Frida che porta MonoDataCollector di Cheat Engine su Android e iOS, consentendo la raccolta dati Mono/IL2CPP a runtime e…
 nccgroup/libmempool
Strumenti di analisi dell'heap per mempool
 asherdll/r2gopclntabparser
Uno script per radare2 per analizzare il gopclntab per facilitare il reverse engineering di binari Go.
 gmh5225/letmegg
Windows kernel proof-of-concept che dimostra una tecnica anti-debugging che impedisce a WinDbg di effettuare il break manipolando il percorso di…
 webraybtl/cve-2023-40031
Analisi e riproduzione della vulnerabilità di heap buffer overflow di Notepad++ CVE-2023-40031
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.








