
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Debugger — Pagina 23 | Kitploit
Categorie

Debugger

Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k6 giorni fa
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1 giorno fa
gef preview#3

gef

GitHubhugsy/gef
8.3k2 mesi fa
delve preview#4

delve

GitHubgo-delve/delve
25.0k14h 14m fa
rr preview#5

rr

GitHubrr-debugger/rr
10.7k8 giorni fa
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k15h 14m fa
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k10h 30m fa
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k11h 22m fa
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k2 giorni fa
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k12h 52m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
564 risultati
CVE-2024-30052 preview

CVE-2024-30052

GitHubynwarcs/cve-2024-30052

Materiali per CVE-2024-30052.
payload-generationvulnerability-analysisexploitation+3
122 anni fa
mitm-proxy preview

mitm-proxy

GitHubwelfordian/mitm-proxy

Proxy MITM HTTP/HTTPS basato su Go con intercettazione HTTP/2 e HTTP/1.1, generazione di certificati CA locale/per-host, tunneling CONNECT/WebSocket,…

web-proxies-interceptionapi-security-testingdebuggers+5
144 mesi fa
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Browser di ricerca macOS local-first basato su una build personalizzata di Brave che cattura traffico di rete, fingerprint, script e prove di runtime…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
61 giorno fa
CVE-2017-0038-EXP-C-JS preview

CVE-2017-0038-EXP-C-JS

GitHubk0keoyo/cve-2017-0038-exp-c-js

Exploit in C e JavaScript per CVE-2017-0038, che dimostra lo sfruttamento della corruzione della memoria con osservazione della perdita di memoria…

memory-forensicsvulnerability-analysisexploitation+2
69 anni fa
CVE-2022-0853 preview

CVE-2022-0853

GitHubbytehackr/cve-2022-0853

Dimostra una perdita di memoria nel client JBoss quando si utilizza UserTransaction ripetutamente, con un PoC e analisi per CVE-2022-0853.
memory-forensicsvulnerability-analysiscode-analysis+2
94 anni fa
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

Agent Skill per operare con renef.io — strumentazione dinamica Android ARM64: hook del codice nativo/Java, patch della memoria, tracciamento delle…
android-securitydynamic-analysis-sandboxingmemory-forensics+9
114 mesi fa
MOEW preview

MOEW

GitHubharryeetsource/moew

White paper

defensive-toolsexploitationreverse-engineering+4
1611 mesi fa
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Driver in modalità kernel non firmato che esegue modifiche alla memoria

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114 anni fa
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Analisi di reverse engineering di Formbook, un info-stealer che utilizza la manipolazione di assembly .NET e la decifratura XOR. Payload completo…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
71 mese fa
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Reverse engineering di Amadey Loader con x64dbg: risoluzione dinamica delle API, escalation dei privilegi del token, hook del keylogger, cattura…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
517 giorni fa
CVE-2021-3156 preview

CVE-2021-3156

GitHubchenaotian/cve-2021-3156

CVE-2021-3156 POC e Docker e analisi write up
privilege-escalationvulnerability-analysiscode-analysis+8
114 anni fa
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Stampa messaggi di trace tramite una connessione al debugger C2 Silicon Labs.
embedded-systems-securitydebuggershardware-hacking+2
128 anni fa
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

Traccia gli input utente per rilevare vulnerabilità di injection nei metodi Java tramite JDWP e Frida, individuando potenziali punti di injection di…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
94 anni fa
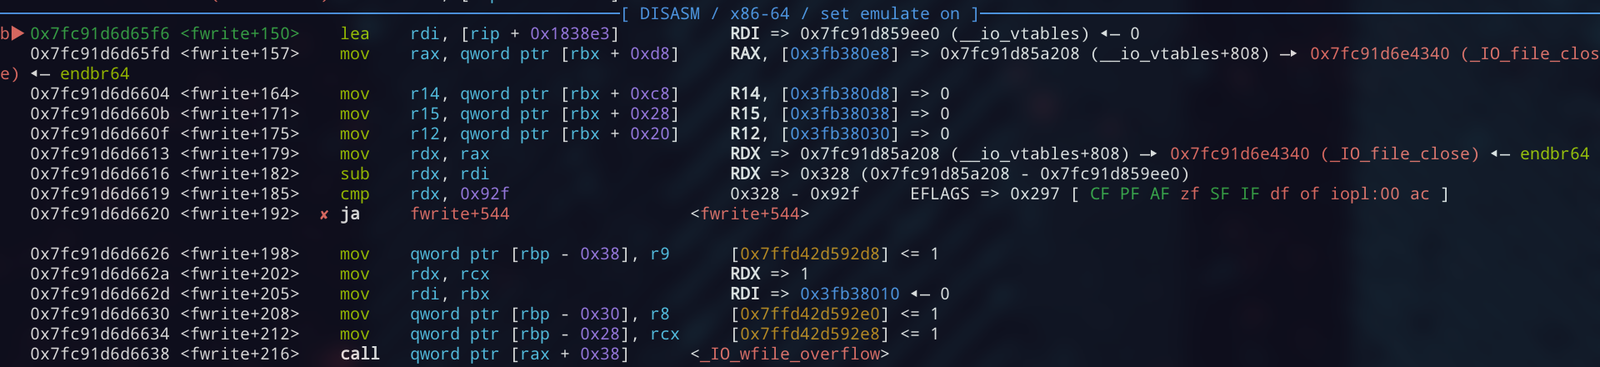
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un giallo sul debugging di core dump.
memory-forensicsexploitationreverse-engineering+5
128 mesi fa
house_of_apple_2 preview

house_of_apple_2

GitHubjazho76/house_of_apple_2

Walkthrough interattivo con GDB della tecnica FSOP House of Apple 2 su glibc 2.43, con una sandbox riproducibile che copre il bypass della vtable, lo…
memory-forensicsexploitationreverse-engineering+7
52 mesi fa
CheatSheetHost preview

CheatSheetHost

GitHubjimmyader/cheatsheethost

Una pagina ospitata localmente per cheat sheet. Attualmente utilizzata per il reverse engineering e ospitata in laboratori in modo da poter limitare…
static-analysisreverse-engineeringdebuggers+3
157 mesi fa
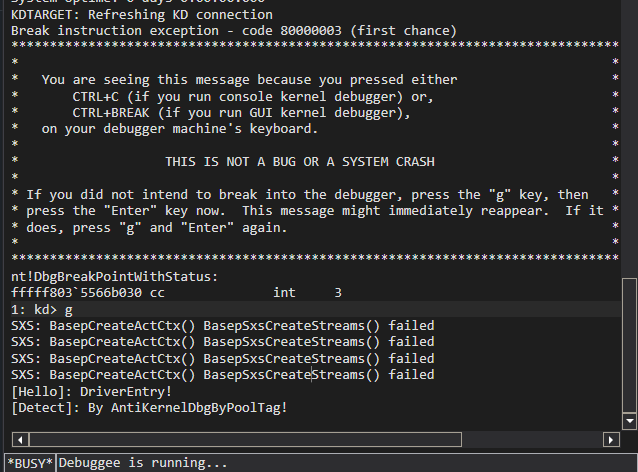
AntiKernelDebug-POC preview

AntiKernelDebug-POC

GitHubgmh5225/antikerneldebug-poc

POC su come rilevare il debug del kernel di Windows tramite pool tag.
defensive-toolsdebuggersmalware-analysis
123 anni fa
LiberationPlay-CVE-2025-24132-AirBourne-POC preview

LiberationPlay-CVE-2025-24132-AirBourne-POC

GitHubthegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc

POC per CVE-2025-24132 (AirBourne). Attualmente innesca solo l'overflow e provoca un crash.

embedded-systems-securityiot-securityvulnerability-analysis+7
88 mesi fa
Precedente1…222324…32Successivo








