
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit

 rasetsuu/vmp-devirt
Piattaforma di ricerca per la devirtualizzazione di VMProtect assistita da trace: i front-end delle versioni alimentano un backend condiviso…
 ricardoquesada/regenerator2000
Un disassemblatore interattivo per la CPU 6502, incentrato sui computer Commodore a 8 bit. Include una TUI con funzionalità moderne come x-ref,…
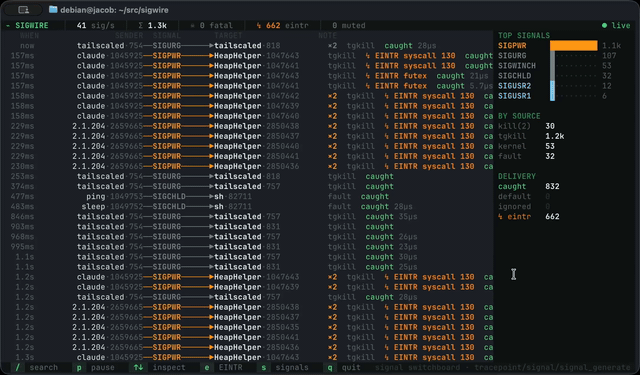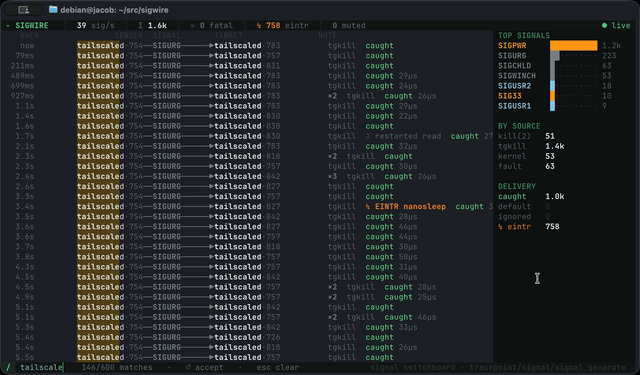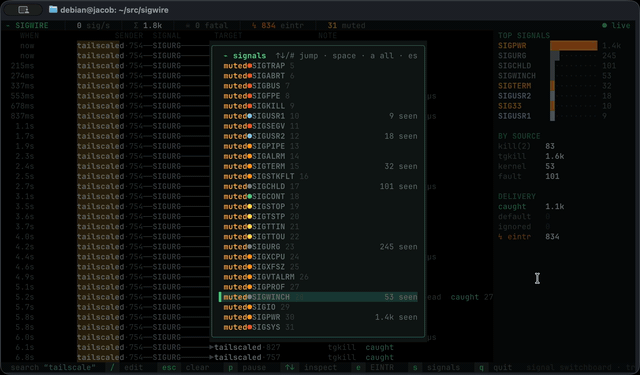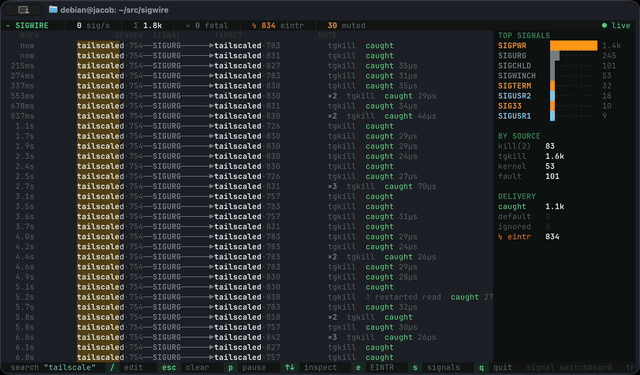 yeet-src/sigwire
Strumento di osservabilità dei segnali del kernel in tempo reale che utilizza eBPF tracepoint per trasmettere ogni segnale generato su un host Linux,…
 malwaretech/basichook
Motore di hooking inline x86 (utilizzando trampolini)
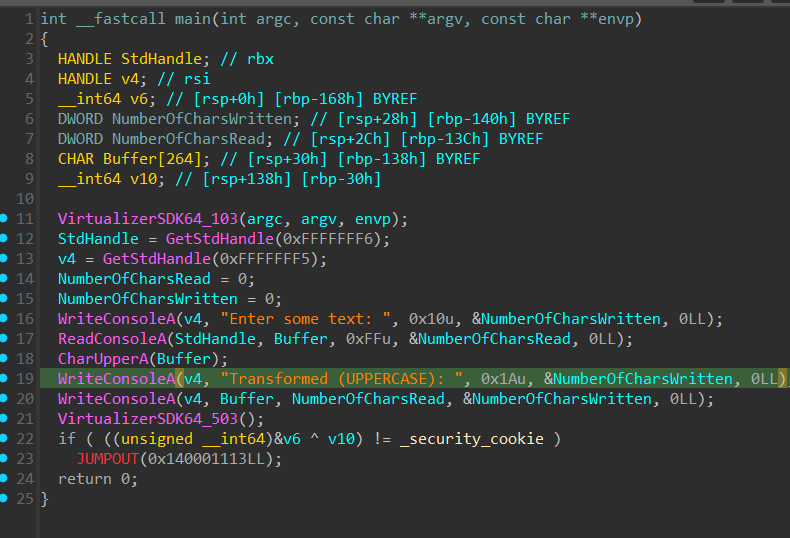 backengineering/themida-devirt
Risultati di Themida Devirt
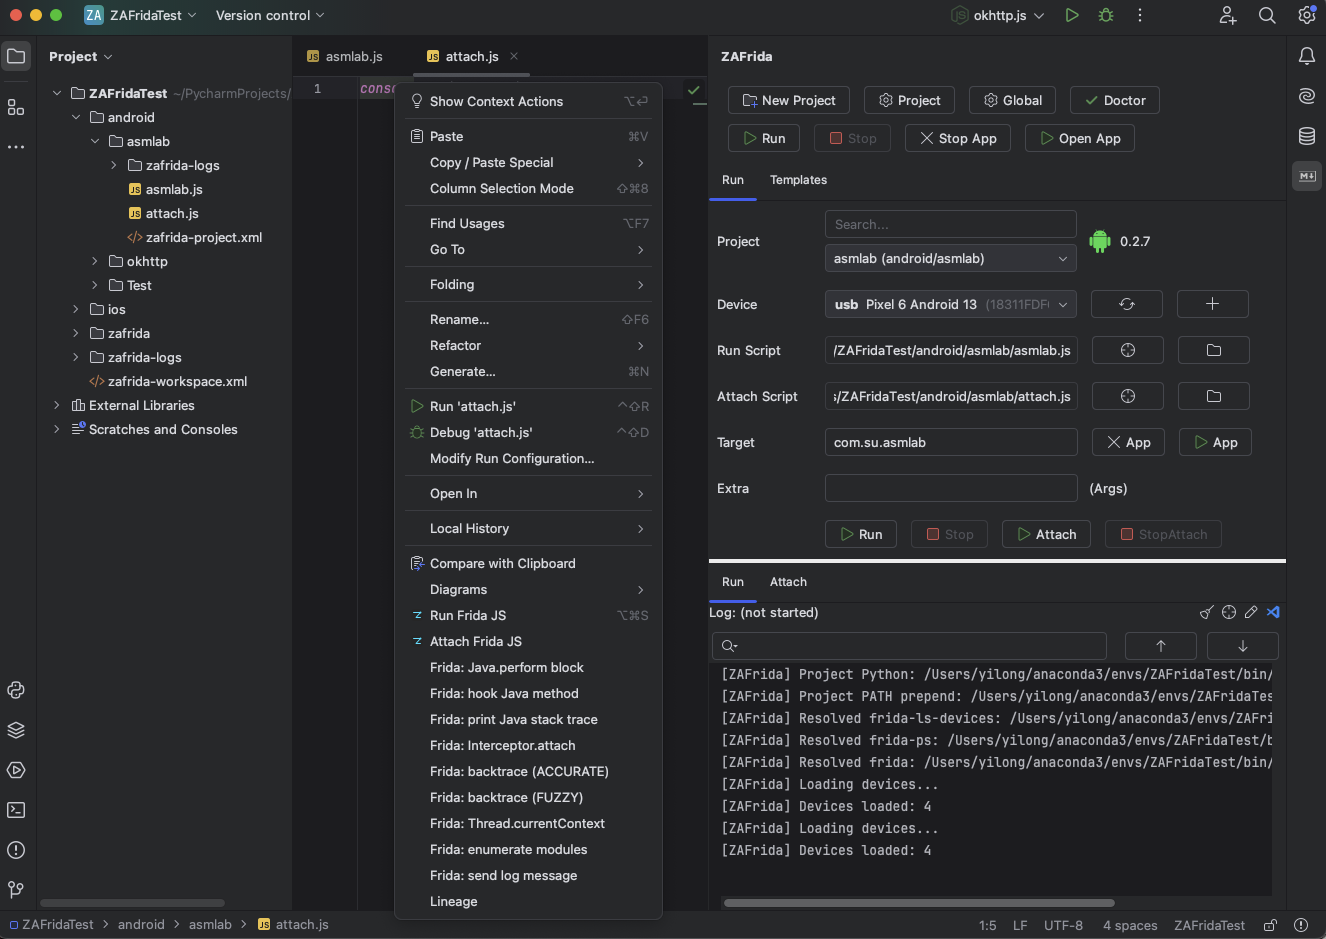 yilongmd/zafrida-ui
Una finestra dello strumento UI di Frida all'interno di PyCharm / JetBrains IDEs.
 controlplaneio/truffleproc
truffleproc — caccia ai segreti nella memoria di processo (mashup TruffleHog e gdb)
 nccgroup/iodide
Il debugger Cisco IOS e l'ambiente integrato di disassemblaggio
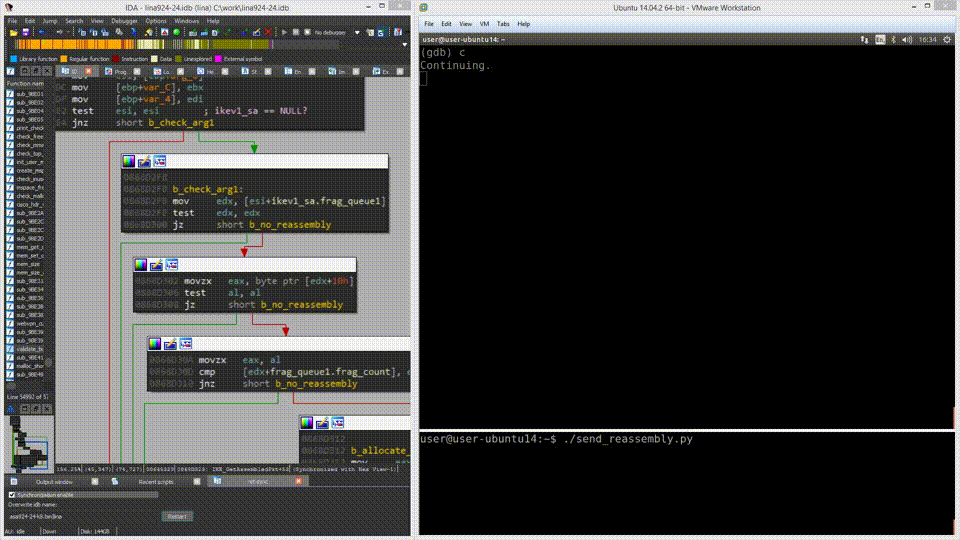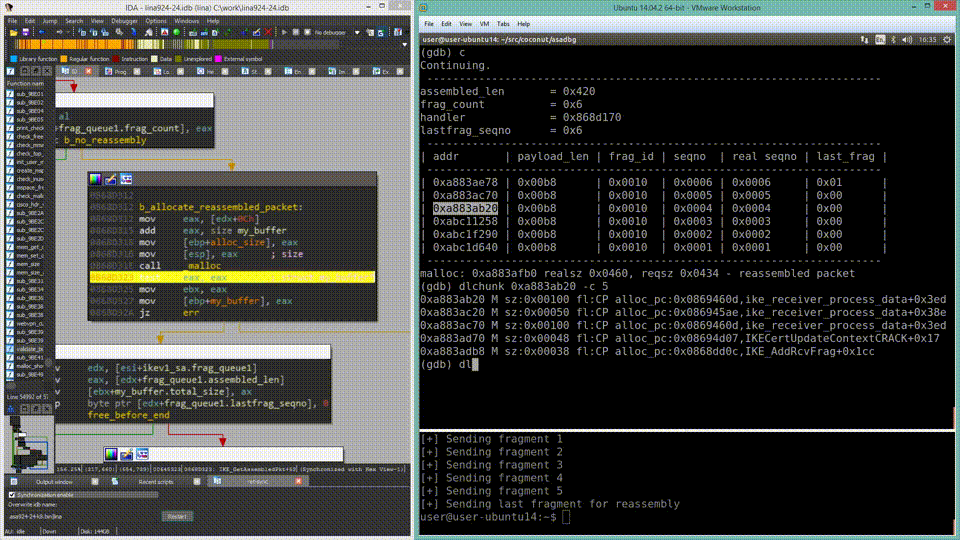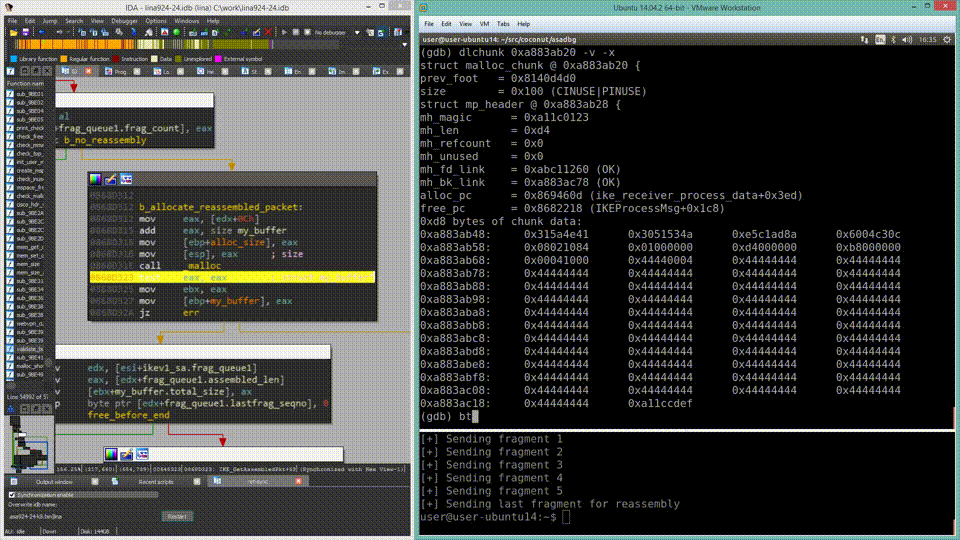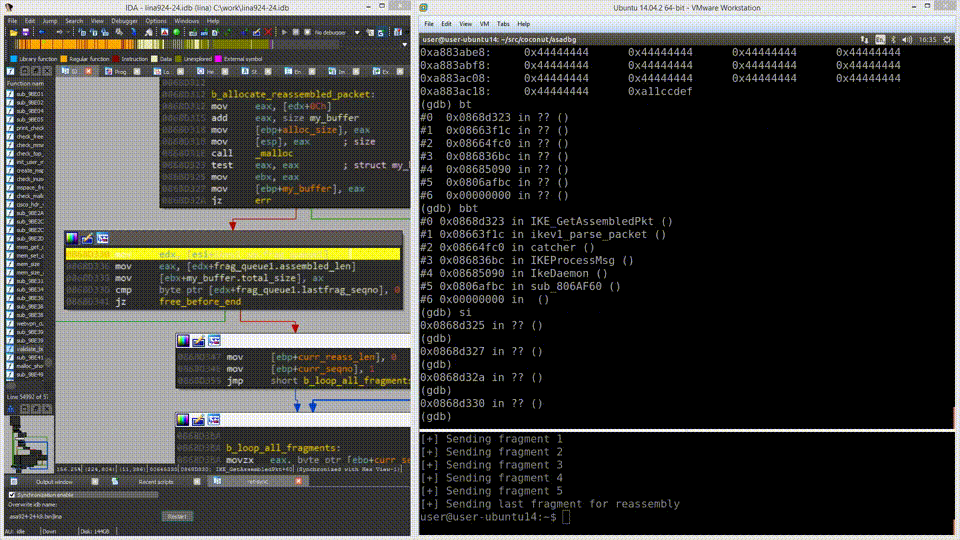 nccgroup/asadbg
asadbg è un framework di strumenti per aiutare ad automatizzare il debug dal vivo dei dispositivi Cisco ASA
 rbmm/ntdetours
Implementazione di Detours (x64/x86) che utilizza solo l'import di ntdll.
 immunityinc/libptrace
Un framework di debug, tracing e manipolazione di processi multi-core basato su eventi.
 malienist/lupo
Plugin per WinDbg per l'analisi dinamica automatizzata di malware e l'estrazione di IOC. Viene eseguito all'interno del debugger per raccogliere…
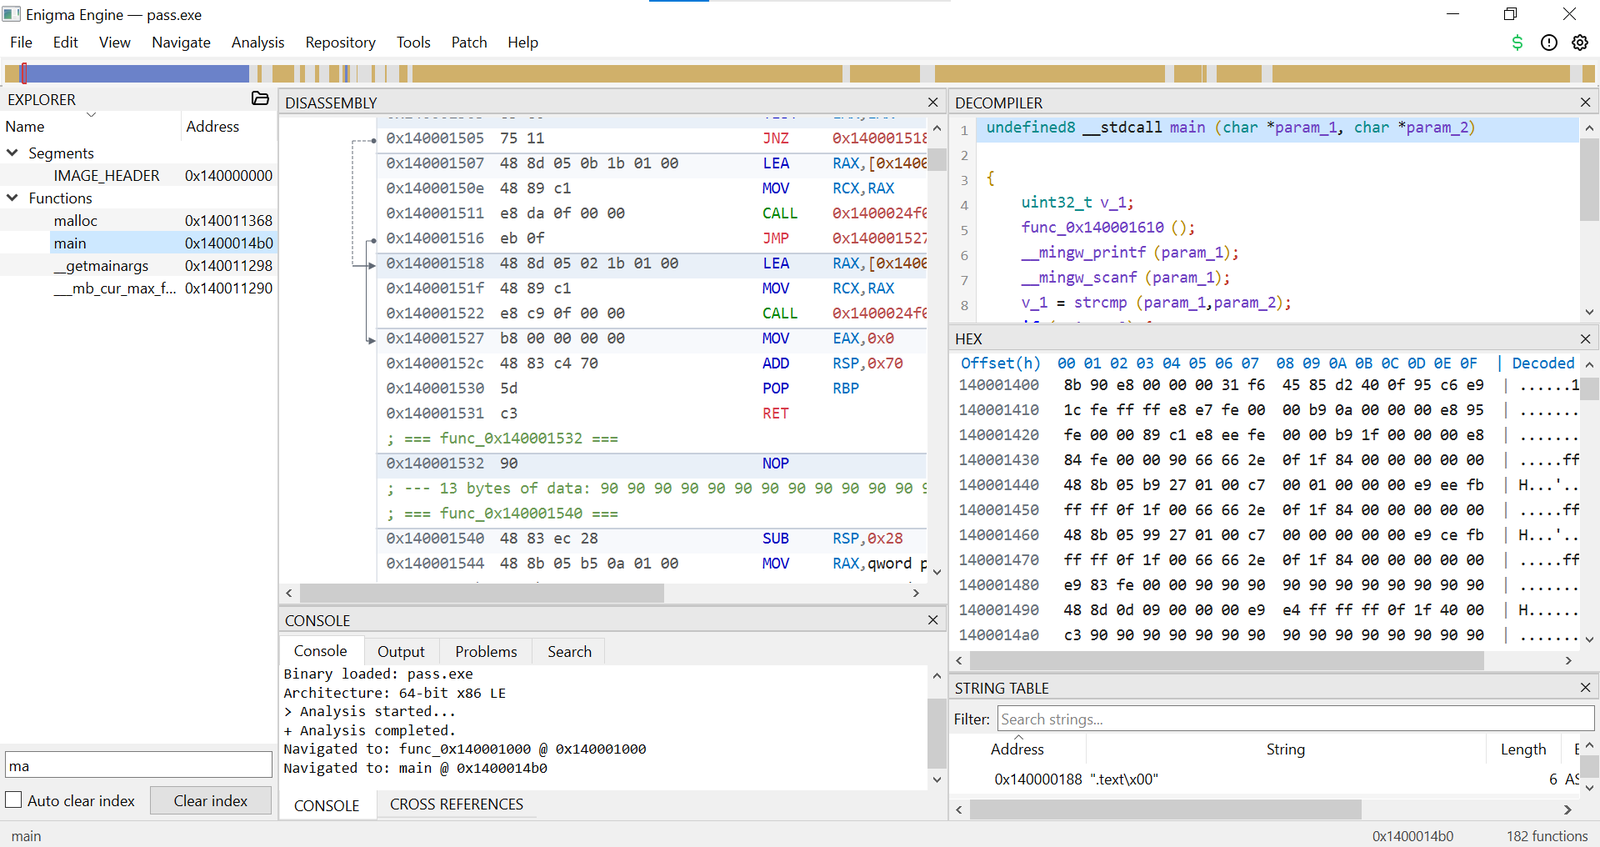 bunnybuzz/enigma
Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e…
 madmin3r/unconfuserex
Deobfuscator per ConfuserEx 2
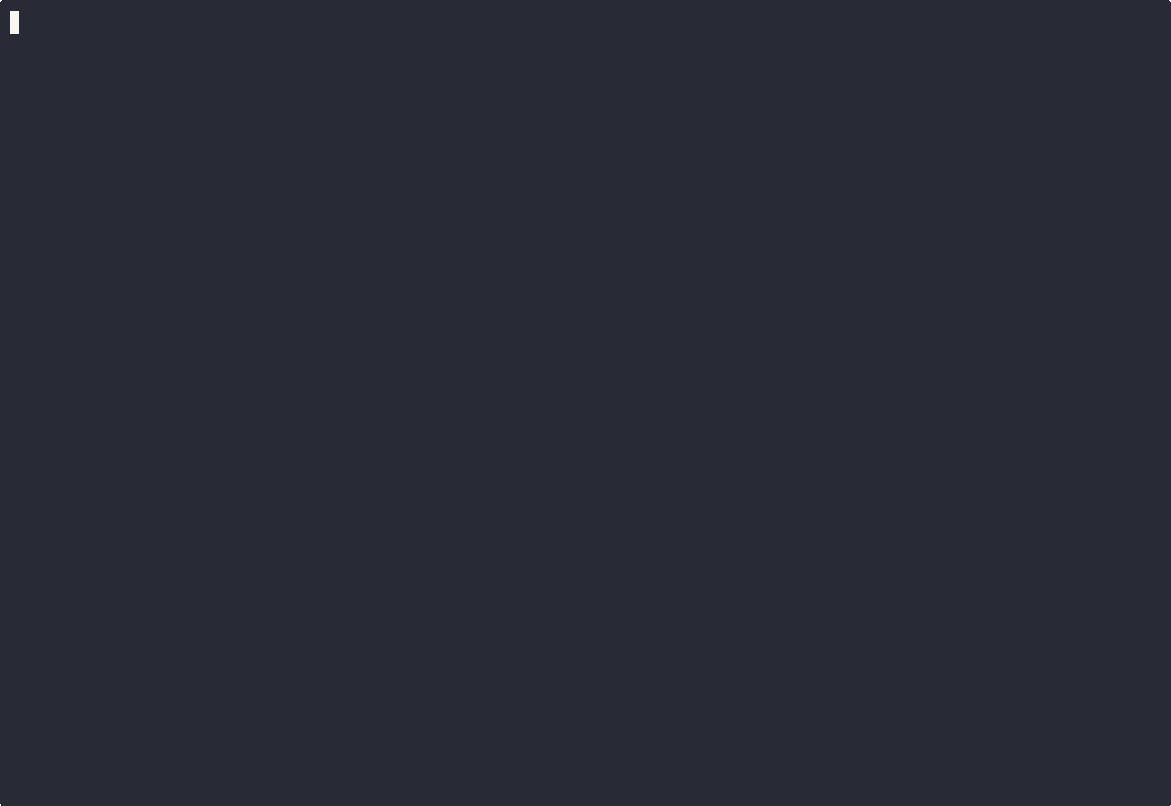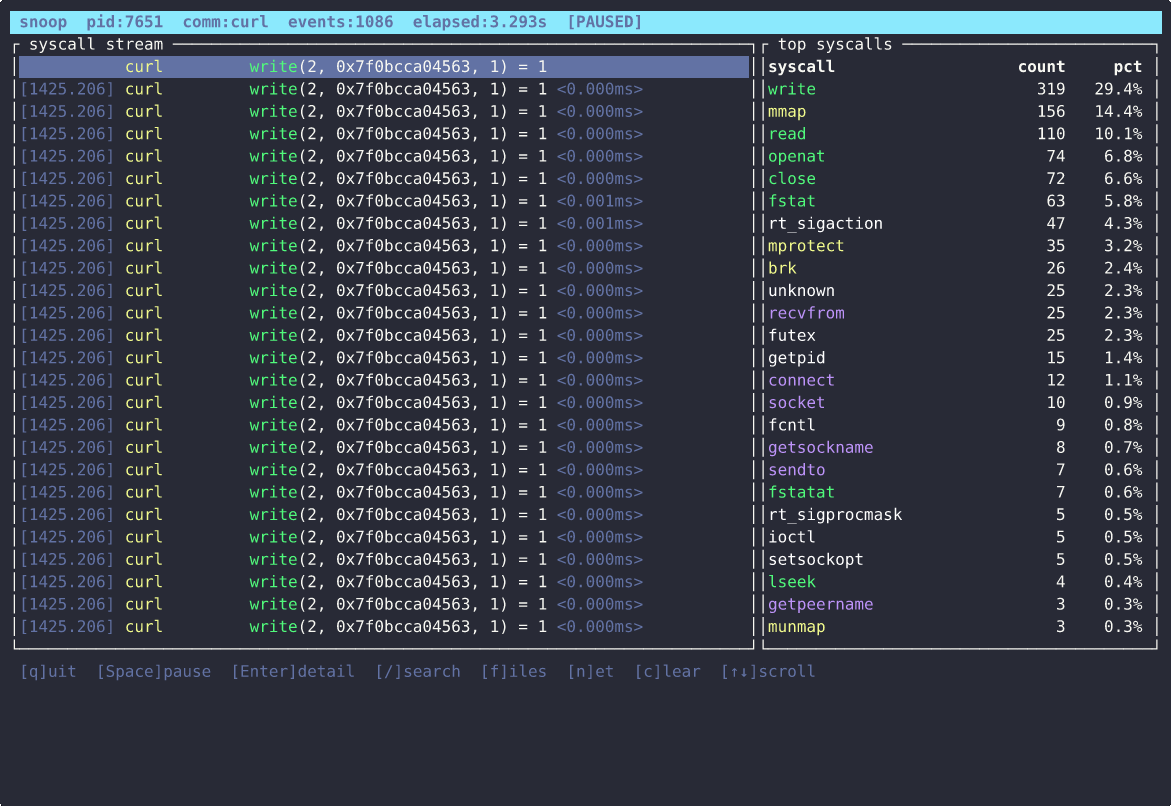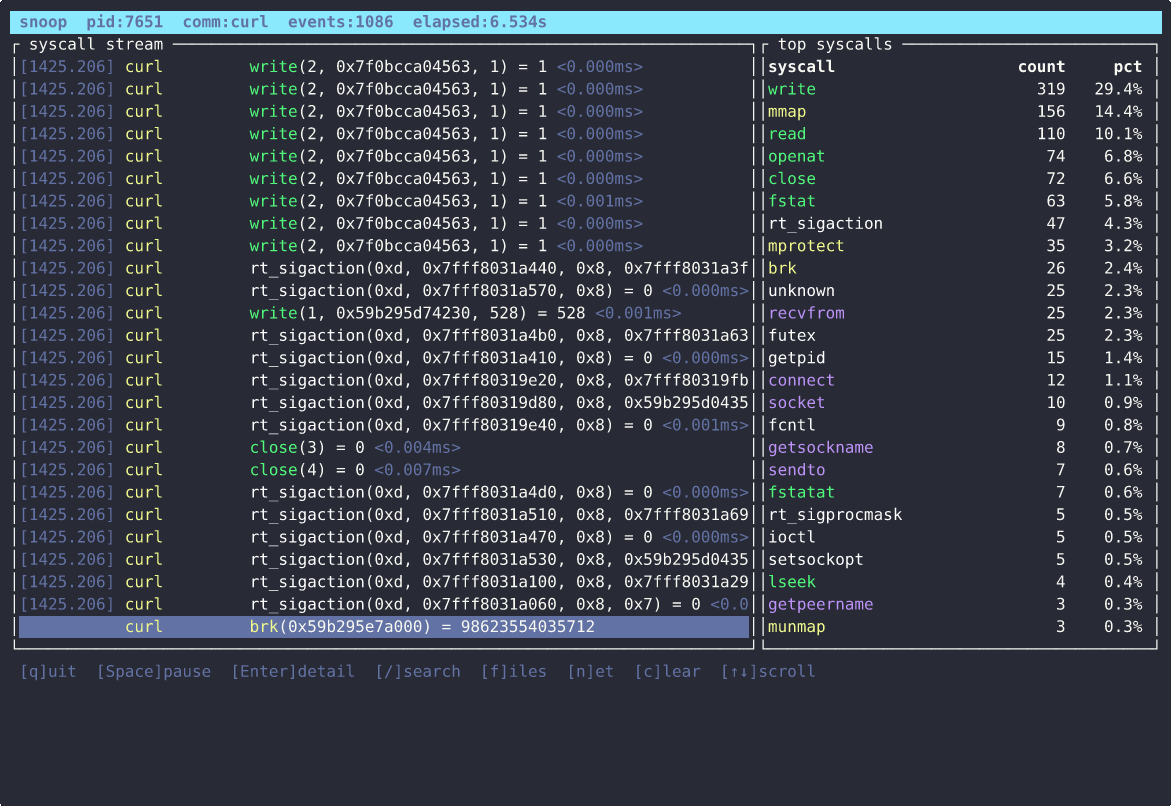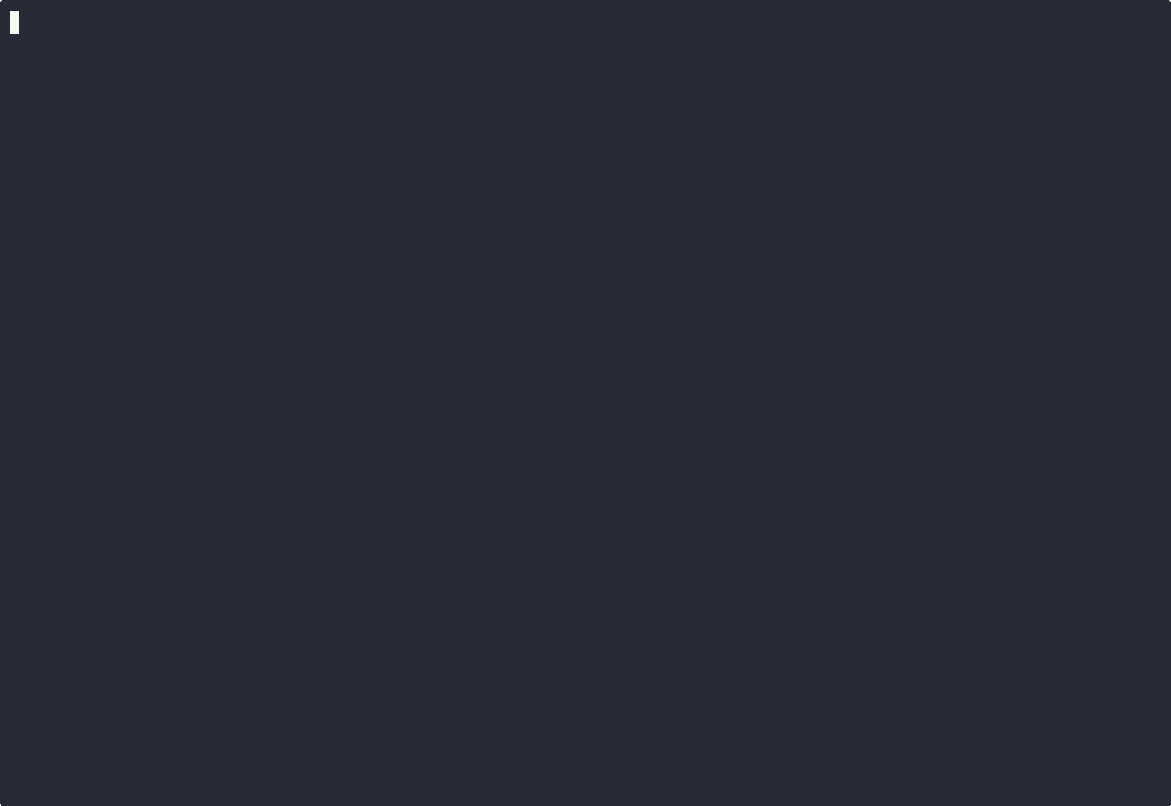 pandaadir05/snoop
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…
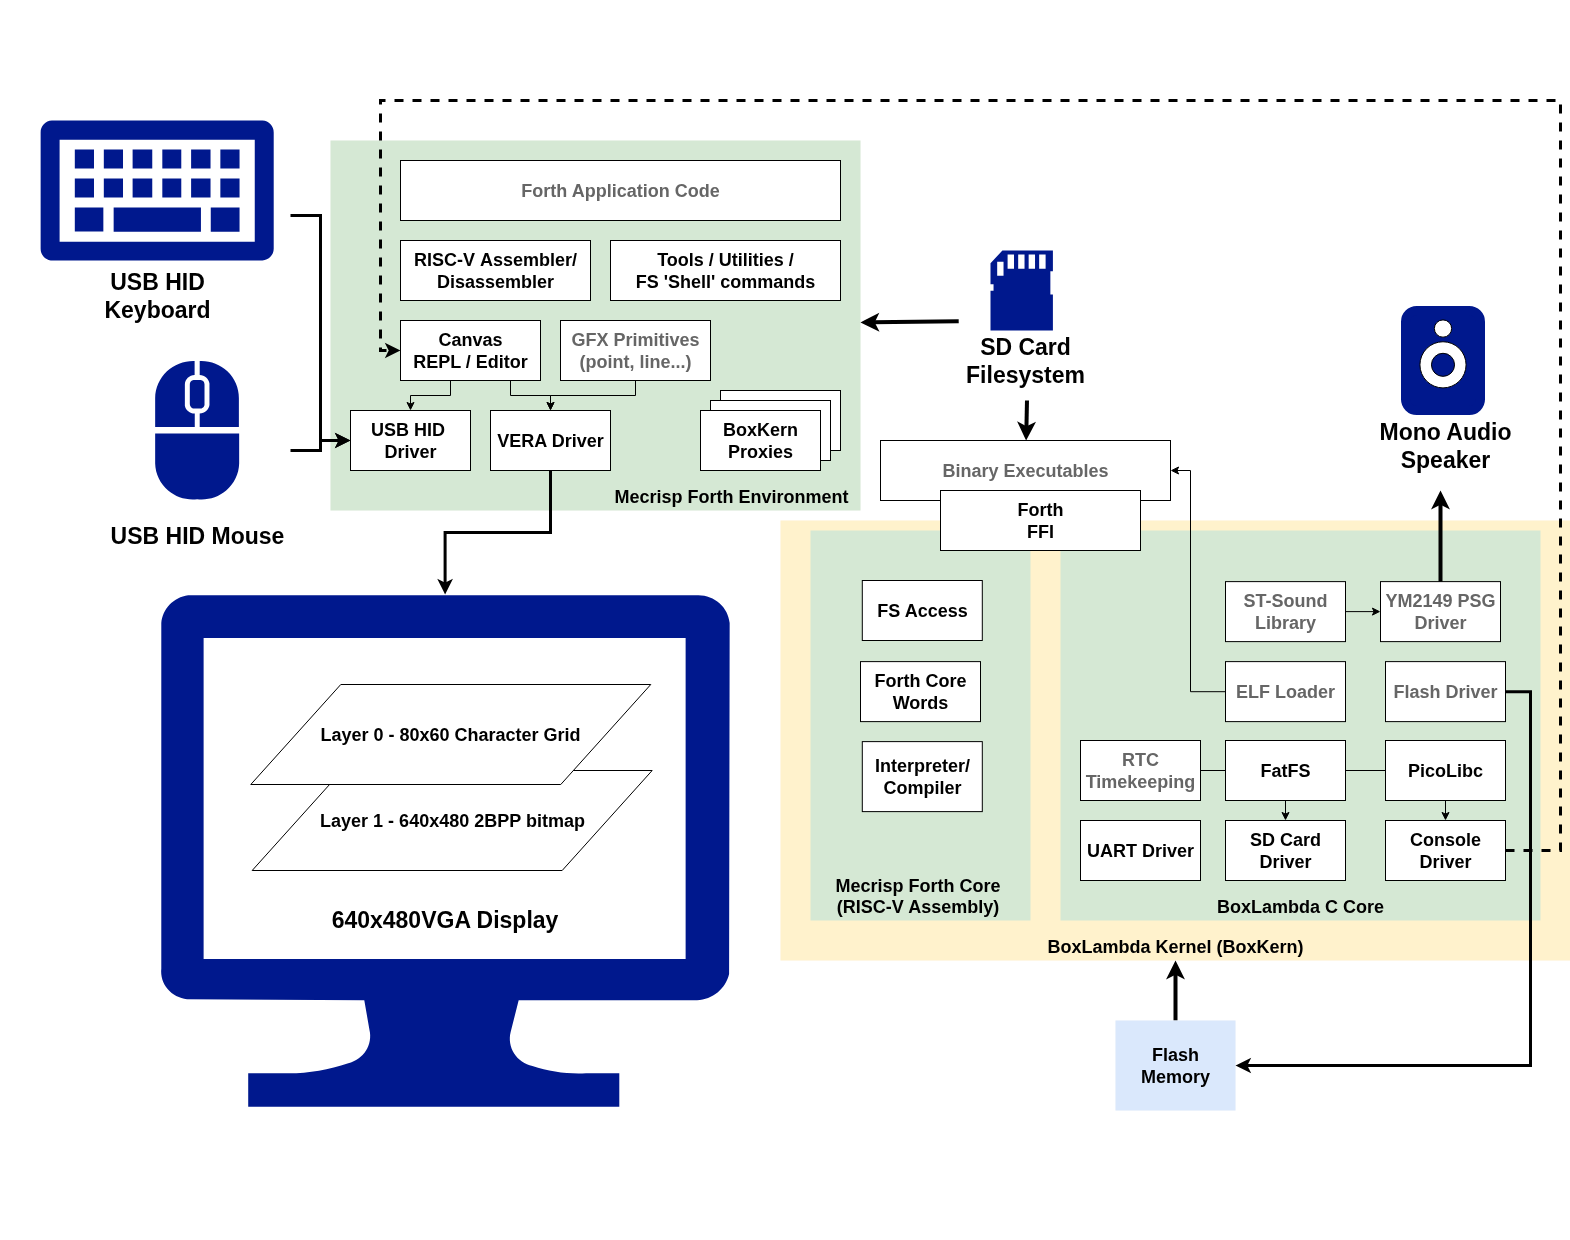 epsilon537/boxlambda
Sandbox per microcomputer basato su FPGA per sperimentazione software e RTL
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un difetto di progettazione in MobileDevice.framework/Xcode e negli strumenti di sviluppo iOS/iPadOS/tvOS consente a un attaccante…








