
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
 invictus1306/functrace
Un tracciatore di funzioni
 utkonos/lst2x64dbg
Estrai etichette da file IDA, Ghidra, Binary Ninja e Relyze ed esporta database x64dbg. Incluso l'indirizzo principale di radare2.
 rew-sploit/rew-sploit
Emula e disseziona attacchi MSF e *altri*
 malwaretech/fsthook
Una libreria per intercettare funzioni native agganciando KiFastSystemCall
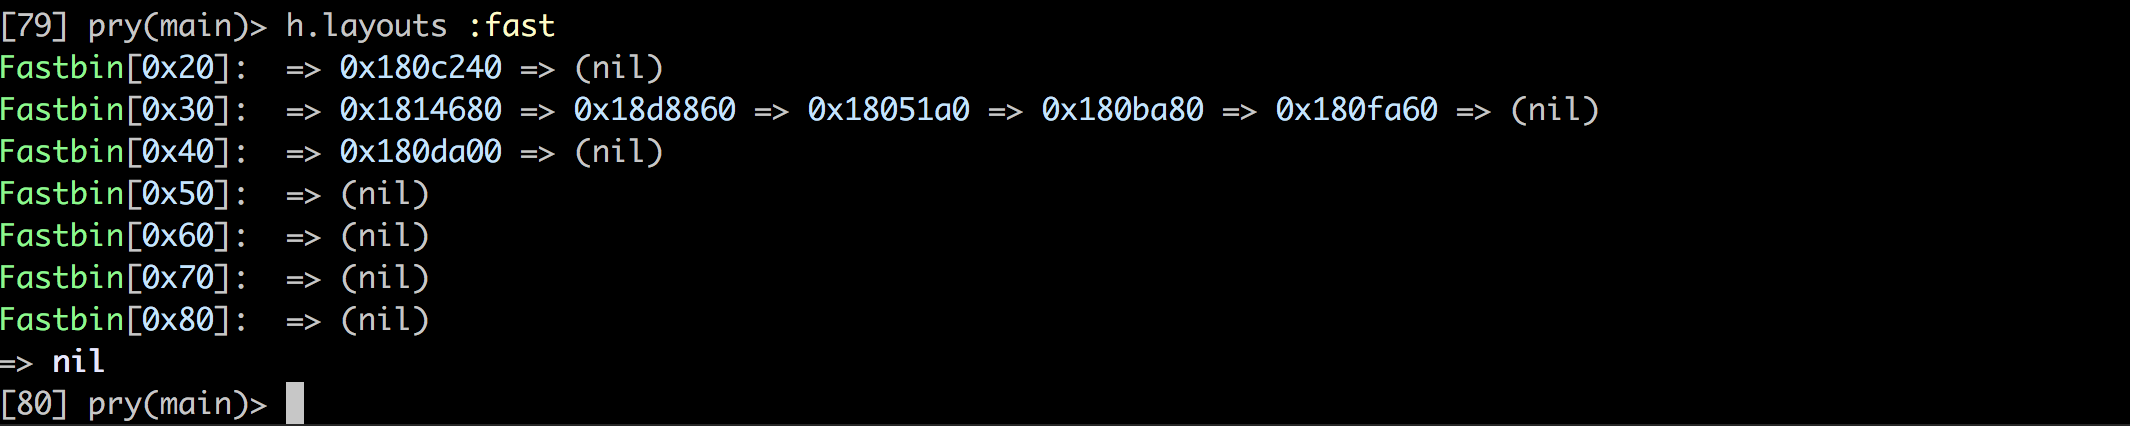 david942j/heapinfo
Un'informazione interattiva sulla memoria per pwning / exploiting
 enkomio/thematrix
un caricatore di PE e un tracciatore di API di Windows. Utile nell'analisi di malware.
 yeet-src/usbsnoop
Sniffer live a livello di sistema per trasferimenti USB in eBPF — decodifica il traffico USB inline (control SETUP, SCSI, HID) da due hook URB…
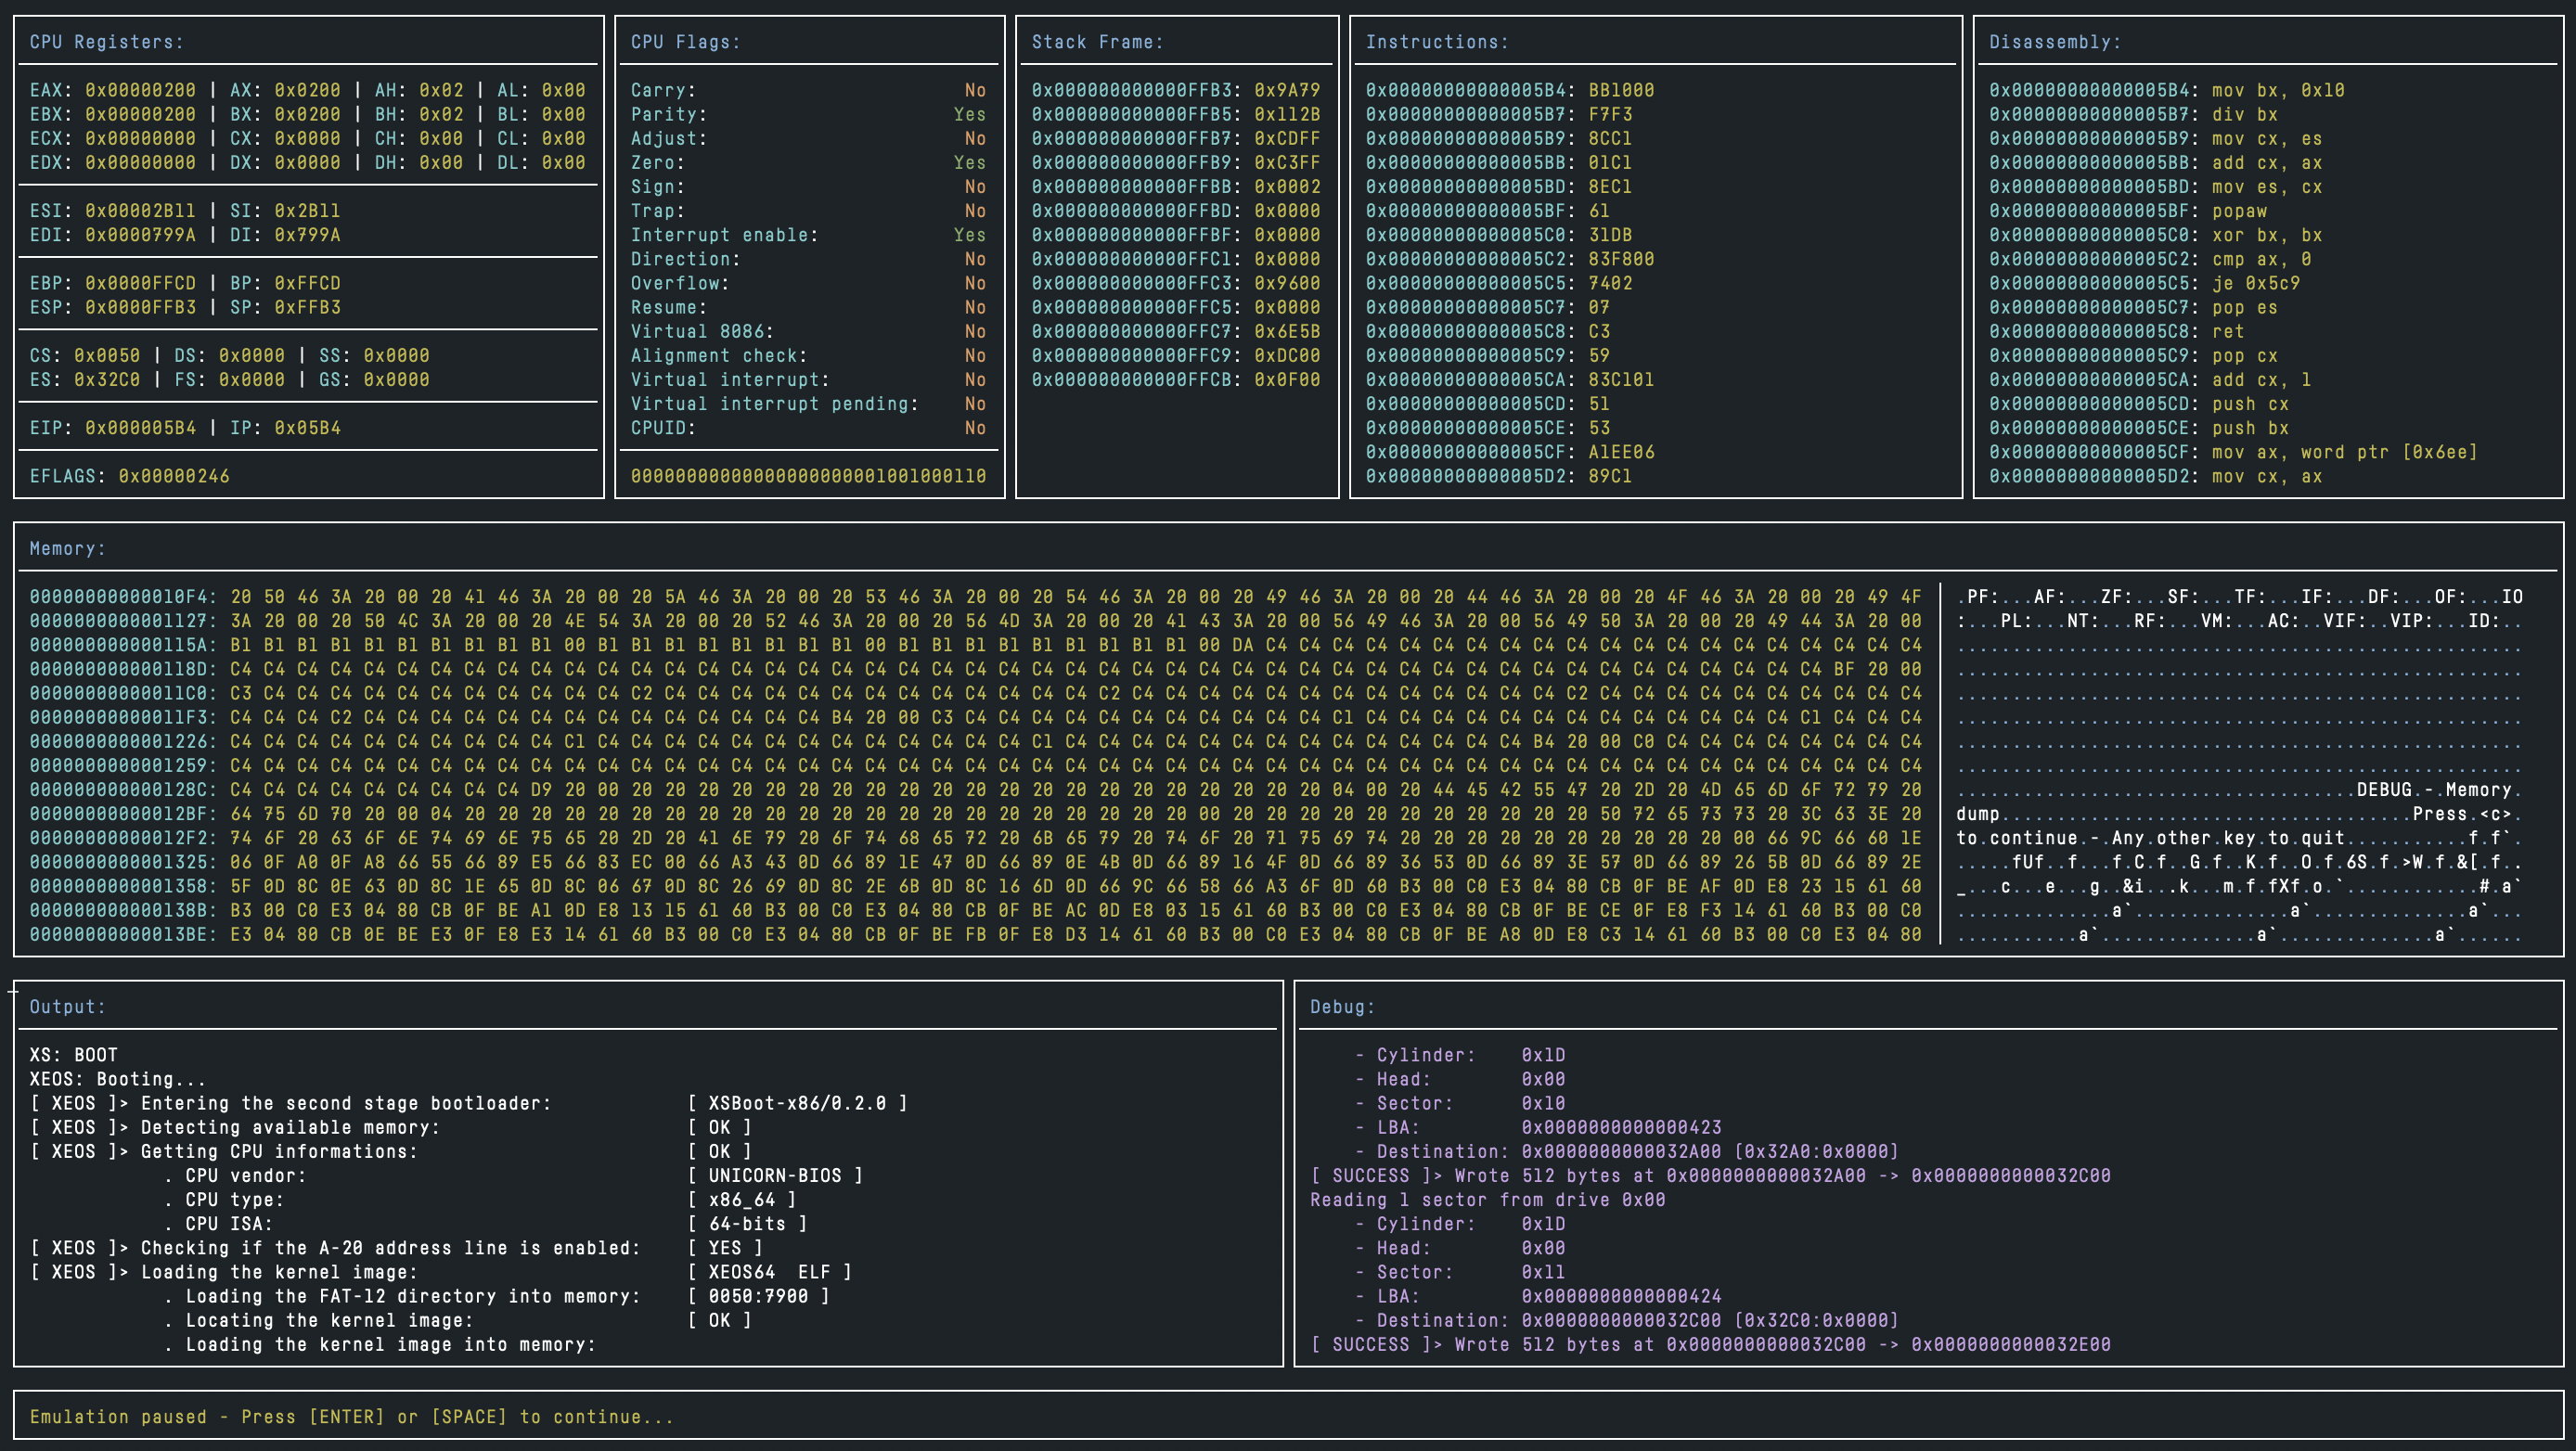 macmade/unicorn-bios
Emulatore BIOS di base per Unicorn Engine.
 gengstah/windbg-mcp
Un server MCP (Model Context Protocol) che trasforma tutte le funzioni del debugger Windows pybag in strumenti MCP nativi. Permette ai client…
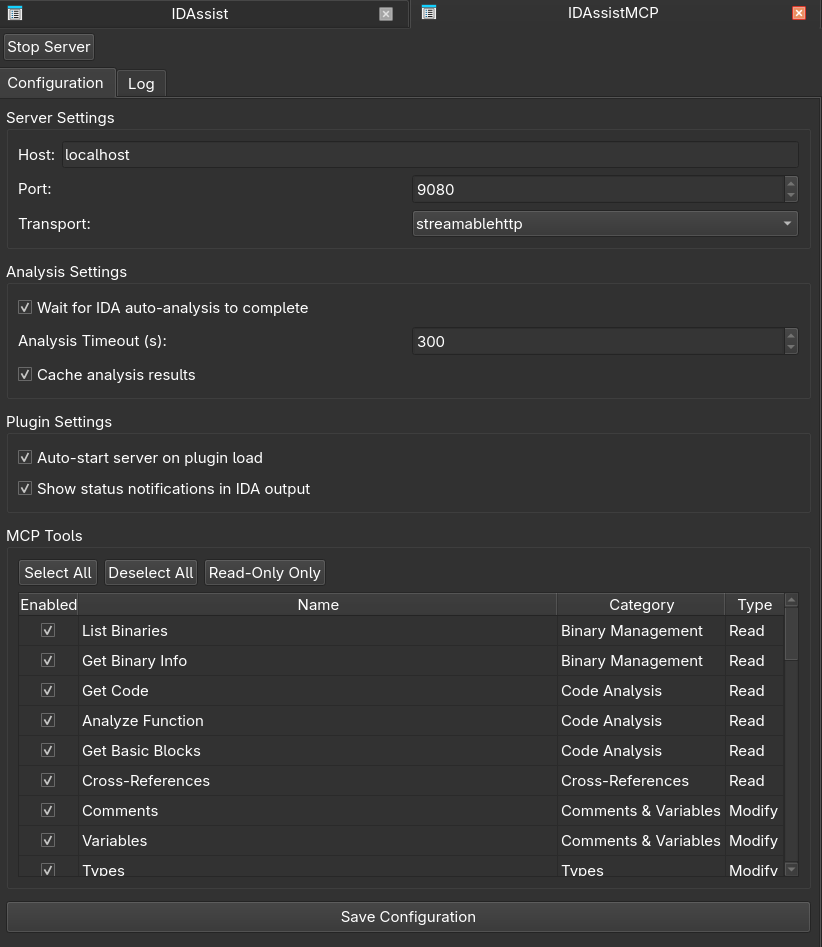 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
 enkomio/sojobo
Un framework di analisi binaria
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
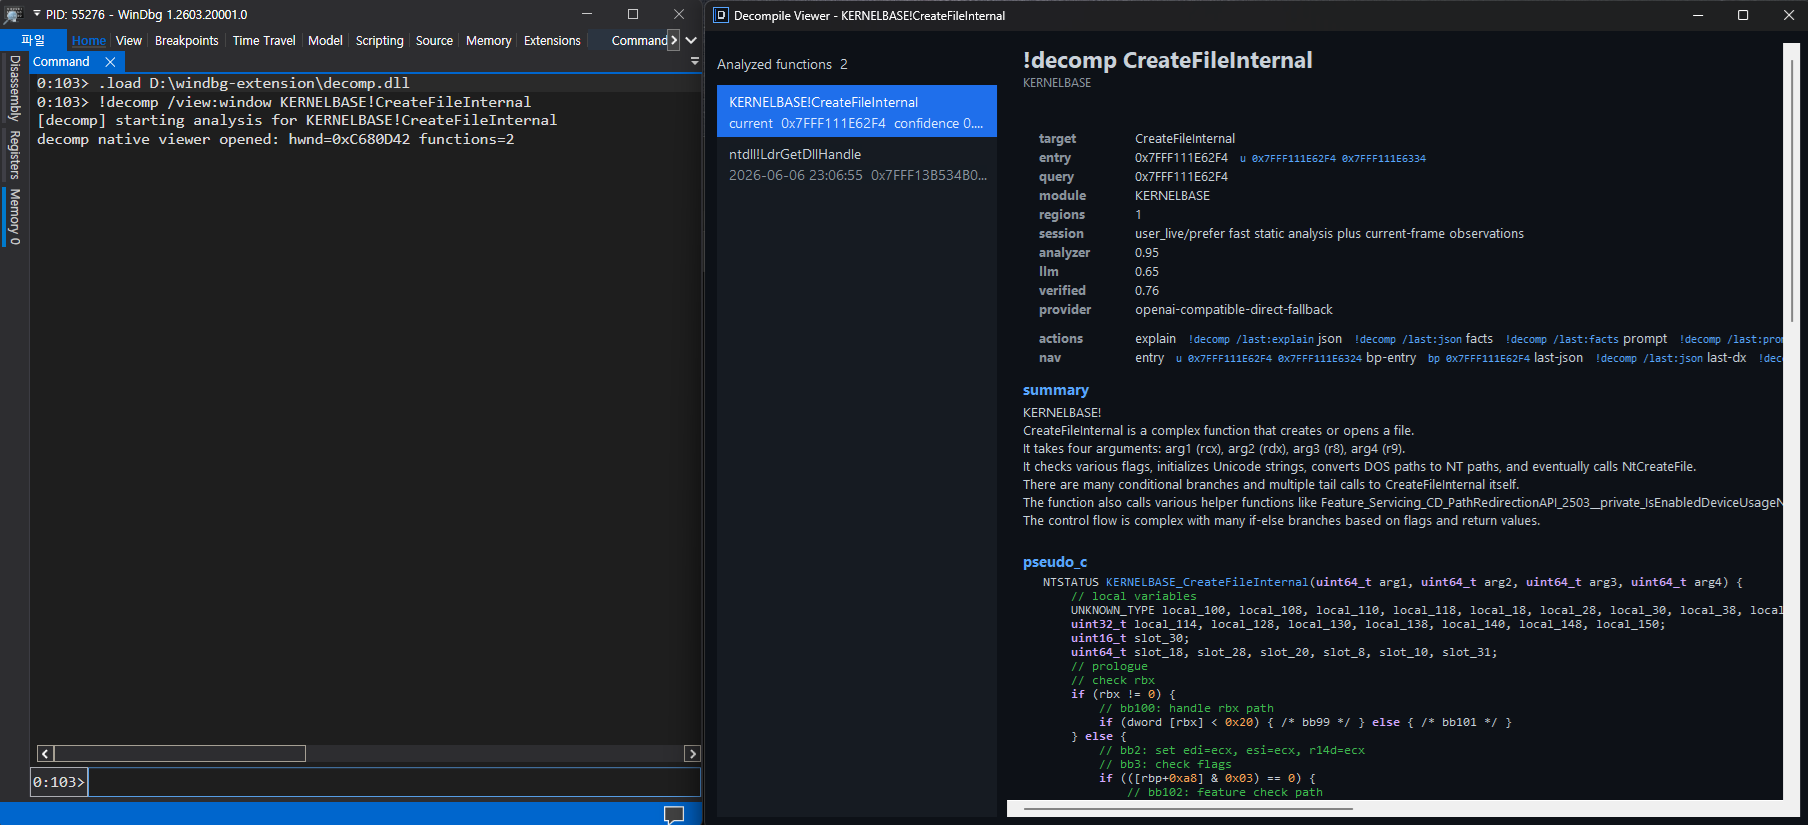 kernullist/windbg-decompile-ext
Estensione WinDbg x64 che disassembla funzioni live e utilizza un LLM per produrre pseudocodice verificato.
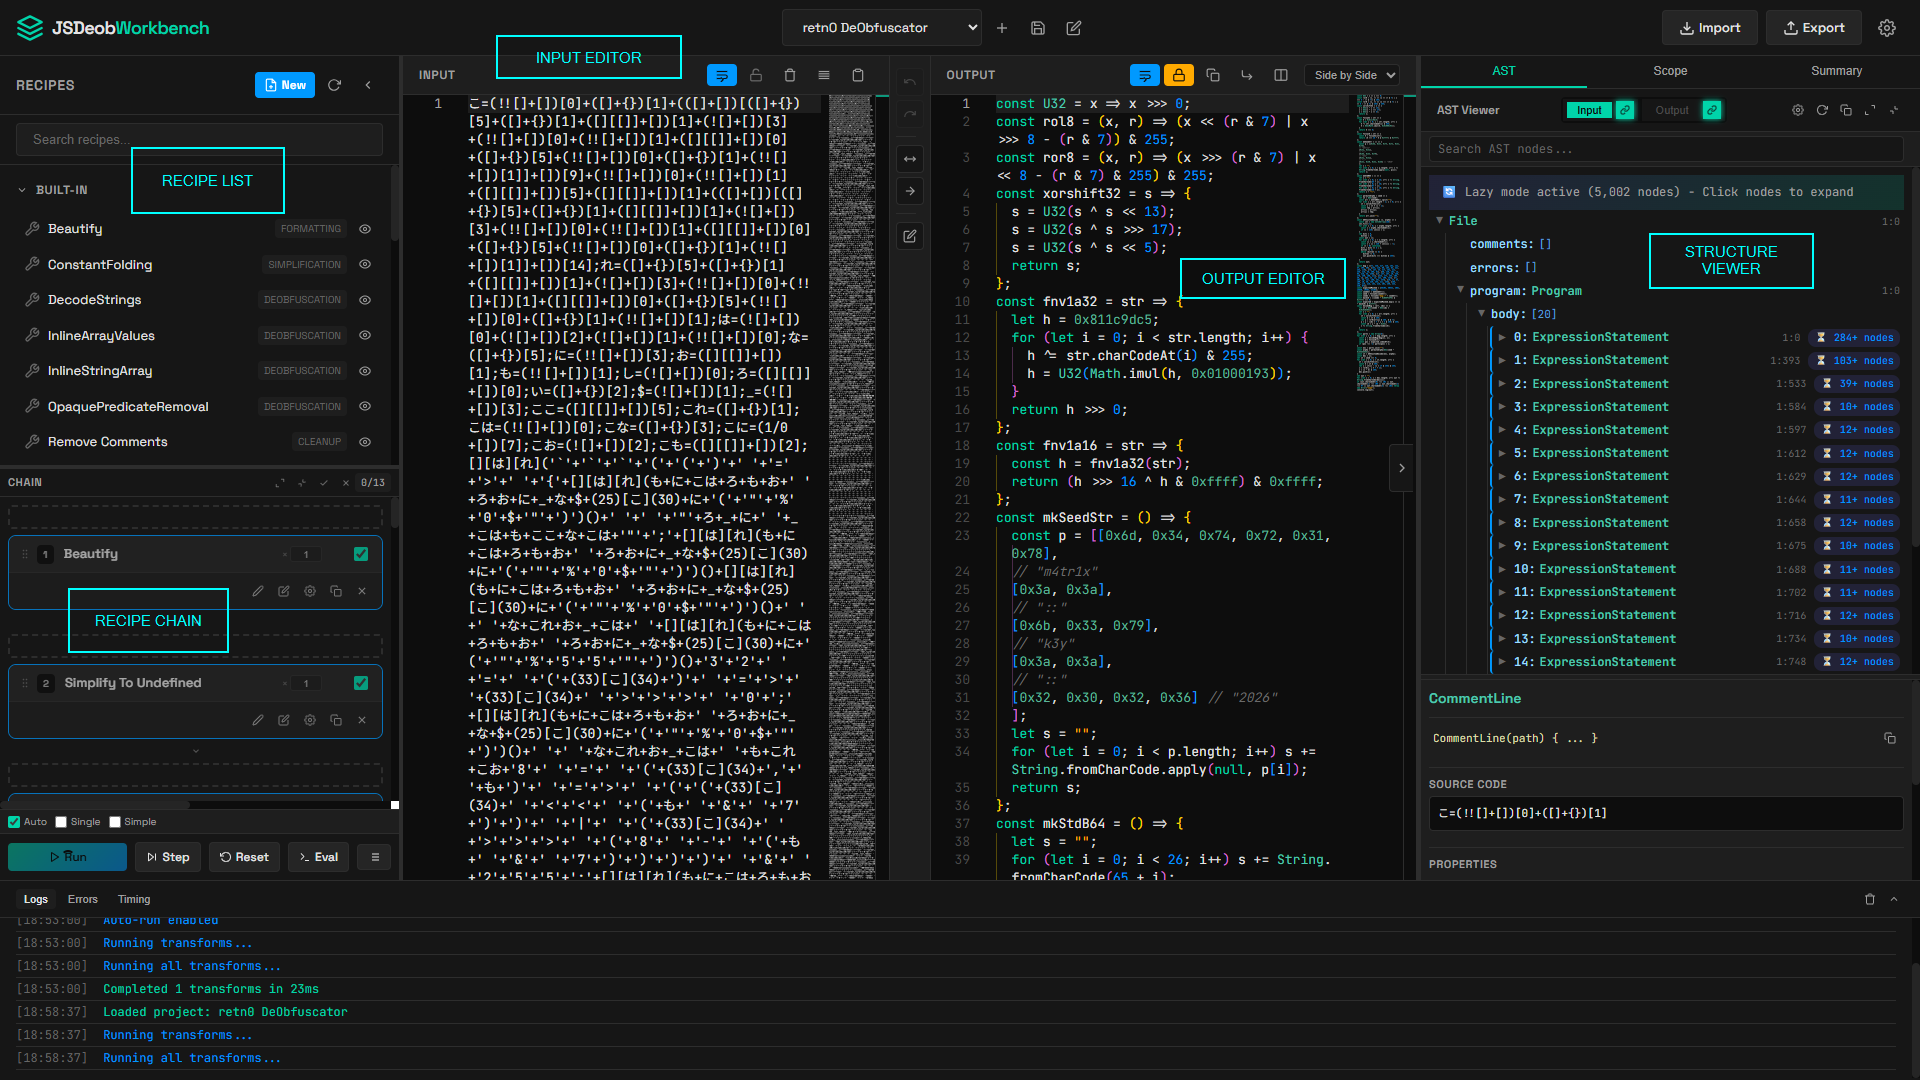 owl4444/jsdeob-workbench
Esegui reverse engineering di JavaScript offuscato visivamente. Combina trasformazioni, ispeziona i cambiamenti dell'AST, scrivi plugin di…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 fail0verflow/ps5-umtxdbg
Sperimentazione sull'affidabilità di exploit in C++ per una vulnerabilità del kernel FreeBSD di PlayStation 5, con build del kernel in VM e…








