
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Debugger

Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1 giorno fa
gef preview#3

gef

GitHubhugsy/gef
8.3k2 mesi fa
delve preview#4

delve

GitHubgo-delve/delve
25.0k7 giorni fa
rr preview#5

rr

GitHubrr-debugger/rr
10.7k5 giorni fa
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k2 giorni fa
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k16h 51m fa
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k10 giorni fa
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k1 giorno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
558 risultati
libslub preview

libslub

GitHubnccgroup/libslub

Libreria Python per l'analisi delle allocazioni e delle strutture dell'heap SLUB del kernel Linux all'interno di GDB, che consente una comprensione…
exploitationreverse-engineeringdebuggers+1
1881 anno fa
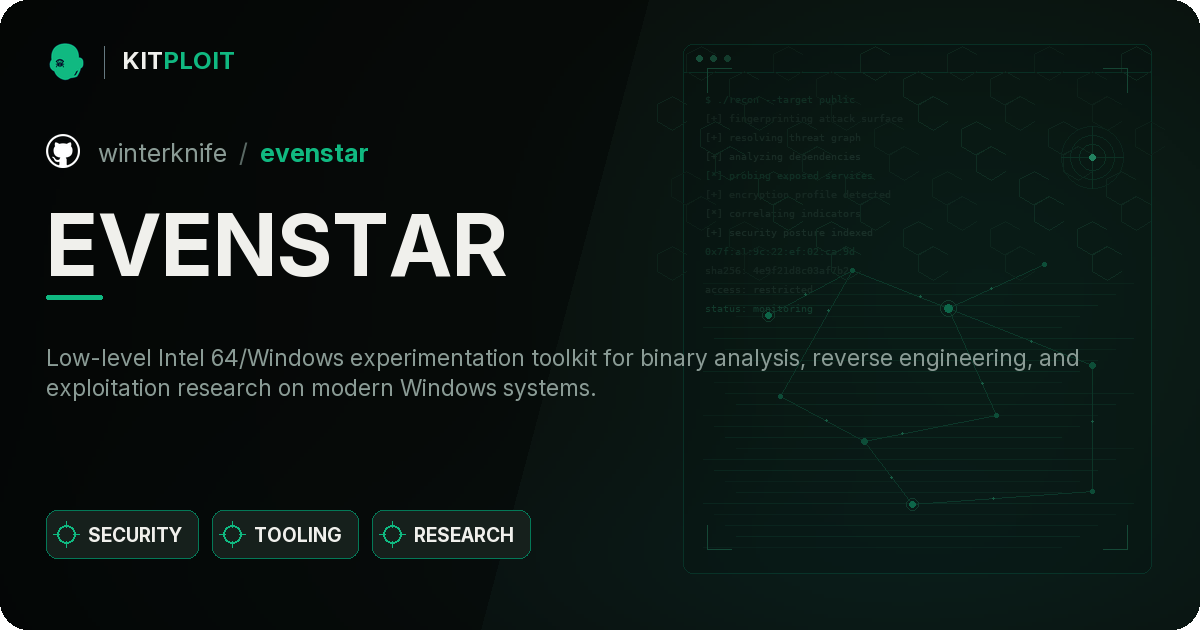
Squalr preview

Squalr

GitHubsqualr/squalr

Uno strumento generico per hacking di giochi/software scritto da zero in Rust.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
1514 mesi fa
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.
reconnaissancememory-forensicsdynamic-code-analysis+6
829 giorni fa
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Esperimenti a basso livello su Intel 64/Windows

memory-forensicsexploitationreverse-engineering+5
1081 mese fa
shellex preview

shellex

GitHubtherealdreg/shellex

Convertitore da C-shellcode a hex, strumento utile per incollare & eseguire shellcode in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…
exploitationreverse-engineeringshellcode+5
1123 anni fa
frida-ui preview

frida-ui

GitHubadityatelange/frida-ui

Interagisci con dispositivi Frida, processi e script direttamente dal tuo browser.
android-securitydynamic-analysis-sandboxingweb-proxies-interception+5
2387 mesi fa
salt preview

salt

GitHubpaolomonti42/salt

SALT - SLUB ALlocator Tracer per il kernel Linux
memory-forensicsreverse-engineeringdebuggers+2
1578 anni fa
Glass preview

Glass

GitHubazw413/glass

Glass - un'alternativa veloce e gratuita a IDA Pro
android-securityembedded-systems-securitystatic-analysis+7
1912 mesi fa
PsyloDbg preview

PsyloDbg

GitHubdarkcodersc/psylodbg

Debugger di Microsoft Windows facile da usare per analisti di malware.
reverse-engineeringdebuggersmalware-analysis+1
2063 anni fa
Learning-Linux-Binary-Analysis preview

Learning-Linux-Binary-Analysis

GitHubpacktpublishing/learning-linux-binary-analysis

Imparare l'analisi binaria di Linux, pubblicato da Packt
memory-forensicsexploitationreverse-engineering+7
893 anni fa
r0ak preview

r0ak

GitHubharryanon/r0ak

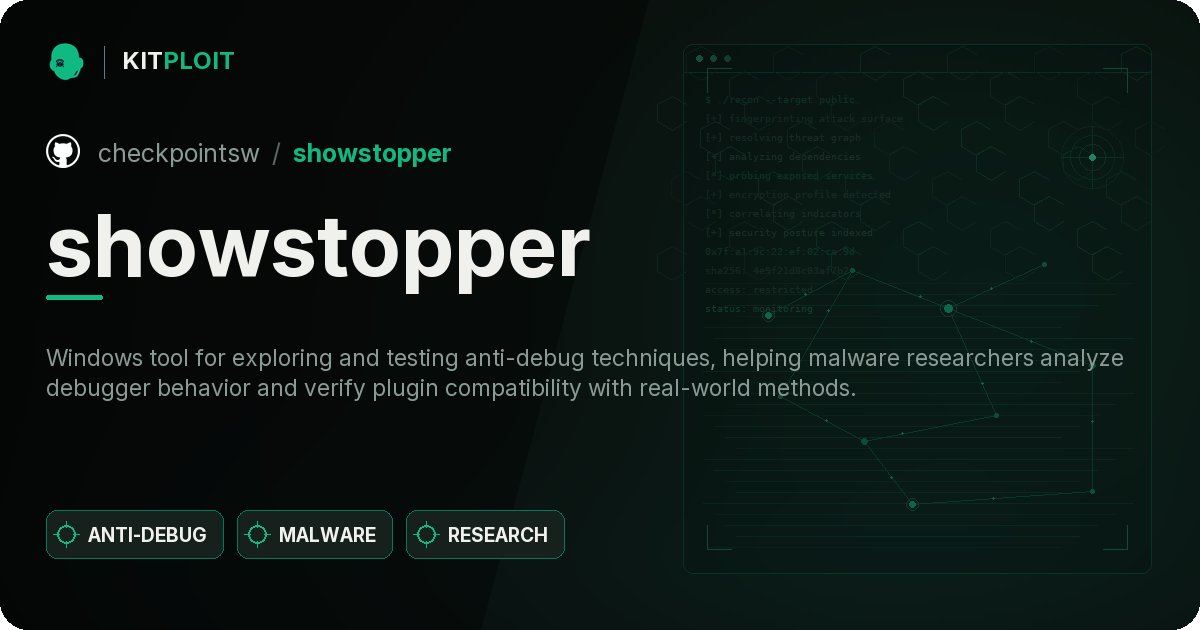
Utilità da riga di comando di Windows per leggere, scrivere ed eseguire codice in modalità kernel dal contesto di Amministratore utilizzando una…
privilege-escalationmemory-forensicsvulnerability-analysis+5
1088 anni fa
showstopper preview

showstopper

GitHubcheckpointsw/showstopper

ShowStopper è uno strumento per aiutare i ricercatori di malware a esplorare e testare tecniche anti-debug o verificare plugin per debugger o altre…
reverse-engineeringdebuggersmalware-analysis+1
2244 anni fa
instrumentation_callbacks preview

instrumentation_callbacks

GitHubdeputation/instrumentation_callbacks

Una prova di concetto che dimostra callback di instrumentazione su Windows 10 21h1 con una variabile TLS per garantire che tutte le syscall vengano…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1604 anni fa
asafw preview

asafw

GitHubnccgroup/asafw

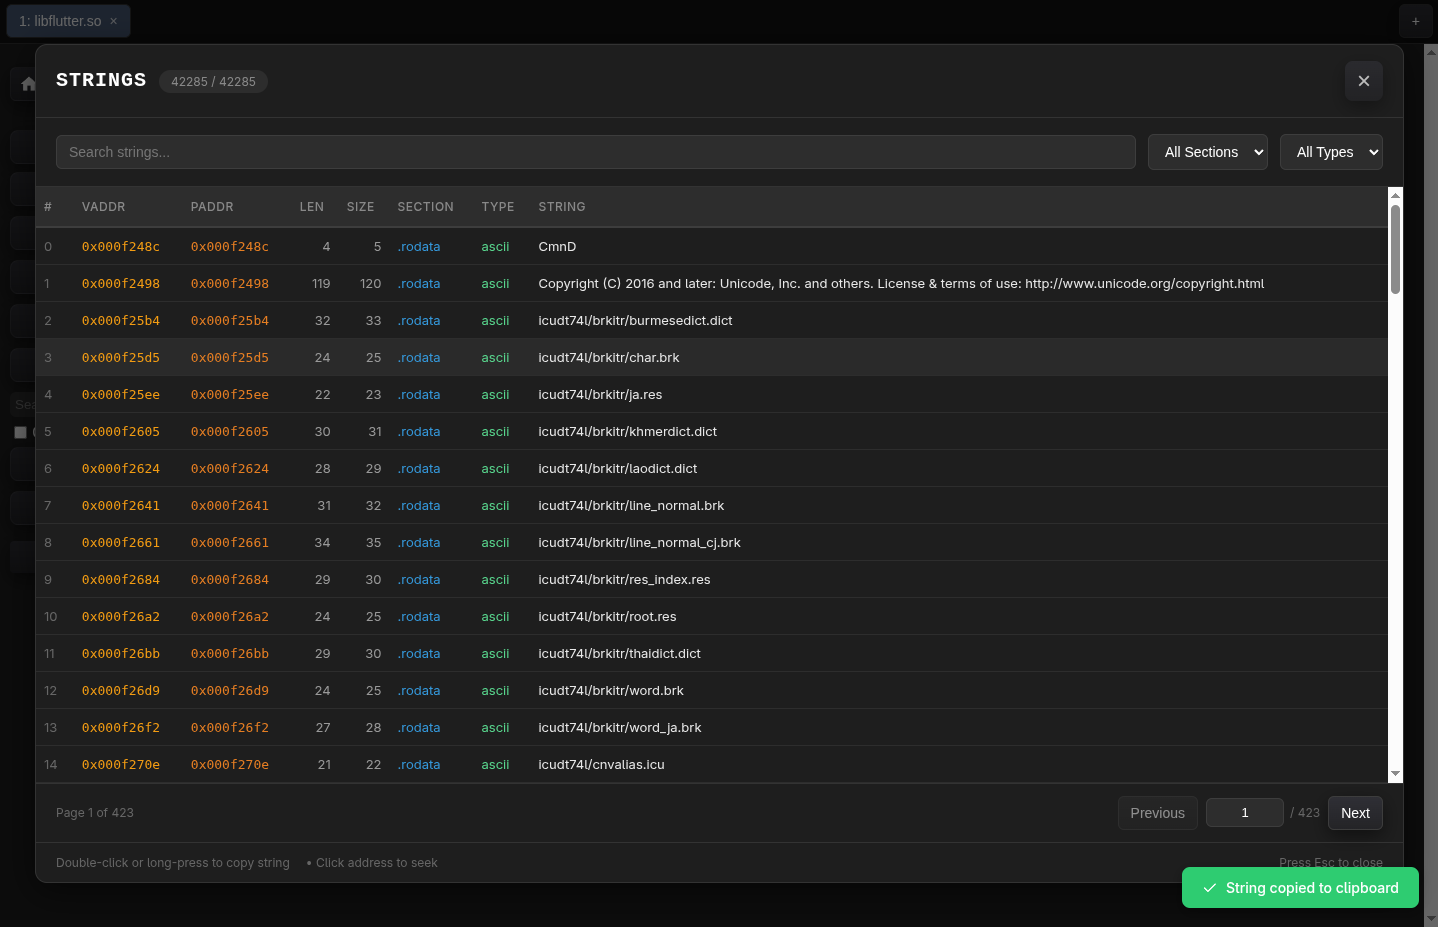
Set di script per gestire il firmware Cisco ASA [pack/unpack ecc.]
embedded-systems-securityexploitationreverse-engineering+4
1074 anni fa
AFLTriage preview

AFLTriage

GitHubqualcomm/afltriage

Strumento portatile di triage dei crash basato su debugger per output di fuzzing. Supporta triage parallelo, deduplicazione dei crash, parsing dei…
vulnerability-analysisdebuggersfuzzing
1456 mesi fa
grap preview

grap

GitHubquosecgmbh/grap

Definire e confrontare pattern di grafi definiti dall'utente con grafi di flusso di controllo binari utilizzando un disassemblatore basato su…
static-analysisreverse-engineeringdebuggers+2
1554 anni fa
gftrace preview

gftrace

GitHubleandrofroes/gftrace

Uno strumento di tracciamento delle API di Windows da riga di comando per binari Golang.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
1592 anni fa
r2web preview

r2web

GitHubradareorg/r2web

Accedi a radare2 da qualsiasi luogo, in qualsiasi momento.

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
5121 giorni fa
Precedente1…131415…31Successivo
Debugger — Pagina 14 | Kitploit








