
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-51747 — Proof-of-concept exploit per CVE-2024-51747 che consente la lettura e l'eliminazione autenticate di file tramite manipolazione del database SQLite nel pannello di amministrazione di un'applicazione web. | Kitploit
Strumenti/GitHubGitHub/l20170217b/cve-2024-51747
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebEsfiltrazione DatiSicurezza dei Database
GitHubl20170217b/cve-2024-51747

CVE-2024-51747

Proof-of-concept exploit per CVE-2024-51747 che consente la lettura e l'eliminazione autenticate di file tramite manipolazione del database SQLite nel pannello di amministrazione di un'applicazione web.

Vedi Repository
231 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-51747

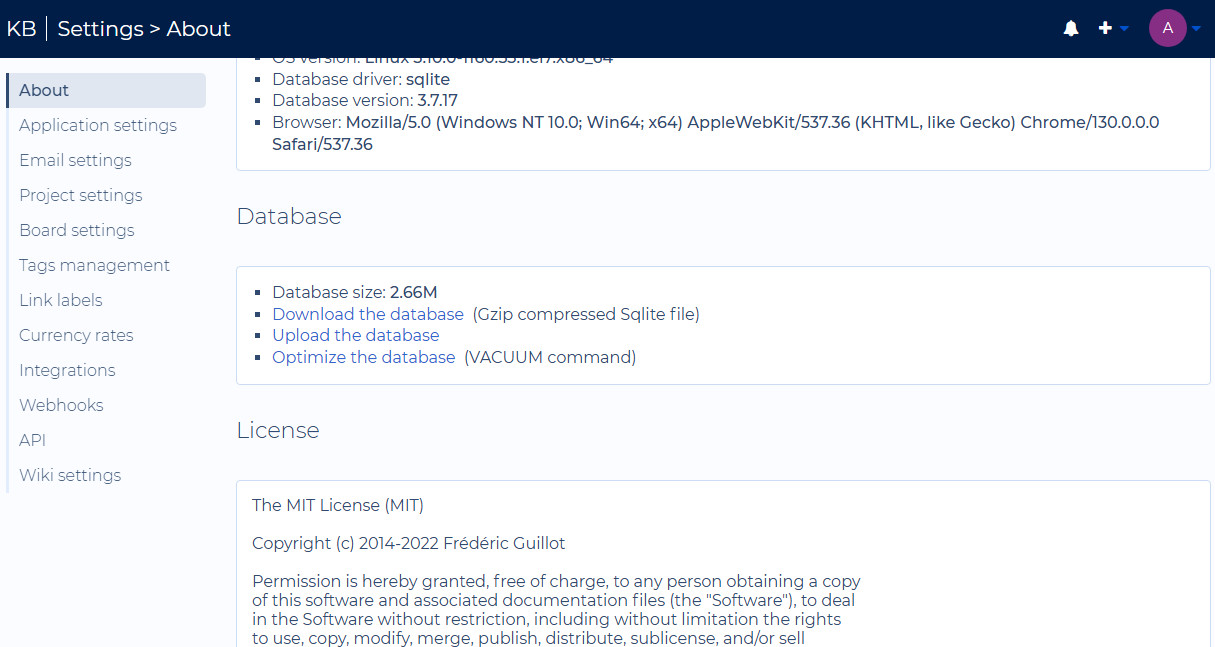
Accedi con un account amministratore e scarica il database nelle impostazioni di sistema 2024-11-15_114806
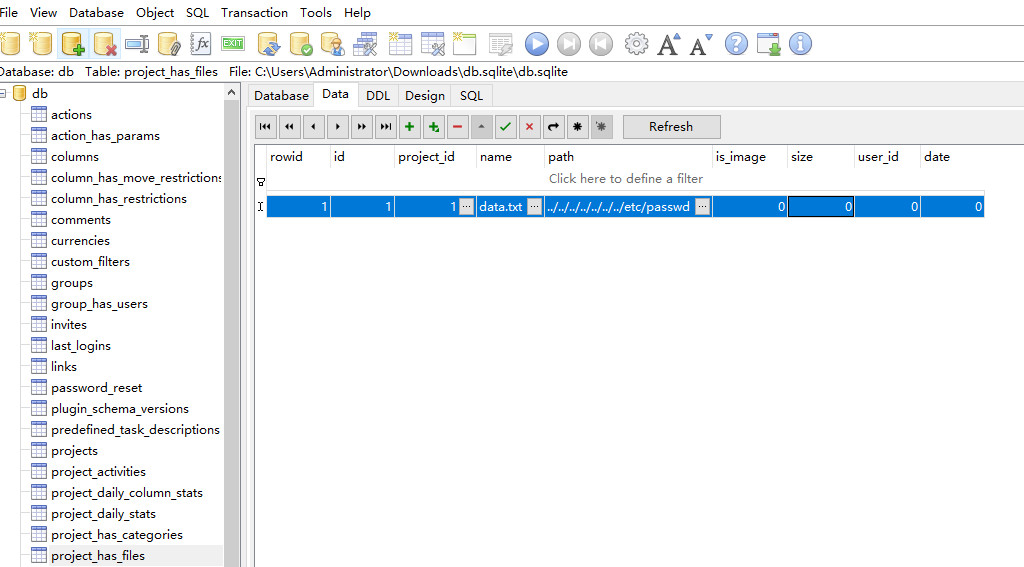
Modifica project_has_files nel database sqlite.db 2024-11-15_115438
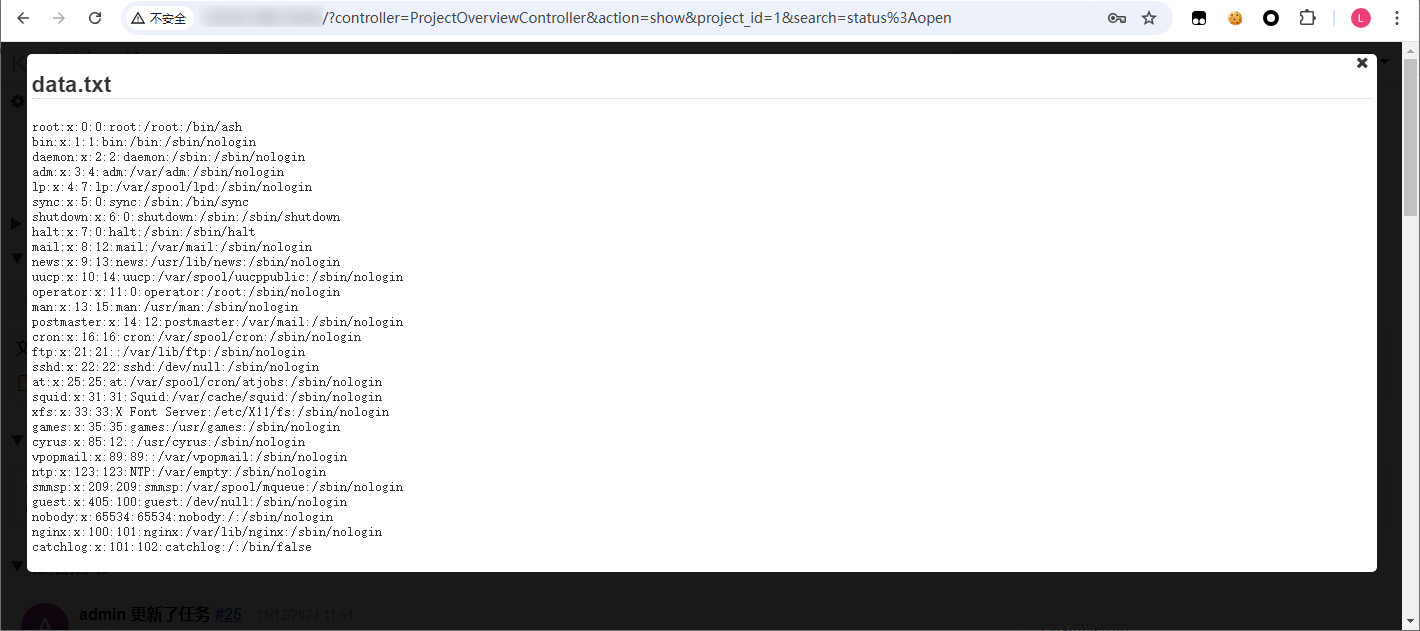
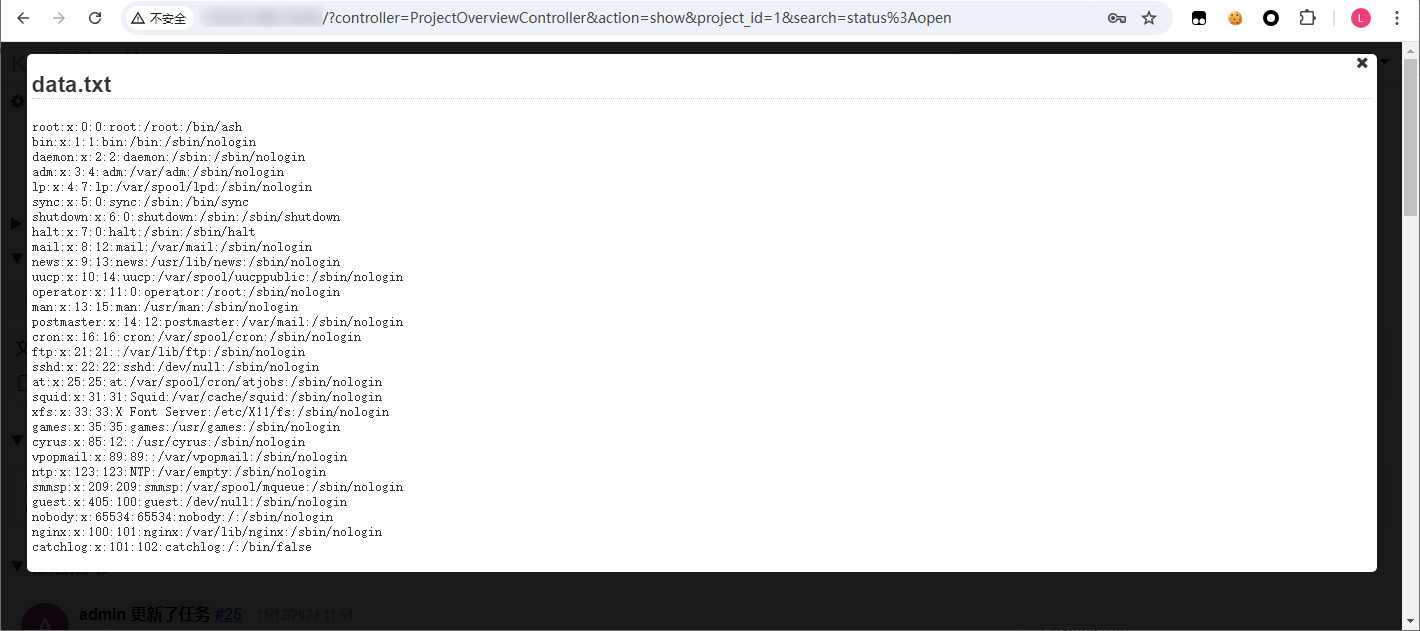
Comprimi il file sqlite.db modificato con gzip e caricalo. Dopo averlo caricato nel progetto e aver cliccato sul file per visualizzarlo/scaricarlo, l'attaccante può leggere ed eliminare qualsiasi file dal server. 2024-11-15_115652
Scarica lo strumento