
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit

 shanika04/hibernate-orm
CVE-2019-14900
 epicosy/obridge
Generatore di codice sorgente Java che crea classi chiamanti per le procedure dei package PL/SQL Oracle, con supporto per vari tipi di parametri e…
 shanika04/dashbuilder
CVE-2016-4999
 4minx/cve-2026-48842
PoC Python per CVE-2026-48842, un'SQL injection pre-auth nel plugin virtuser_query di Roundcube. Conferma la vulnerabilità tramite differenziale…
 dev-sec/chef-mysql-hardening
Questa cookbook di chef fornisce la configurazione di sicurezza per mysql.
 0xsemz/magento-cve-2019-7139-sqli-poc
Exploit proof-of-concept in Python per CVE-2019-7139, un'iniezione SQL non autenticata nell'endpoint product_frontend_action di Magento, che enumera…
 qucklecrabik/cve-2026-23921
Proof-of-concept di exploit per CVE-2026-23921, un'iniezione SQL blind basata sul tempo nell'API di Zabbix tramite il parametro sortfield, che…
 woj-ciech/leaklooker
Trova database aperti - Offerto da Binaryedge.io
 0xbug/sqliscanner
Iniezione SQL automatica con Charles e sqlmap api
 yuuouu/coloros-cve-2025-10184
Vulnerabilità SMS di ColorOS e piano di auto-soccorso per gli utenti
 sonatype-nexus-community/devaudit
Strumento di auditing di sicurezza open-source, multipiattaforma e multiuso
 paulsec/hqlmap
(Deprecato) HQLmap, Strumento automatico per sfruttare le iniezioni HQL
 duo-labs/mysslstrip
Strumento proof-of-concept che dimostra un attacco MITM per rimuovere SSL/TLS dalle connessioni MySQL, sfruttando CVE-2015-3152 per il penetration…
 ansvar-systems/eu_compliance_mcp
Server MCP focalizzato sulla conformità UE
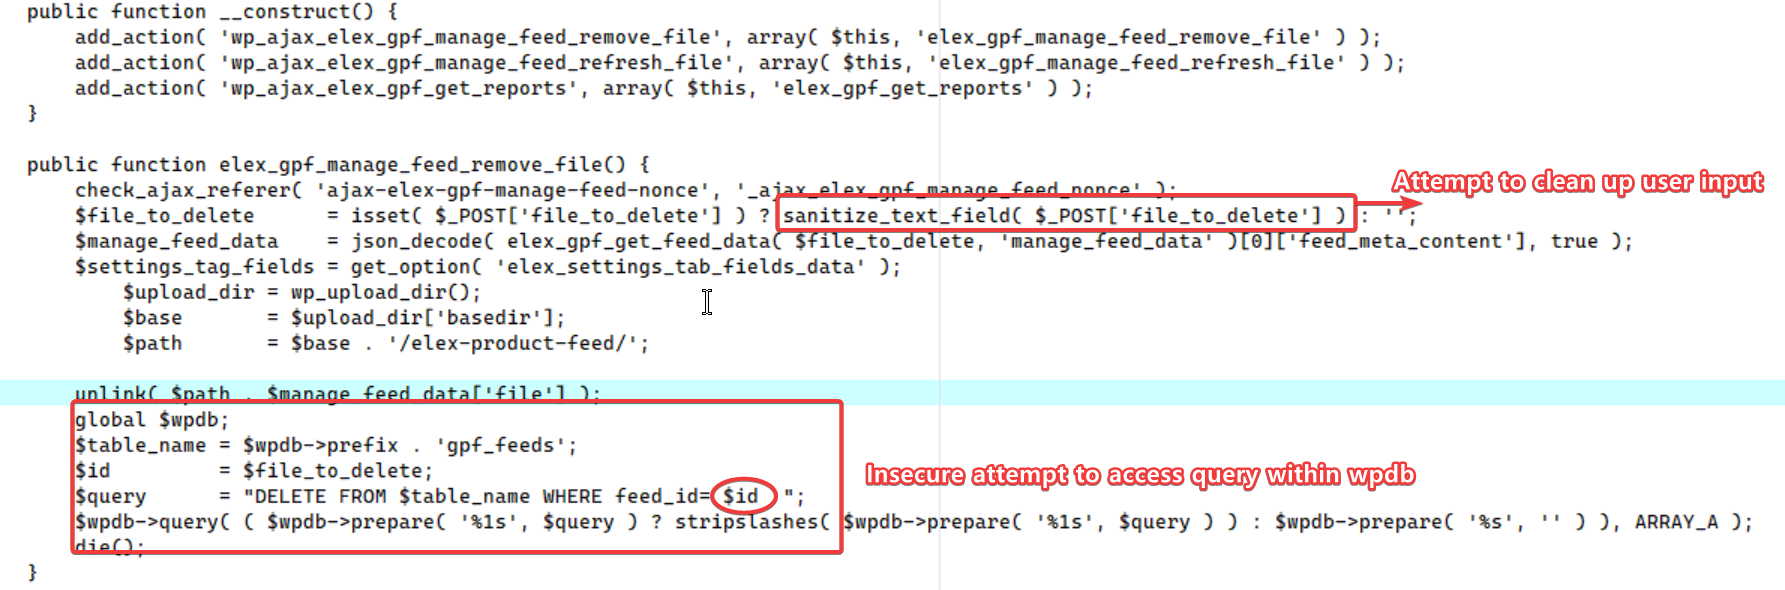 bytereaper77/cve-2025-10046
exploit di SQL injection in ELEX WooCommerce Google Shopping
 oiyl/cve-2025-46171
Writeup di una vulnerabilità di Denial of Service nella lista amici di vBulletin 3.8.7.








