
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 junghyeonkum/cve-2022-24706
Exploit proof-of-concept per CVE-2022-24706 che colpisce Apache CouchDB 3.2.1 e versioni precedenti. Dimostra l'esecuzione remota di comandi tramite…
 meersjo/ansible-mysql-cve-2016-6662
Semplice playbook Ansible per applicare patch ai server mysql contro CVE-2016-6662
 phusion/rails-cve-2012-5664-test
App demo che mostra come funziona la vulnerabilità Rails CVE-2013-5664.
 lysophavin18/cve-2026-9082
cve poc
 0xblackash/cve-2026-42569
CVE-2026-42569
 kamal-marouane/cve-2022-28346
È stata trovata una vulnerabilità nel pacchetto Django, che porta a un'iniezione SQL. Questa vulnerabilità permette a un attaccante, utilizzando un…
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — sfrutta la SQL Injection di Django _connector (CVE-2025-64459) | canale RedTeam Brasil
 fantasy-fql/esapi-sqlinjection-cve-2025-5878-exploit
Exploit per CVE-2025-5878 che mira al metodo encodeForSQL() di ESAPI con OracleCodec, consentendo SQL injection cieca basata sul tempo. Supporta…
 learner202649/cve-2025-45809-poc
Time-based blind SQL injection proof-of-concept per LiteLLM v1.65.4. Sfrutta l'endpoint `/key/block` per estrarre il contenuto del database e leggere…
 machine-farmer/vicidial-cve-2024-8503-blind-sqli-poc
PoC di blind SQL injection basata sul tempo senza autenticazione per VICIdial CVE-2024-8503, con estrazione dei metadati, scansioni riprendibili e…
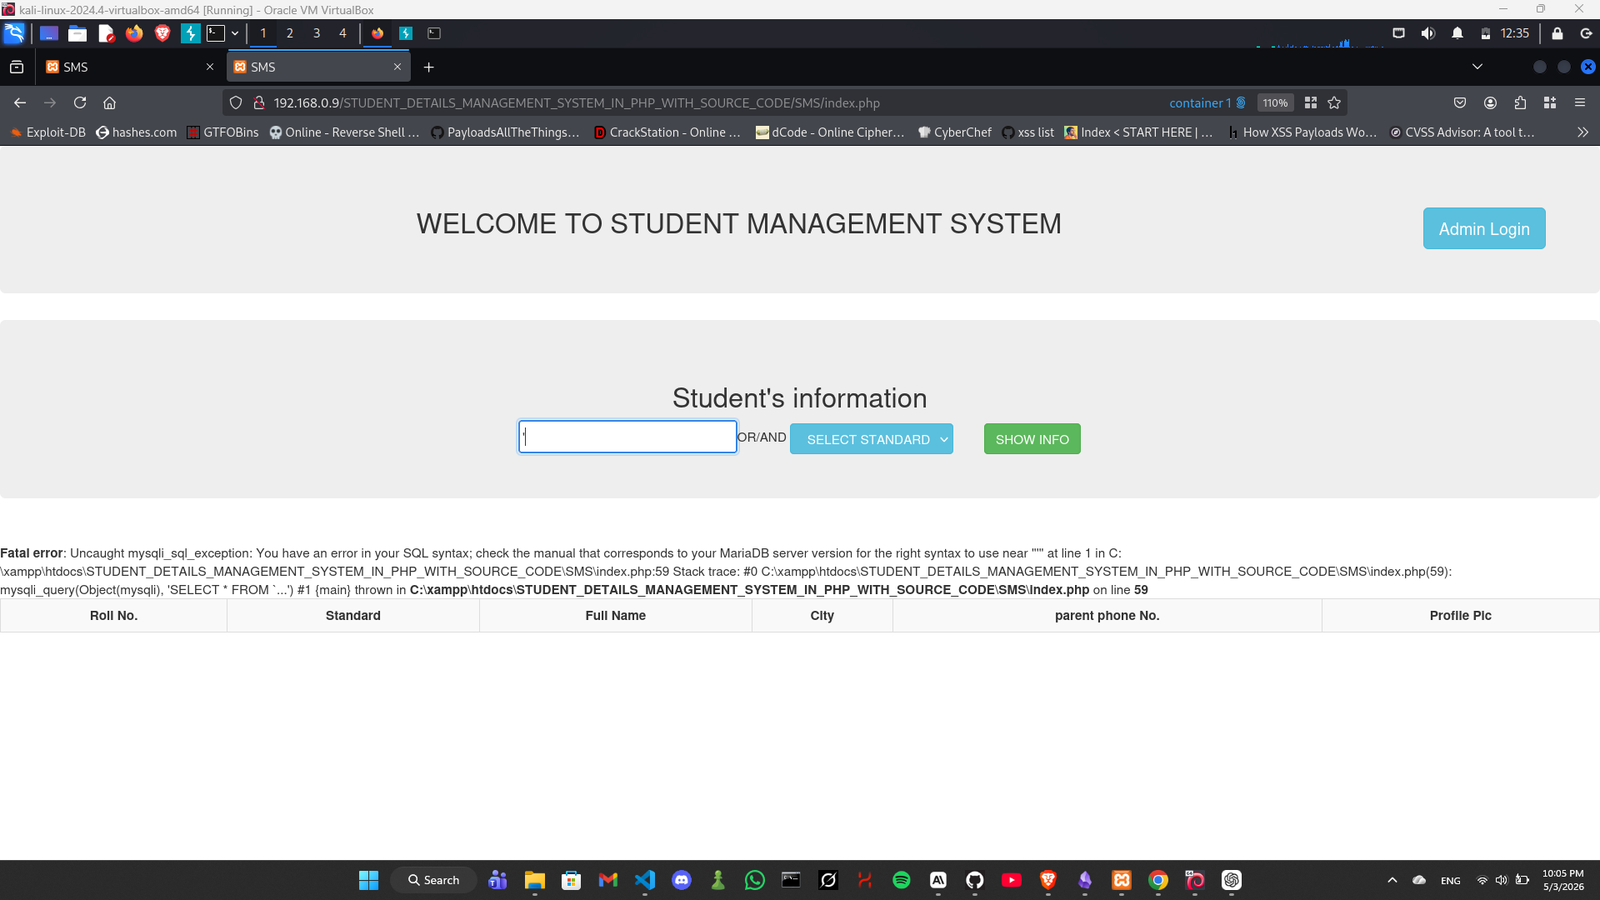 xmyronn/cve-2026-10110-sqli
Proof-of-concept per SQL injection non autenticata in Student Details Management System 1.0, che dimostra l'estrazione dei dati tramite UNION e il…
 xmyronn/cve-2026-10290-sqli
Prova di concetto per SQL injection non autenticata in Hotel and Tourism Reservation System 1.0, che dimostra l'estrazione del database tramite il…
 biitts/cve-2026-54350-budibase-nosql-injection
PoC per CVE-2026-54350 — Budibase iniezione di operatori NoSQL non autenticata (CVSS 10.0). Leggere/scrivere in massa qualsiasi raccolta di documenti…
 iltosec/cve-2026-54596
Exploit proof-of-concept per CVE-2026-54596: SQL injection autenticata nel parametro recurring_invoice_frequency di ITFlow che consente…
 jjcjgo/cve-2026-38812-ruoyi-sql-injection
Proof-of-concept exploit per CVE-2026-38812, una vulnerabilità di SQL injection in RuoYi v4.8.2 tramite l'endpoint /tool/gen/createTable, che…
 orderby99/cve-2025-8714-poc
PoC di RCE in PostgreSQL — CVE-2025-8714
 nullbyte3117/cve-2025-60357
CVE-2025-60357- POC di Iniezione NoSQL(MongoDB)
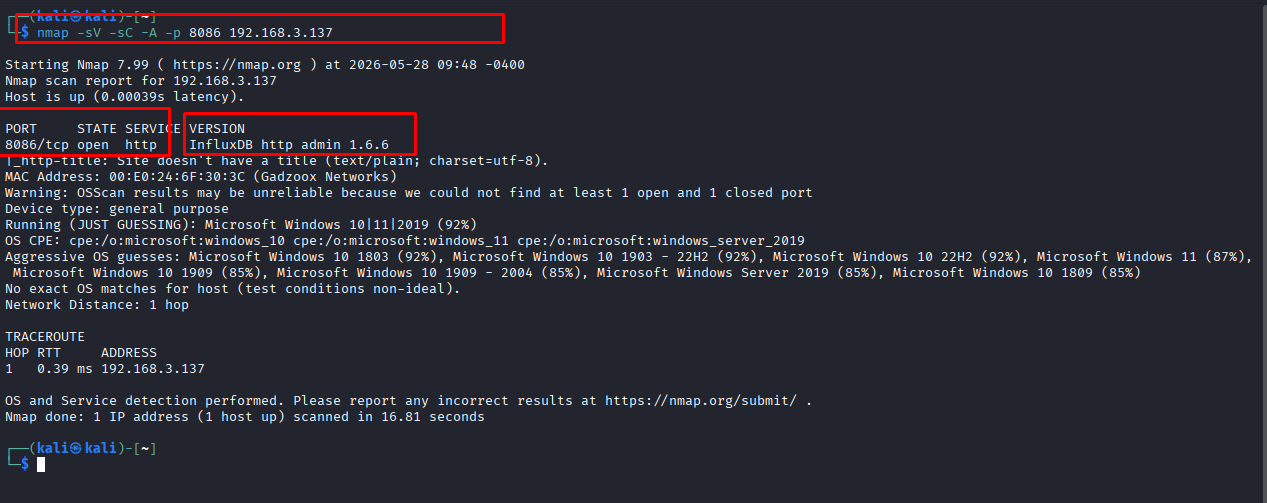 dungsocool/cve-2019-20933
Report dettagliato di laboratorio passo-passo che dimostra l'elusione dell'autenticazione di InfluxDB tramite token JWT falsificati (CVE-2019-20933),…








