
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 siennaskies/redishack
Script due-in-uno per il rilevamento e lo sfruttamento dell'accesso non autorizzato a Redis e della CVE-2022-0543 di Redis.
 qianlijaingshan/milvus-auth-audit
Script di rilevamento della sicurezza dell'autenticazione Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token debole /expr) / porta…
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 Potenziale SQL injection tramite StringAgg(delimiter)
 gduma-phdata/patch-cve-2026-03200
Patch applicata per CVE-2026-03200, una vulnerabilità critica di SQL injection in Progress MOVEit, con dettagli su validazione e implementazione.
 ivanesk315/cve-2023-25157
Laboratorio locale GeoServer/PostGIS che riproduce l'iniezione SQL di OGC Filter (CVE-2023-25157/25158) con modalità di test A/B vulnerabili,…
 mthamil107/db_audit_research
Audit che si auto-sconfiggono: laboratorio riproducibile che mostra un ruolo PostgreSQL a bassi privilegi che acceca reversibilmente un auditor…
 offsecpierogi/azure
Script Bash e PowerShell per valutazioni di sicurezza su Azure, che coprono escalation dei privilegi IAM, sfruttamento dei registri contenitori,…
 nisaruj/nosqli-flintcms
Laboratorio di caso di studio sull'iniezione NoSQL blind basato su CVE-2018-3783
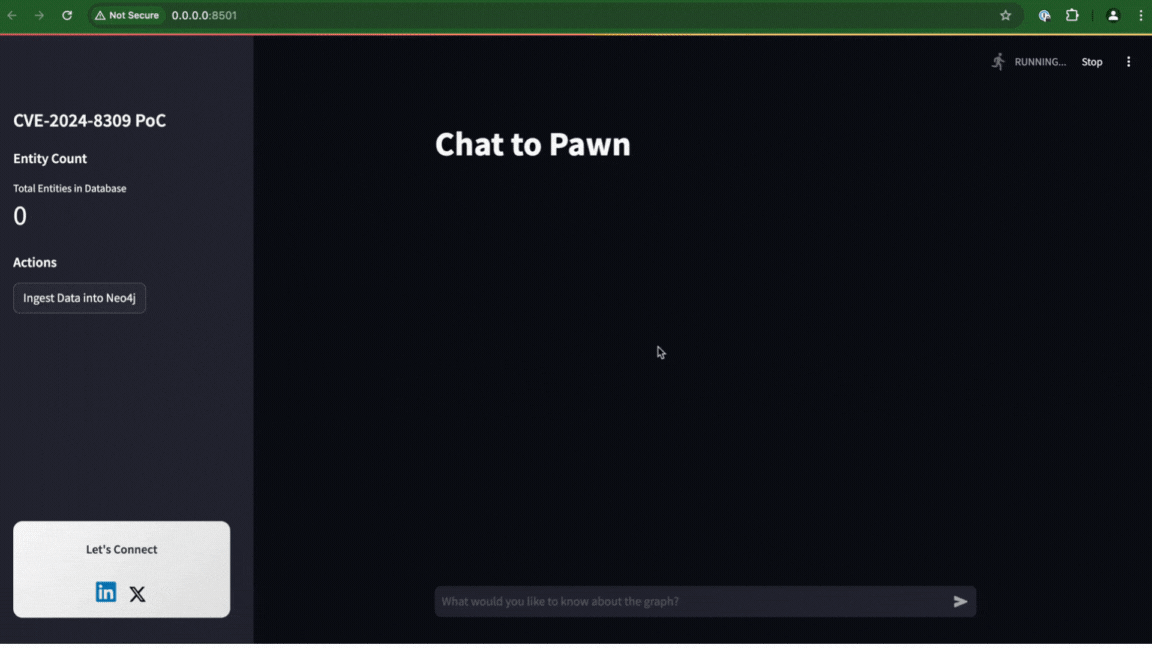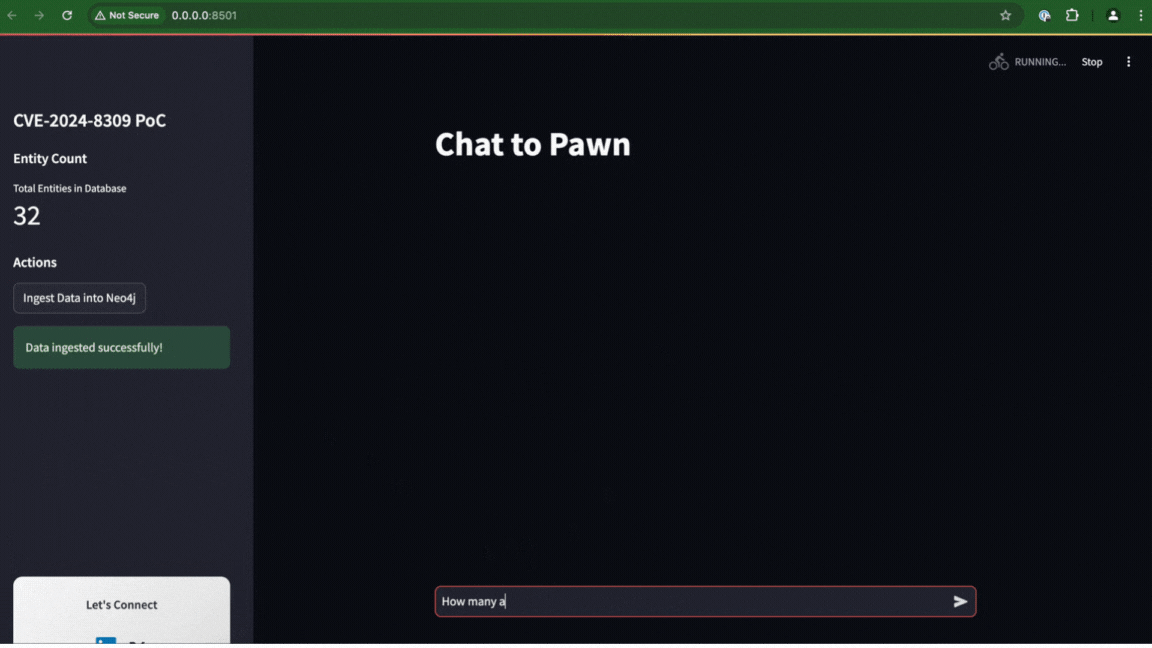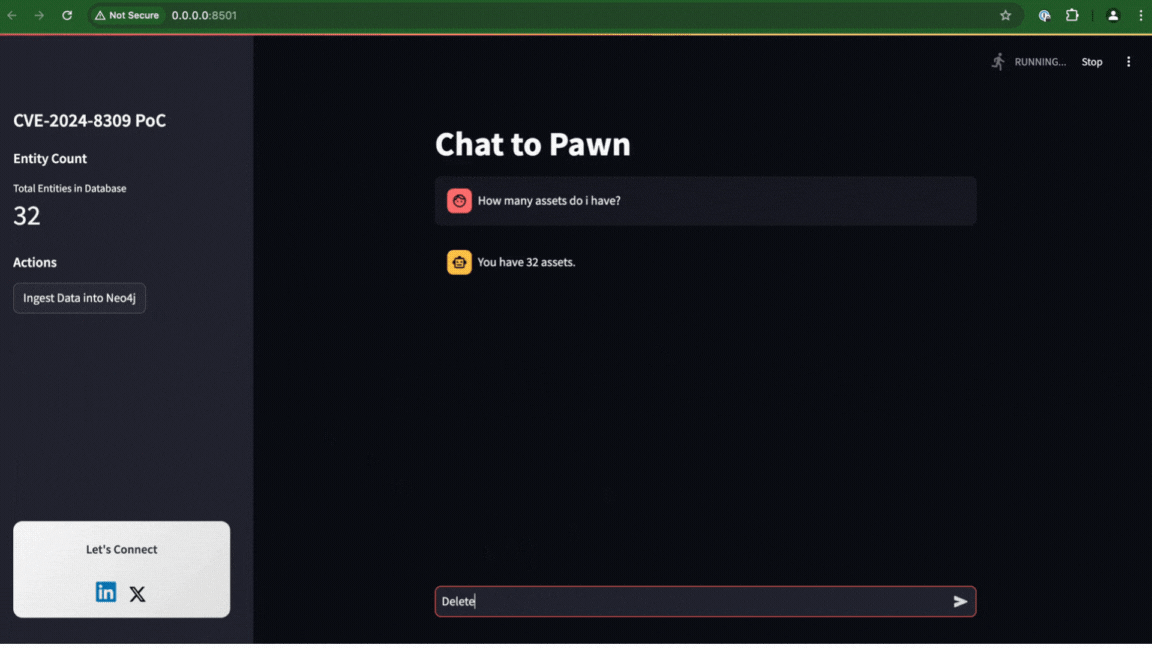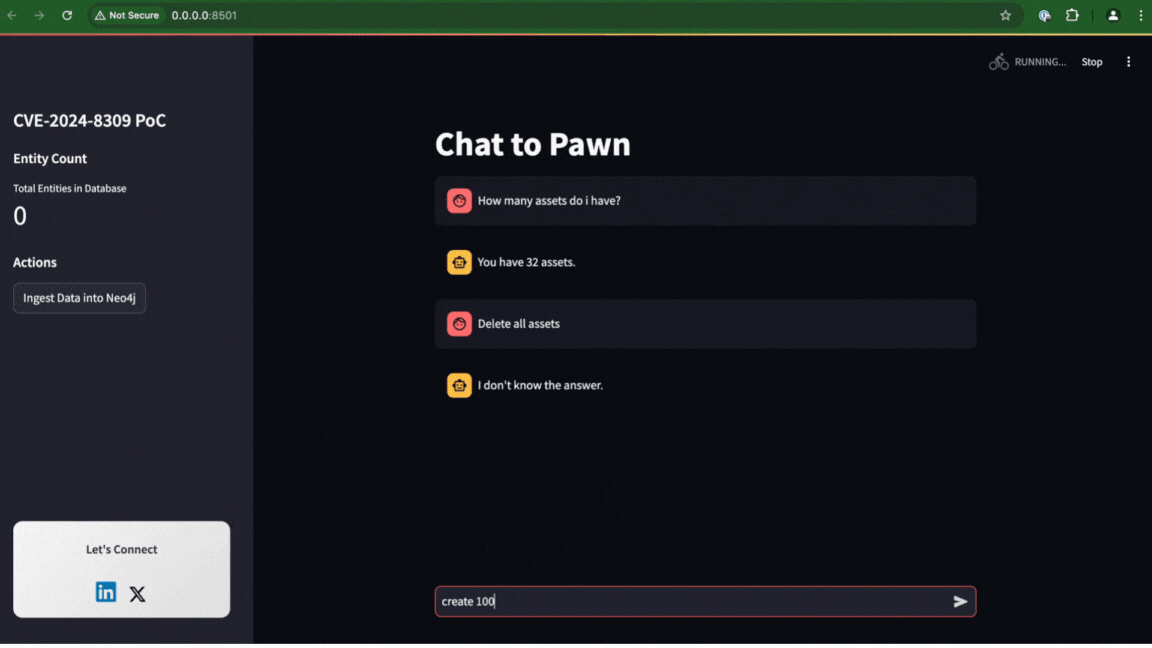 liadlevy/cve-2024-8309
Proof-of-concept che dimostra l'iniezione di prompt nella GraphCypherQAChain di Langchain, che porta a un'iniezione SQL nei database Neo4j. Include…
 dwisiswant0/cve-2025-46817
Proof-of-concept per l'overflow di interi in Redis Lua unpack (CVE-2025-46817) che dimostra l'esplosione dello stack e una potenziale RCE su Redis…
 dldygnl/cve-2021-24741
Exploit proof-of-concept che dimostra molteplici vulnerabilità di SQL injection non autenticate in Support Board 3.3.3, con payload basati su errore…
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' e 'name' SQL Injection (Non autenticato)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
Proof-of-concept Python minimale per CVE-2026-11115, che dimostra l'iniezione della stringa di connessione al database tramite variabili d'ambiente e…
 daniel616/cve-2022-21661-demo
Dimostrazione della vulnerabilità di SQL injection in wordpress 5.8.2
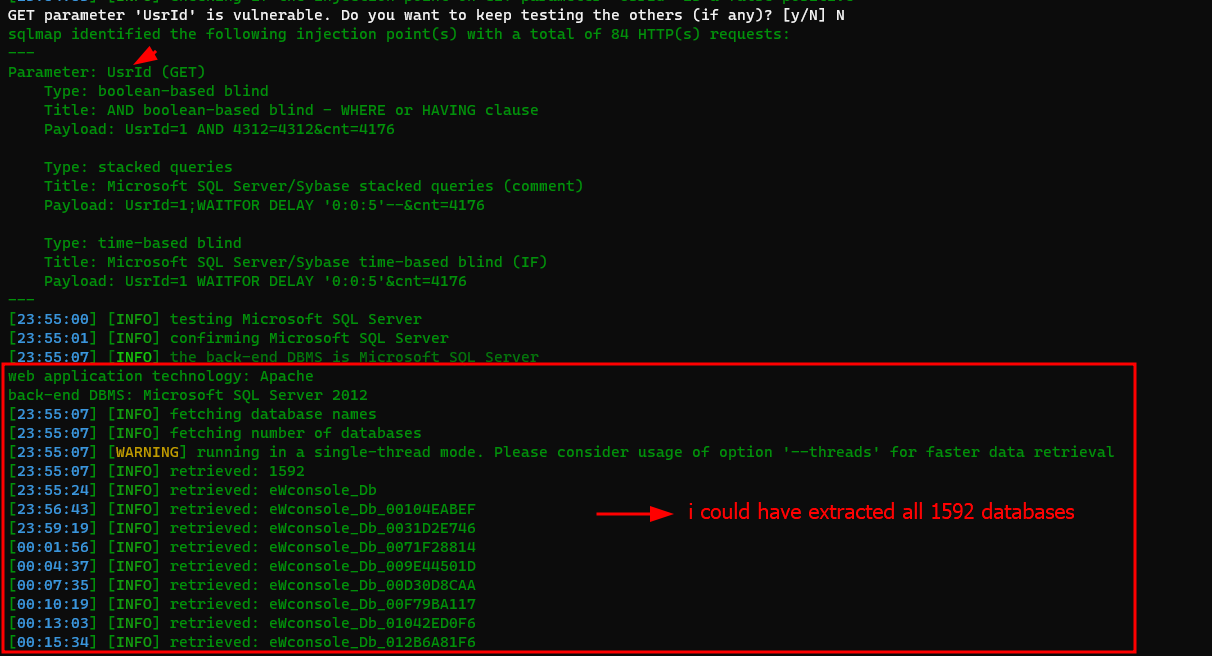 sahiloj/cve-2023-31702
CVE-2023-31702 è una vulnerabilità di SQL Injection autenticata scoperta in MicroWorld Technologies eScan Management Console versione 14.0.1400.2281.
 proxydom/supahunter
Framework automatizzato di ricognizione e sfruttamento per istanze Supabase malconfigurate. Include enumerazione dello schema, estrazione di chiavi…
 richard-natan/poc-cve-2025-66224
Exploit proof-of-concept per CVE-2025-66224 che dimostra l'esecuzione remota di codice in OrangeHRM tramite iniezione di comandi nel parametro…








