
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
PoC per CVE-2026-57588 - SQL injection nell'importazione XML di Nessus 10.12.0. Genera file .nessus dannosi per enumerare database, esfiltrare…
 hydragyrum/cve-2019-20933
Client exploit proof-of-concept per il bypass dell'autenticazione di InfluxDB (CVE-2019-20933). Esegue query arbitrarie contro istanze InfluxDB…
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - Vulnerabilità di SQL Injection nel parametro scost di search_products.php in…
 0xcyberstan/cve-2025-64459-poc
Vulnerabilità: SQL Injection tramite unpacking degli argomenti keyword di QuerySet e Q(). CVE ID: CVE-2025-64459 Gravità: Critica (CVSS 9.1) Versioni…
 abraxas/cve-2026-77635
Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
 murataydemir/cve-2016-2386
[CVE-2016-2386] SAP NetWeaver AS JAVA UDDI Component Iniezione SQL
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed python file
 0xdeku/cve-2021-42670
CVE-2021-42670 - Vulnerabilità SQL Injection nel sistema del portale online degli ingegneri.
 eqstlab/cve-2026-34220
Vulnerabilità di SQL Injection in MikroORM
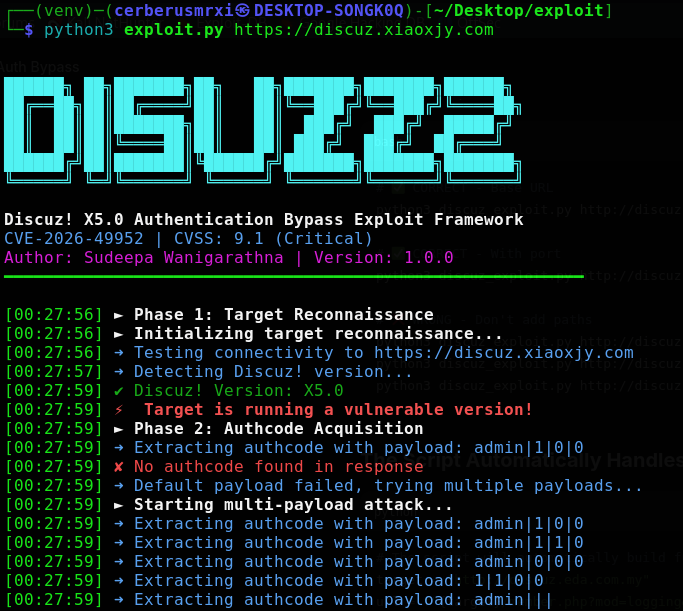 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - Vulnerabilità critica che consente l'accesso non autenticato ai backup del…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
Exploit proof-of-concept per CVE-2026-22003 che dimostra l'escape dalla sandbox Lua di Redis tramite debug.sethook per eseguire comandi di sistema…
 cve-2023-49954/cve-2023-49954.github.io
SQL Injection nell'integrazione CRM 3CX
 yym8538/cve-2026-26980
PoC Python e laboratorio Docker che dimostrano un'iniezione SQL non autenticata nel filtro slug della Content API di TryGhost Ghost CMS, estraendo…
 eqstlab/cve-2026-30951
Iniezione SQL nel cast JSON di Sequelize
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — Esecuzione SQL arbitraria in SiYuan tramite searchEmbedBlock + SQLi in searchDocs (CVSS 9.9). Verificato su v3.7.2, respinto…
 xenom0rph97/cve-2024-30896
Exploit proof-of-concept per CVE-2024-30896, una vulnerabilità di escalation dei privilegi in InfluxDB che consente ai titolari di token allAccess di…
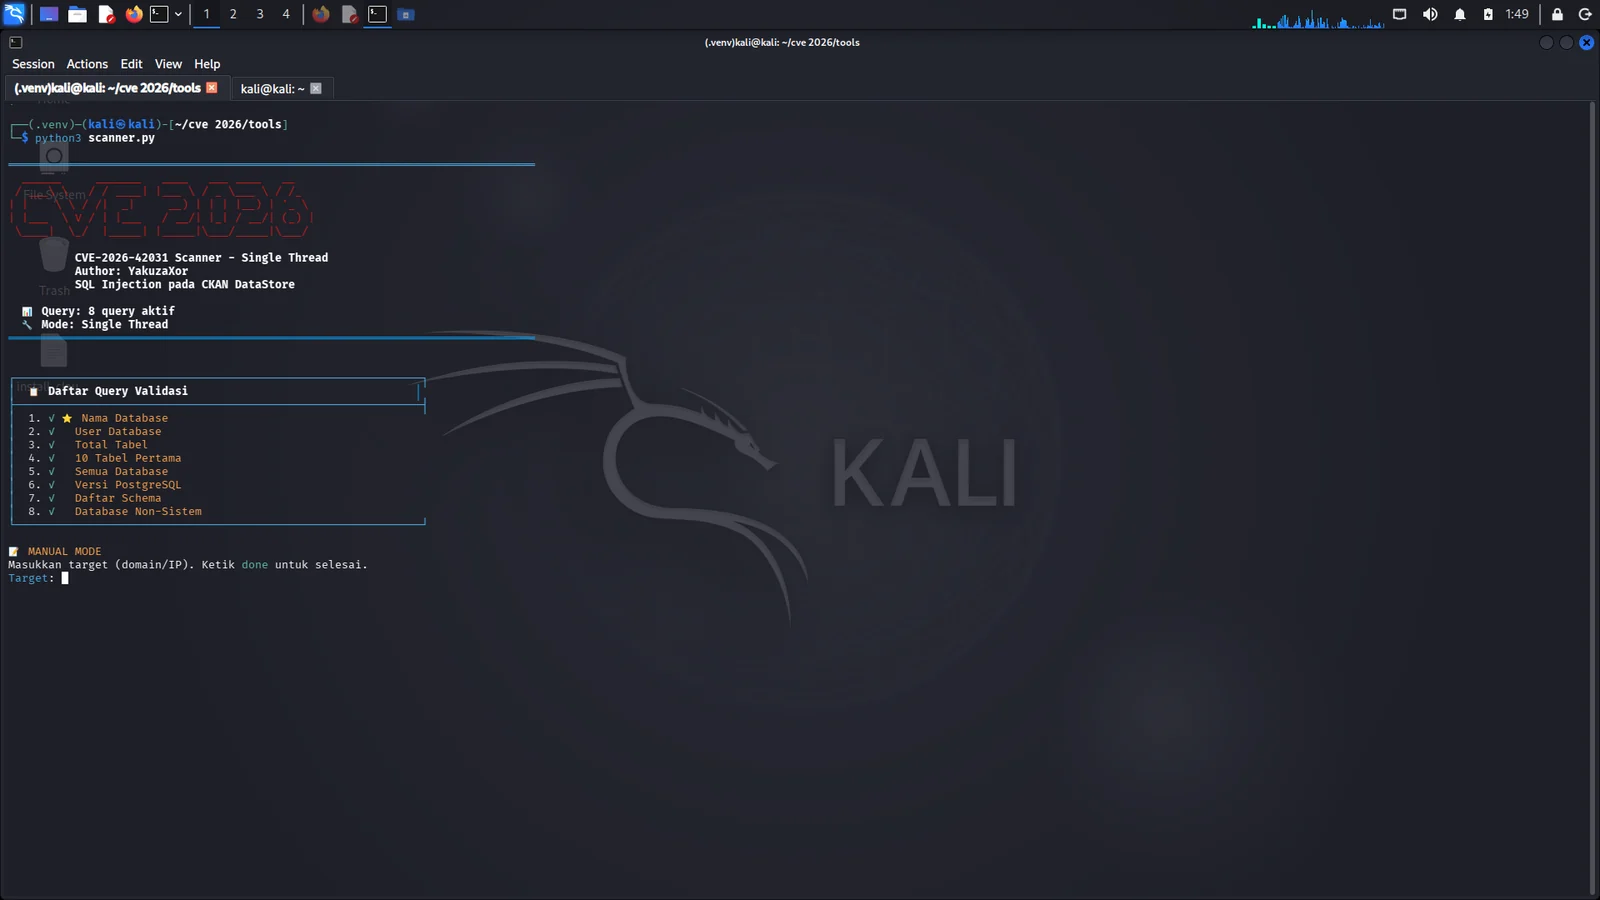 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
Scanner automatizzato per SQL injection su CKAN DataStore, che rileva e valida la CVE-2026-42031 con scansione multi-target, estrazione dei dati e…
 captain-woof/cve-2026-25243
POC stabile per CVE-2026-25243 (doppio-free in Redis RESTORE -> esecuzione remota di codice)








