
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 0xdak/cve-2026-69083_exploit
PoC Python per CVE-2026-69083, un'iniezione SQL non autenticata nell'endpoint di ricerca asset-content di SiYuan. Supporta l'evasione tramite REGEXP…
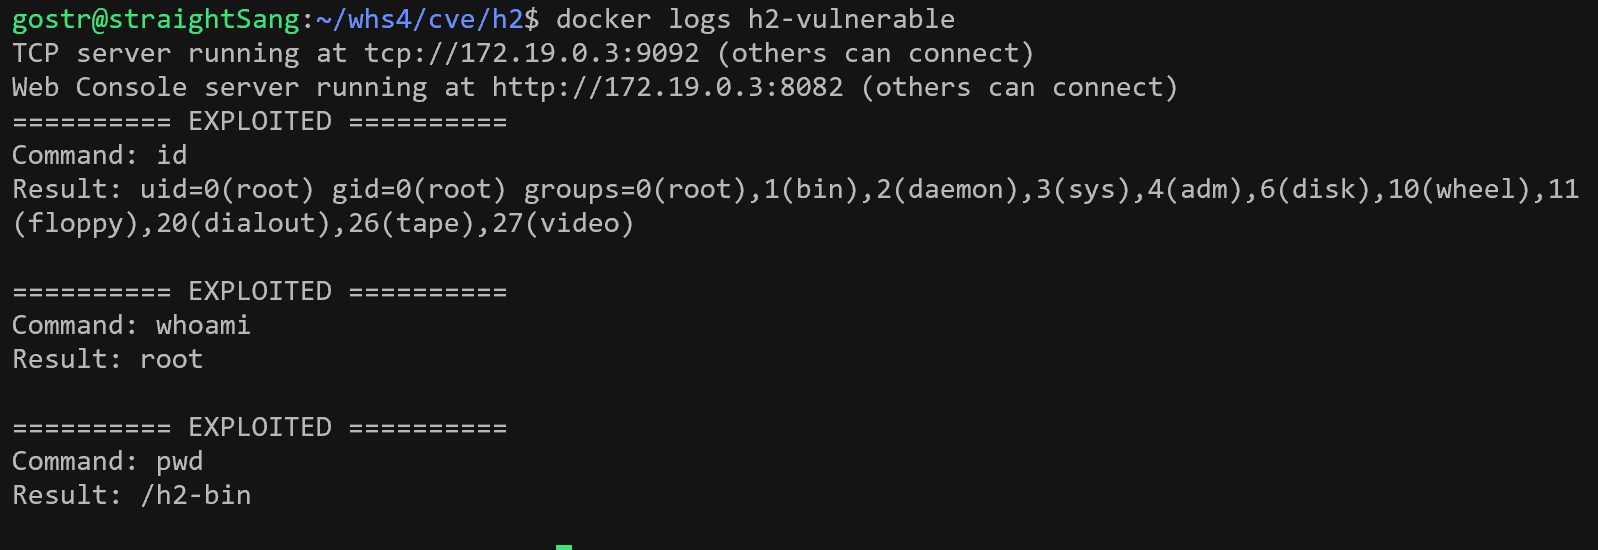 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221
 isaca0315/cve-2026-44840-poc
Docker lab che riproduce CVE-2026-44840, un'iniezione DQL nella query GraphQL checkUserPassword di Dgraph, con script di exploit e confronto tra…
 romain-deperne/cve-2026-33980
Proof-of-concept di exploit per l'iniezione KQL in adx-mcp-server tramite il parametro table_name, che consente l'esfiltrazione di dati e comandi…
 codeb0ssx/cve-2025-14847-poc
Proof-of-concept accademico che dimostra CVE-2025-14847 per la ricerca di sicurezza autorizzata.
 tc4dy/cve-2026-14762-poc-exploit
Exploit di SQL injection blind basata sul tempo multi-thread per CVE-2026-14762 che ha come target Hotel & Tourism Reservation 1.0. Enumera database,…
 luckybool1020/cve-2018-8045
Principio della vulnerabilità di SQL injection nel kernel di Joomla, docker e poc [basato sul framework pocsuite]
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Scanner IOC in sola lettura e toolkit di mitigazione per l'iniezione SQL di cPanel & WHM EmailTrack (CVE-2026-67401). Esegue il fingerprinting delle…
 nu11secur1ty/chusa
chusa - iniezione - la nuova generazione di sqlmap
 al1ex/cve-2019-12086
jackson deserializzazione
 wattocyber/custom-oscp-tooling
Toolkit incentrato su OSCP per l'enumerazione in sola lettura di rete, SMB, AD, DNS, web e database; scansione privesc, identificazione degli hash e…
 lauxjpn/corruptqueryaccessworkaround
L'ultima soluzione alternativa per l'errore 'Query is corrupt' introdotto con CVE-2019-1402.
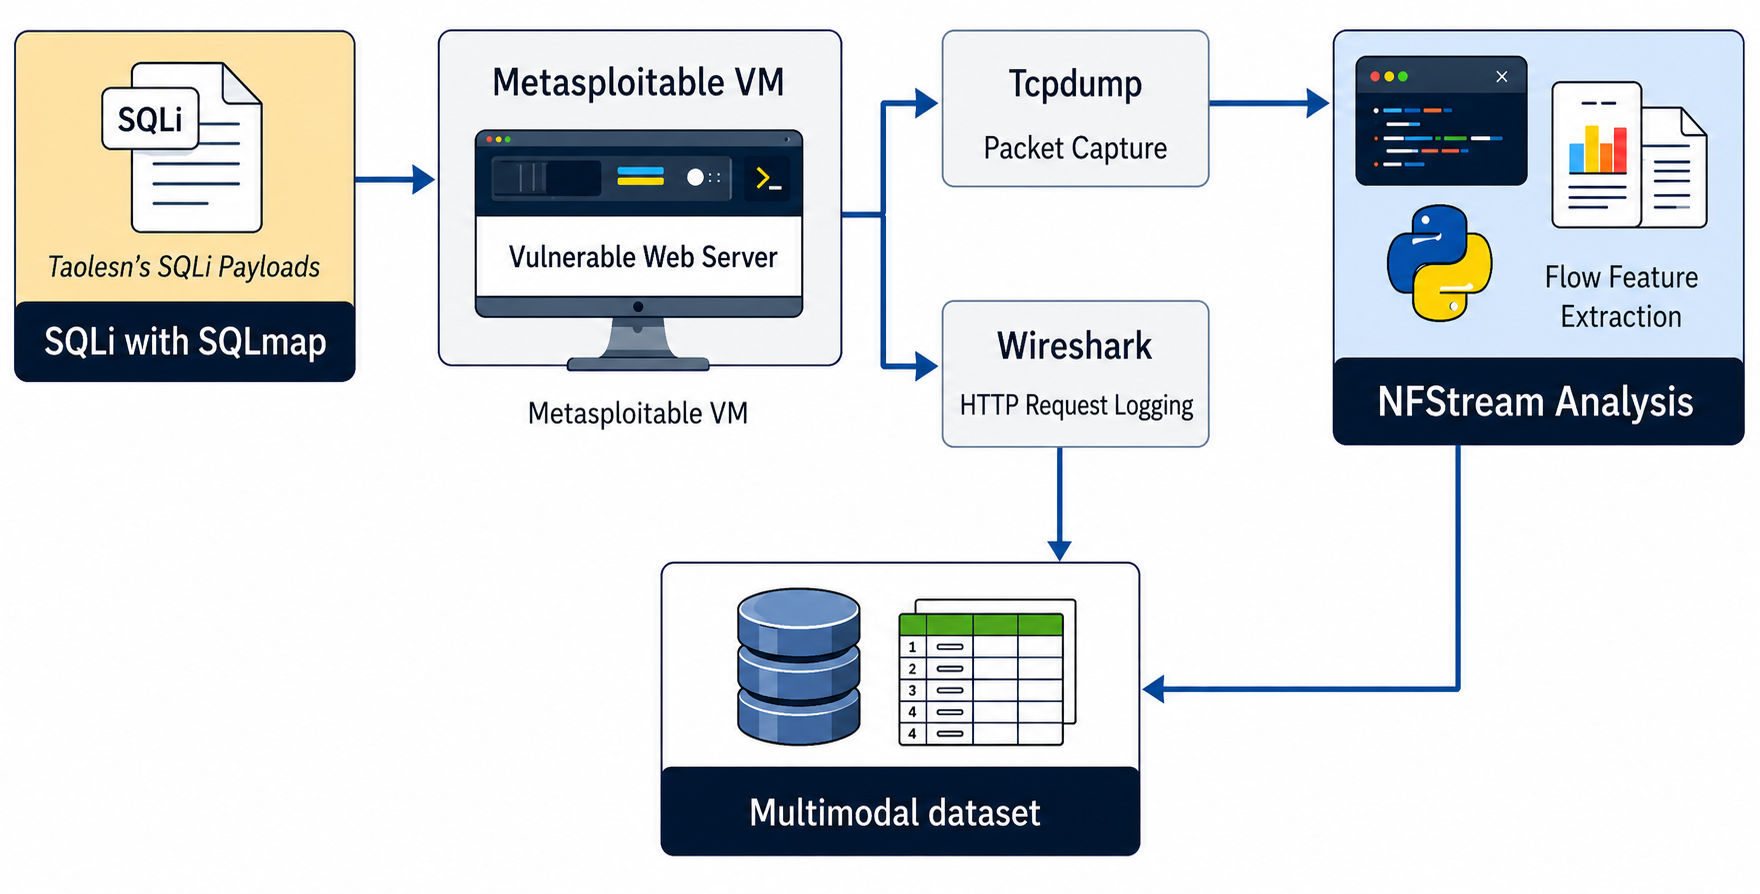 paul12345-cyber/multimodal-web-attack-dataset
Questo repository ospita un dataset multimodale di attacchi web (MWAD) per avanzare la ricerca sulla rilevazione delle minacce guidata dall'IA.
 geraldoalcantara/cve-2023-50071
Multiple vulnerabilità di SQL injection in /customer_support/ajax.php?action=save_department in Customer Support System 1.0 consentono a attaccanti…
 kihara-1/postgresql-cve-2026-14662
Vulnerabilità di scrittura fuori dai limiti trovata nella ricerca full-text di PostgreSQL (tsvector/tsquery) CVE-2026-14662: registrazione della…
 siennaskies/redishack
Script due-in-uno per il rilevamento e lo sfruttamento dell'accesso non autorizzato a Redis e della CVE-2022-0543 di Redis.
 qianlijaingshan/milvus-auth-audit
Script di rilevamento della sicurezza dell'autenticazione Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token debole /expr) / porta…
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)








