
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Sicurezza dei Database

Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1 giorno fa
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8k1 giorno fa
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k1 giorno fa
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1 giorno fa
nmap preview#5

nmap

GitHubnmap/nmap
13.3k2 giorni fa
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6k1 giorno fa
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9k28 giorni fa
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2k3 giorni fa
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4k1 giorno fa
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
650 risultati
CVE-2025-14847 preview

CVE-2025-14847

GitHubjoshuavanderpoll/cve-2025-14847

CVE-2025-14847 (MongoBleed)

memory-forensicsvulnerability-analysisexploitation+3
310 mesi fa
CVE-2026-78804_Dolibarr_authenticated_SQL_injection preview

CVE-2026-78804_Dolibarr_authenticated_SQL_injection

GitHubrepo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection

L'azione responsabile dell'impostazione della soglia di allerta scorte per magazzino (`seuil_stock_alerte`) accetta input controllati dall'utente e…

vulnerability-analysisexploitationscripting-automation+4
1 mese fa
CVE-2019-9193 preview

CVE-2019-9193

GitHubjhnhnck/cve-2019-9193

Strumento PoC progettato per sfruttare una vulnerabilità autenticata di esecuzione remota di codice (RCE) in alcune versioni di PostgreSQL (9.3 -…
vulnerability-analysisexploitationpenetration-testing+2
1 mese fa
CVE-2026-72898 preview

CVE-2026-72898

GitHub34zy/cve-2026-72898

Exploit Python per CVE-2026-72898, un'iniezione SQL non autenticata nell'endpoint di reimpostazione della password di Metabase che crea account…
vulnerability-scannersvulnerability-analysisexploitation+6
1 mese fa
CVE-2025-70828 preview

CVE-2025-70828

GitHubxiaoxiaoranxxx/cve-2025-70828

Datart v1.0.0-rc.3 Iniezione della stringa di connessione JDBC che consente la lettura arbitraria di file
vulnerability-analysisexploitationweb-application-exploitation+3
48 mesi fa
CVE-2026-65761 preview

CVE-2026-65761

GitHubywh-jfellus/cve-2026-65761

Proof of Concept per CVE-2026-65761 - SQL Injection non autenticata in EasyStore Pro tramite `filter_sortby`
vulnerability-analysisweb-application-exploitationeducation+2
3 mesi fa
CVE-2023-1454-EXP preview

CVE-2023-1454-EXP

GitHubshad0w0sec/cve-2023-1454-exp

JeecgBoot SQL (CVE-2023-1454) caso in cui sqlmap non riesca a iniettare, si può usare questo script.
vulnerability-analysisexploitationweb-application-exploitation+2
42 anni fa
CVE-2026-65321-pyathena preview

CVE-2026-65321-pyathena

GitHubrahulreddykarne/cve-2026-65321-pyathena

Iniezione SQL in PyAthena tramite DefaultParameterFormatter (CVE-2026-65321)
vulnerability-analysisexploitationcloud-security+2
2 mesi fa
CVE-2026-41490 preview

CVE-2026-41490

GitHubromain-deperne/cve-2026-41490

Divulgazione dettagliata di CVE-2026-41490 con PoC che dimostra un'iniezione SQL non autenticata nei gestori di I/O del database di Dagster tramite…
vulnerability-analysisexploitationweb-application-exploitation+3
1 mese fa
CVE-2026-78070 preview

CVE-2026-78070

GitHubtoanln-cov/cve-2026-78070

SQL Injection tramite shortcode ORDER BY in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
vulnerability-analysisexploitationweb-application-exploitation+3
1 mese fa
CVE-2026-52887-NocoBase-SQLi-RCE preview

CVE-2026-52887-NocoBase-SQLi-RCE

GitHubbiitts/cve-2026-52887-nocobase-sqli-rce

CVE-2026-52887 — Iniezione SQL in NocoBase -> RCE come superutente PostgreSQL (filtro myInAppChannels:list, CVSS 10.0). PoC dell'autore + analisi del…
vulnerability-analysiscode-analysisexploitation+4
2 mesi fa
CVE-2021-3262 preview

CVE-2021-3262

GitHubl0lsec/cve-2021-3262

CVE-2021-3262 - SQL Injection cieca nel parametro editOEN di TripSpark VEO Transportation / NovusEDU. Non autenticato, esposto su internet. Payload,…
vulnerability-analysisexploitationweb-application-exploitation+4
3 mesi fa
CVE-2026-78837 preview

CVE-2026-78837

GitHubnabeelmkhan/cve-2026-78837

Proof-of-concept exploit per CVE-2026-78837, una SQL injection non autenticata in AppNitro MachForm v30 che consente l'enumerazione dei nomi delle…
vulnerability-analysisexploitationweb-application-exploitation+2
1 mese fa
CVE-2024-32136 preview

CVE-2024-32136

GitHubxbz0n/cve-2024-32136

Exploit proof-of-concept per CVE-2024-32136, una SQL injection post-autenticata in BWL Advanced FAQ Manager 2.0.3, che dimostra la manipolazione del…
vulnerability-analysisexploitationweb-application-exploitation+3
32 anni fa
CVE-2026-74251 preview

CVE-2026-74251

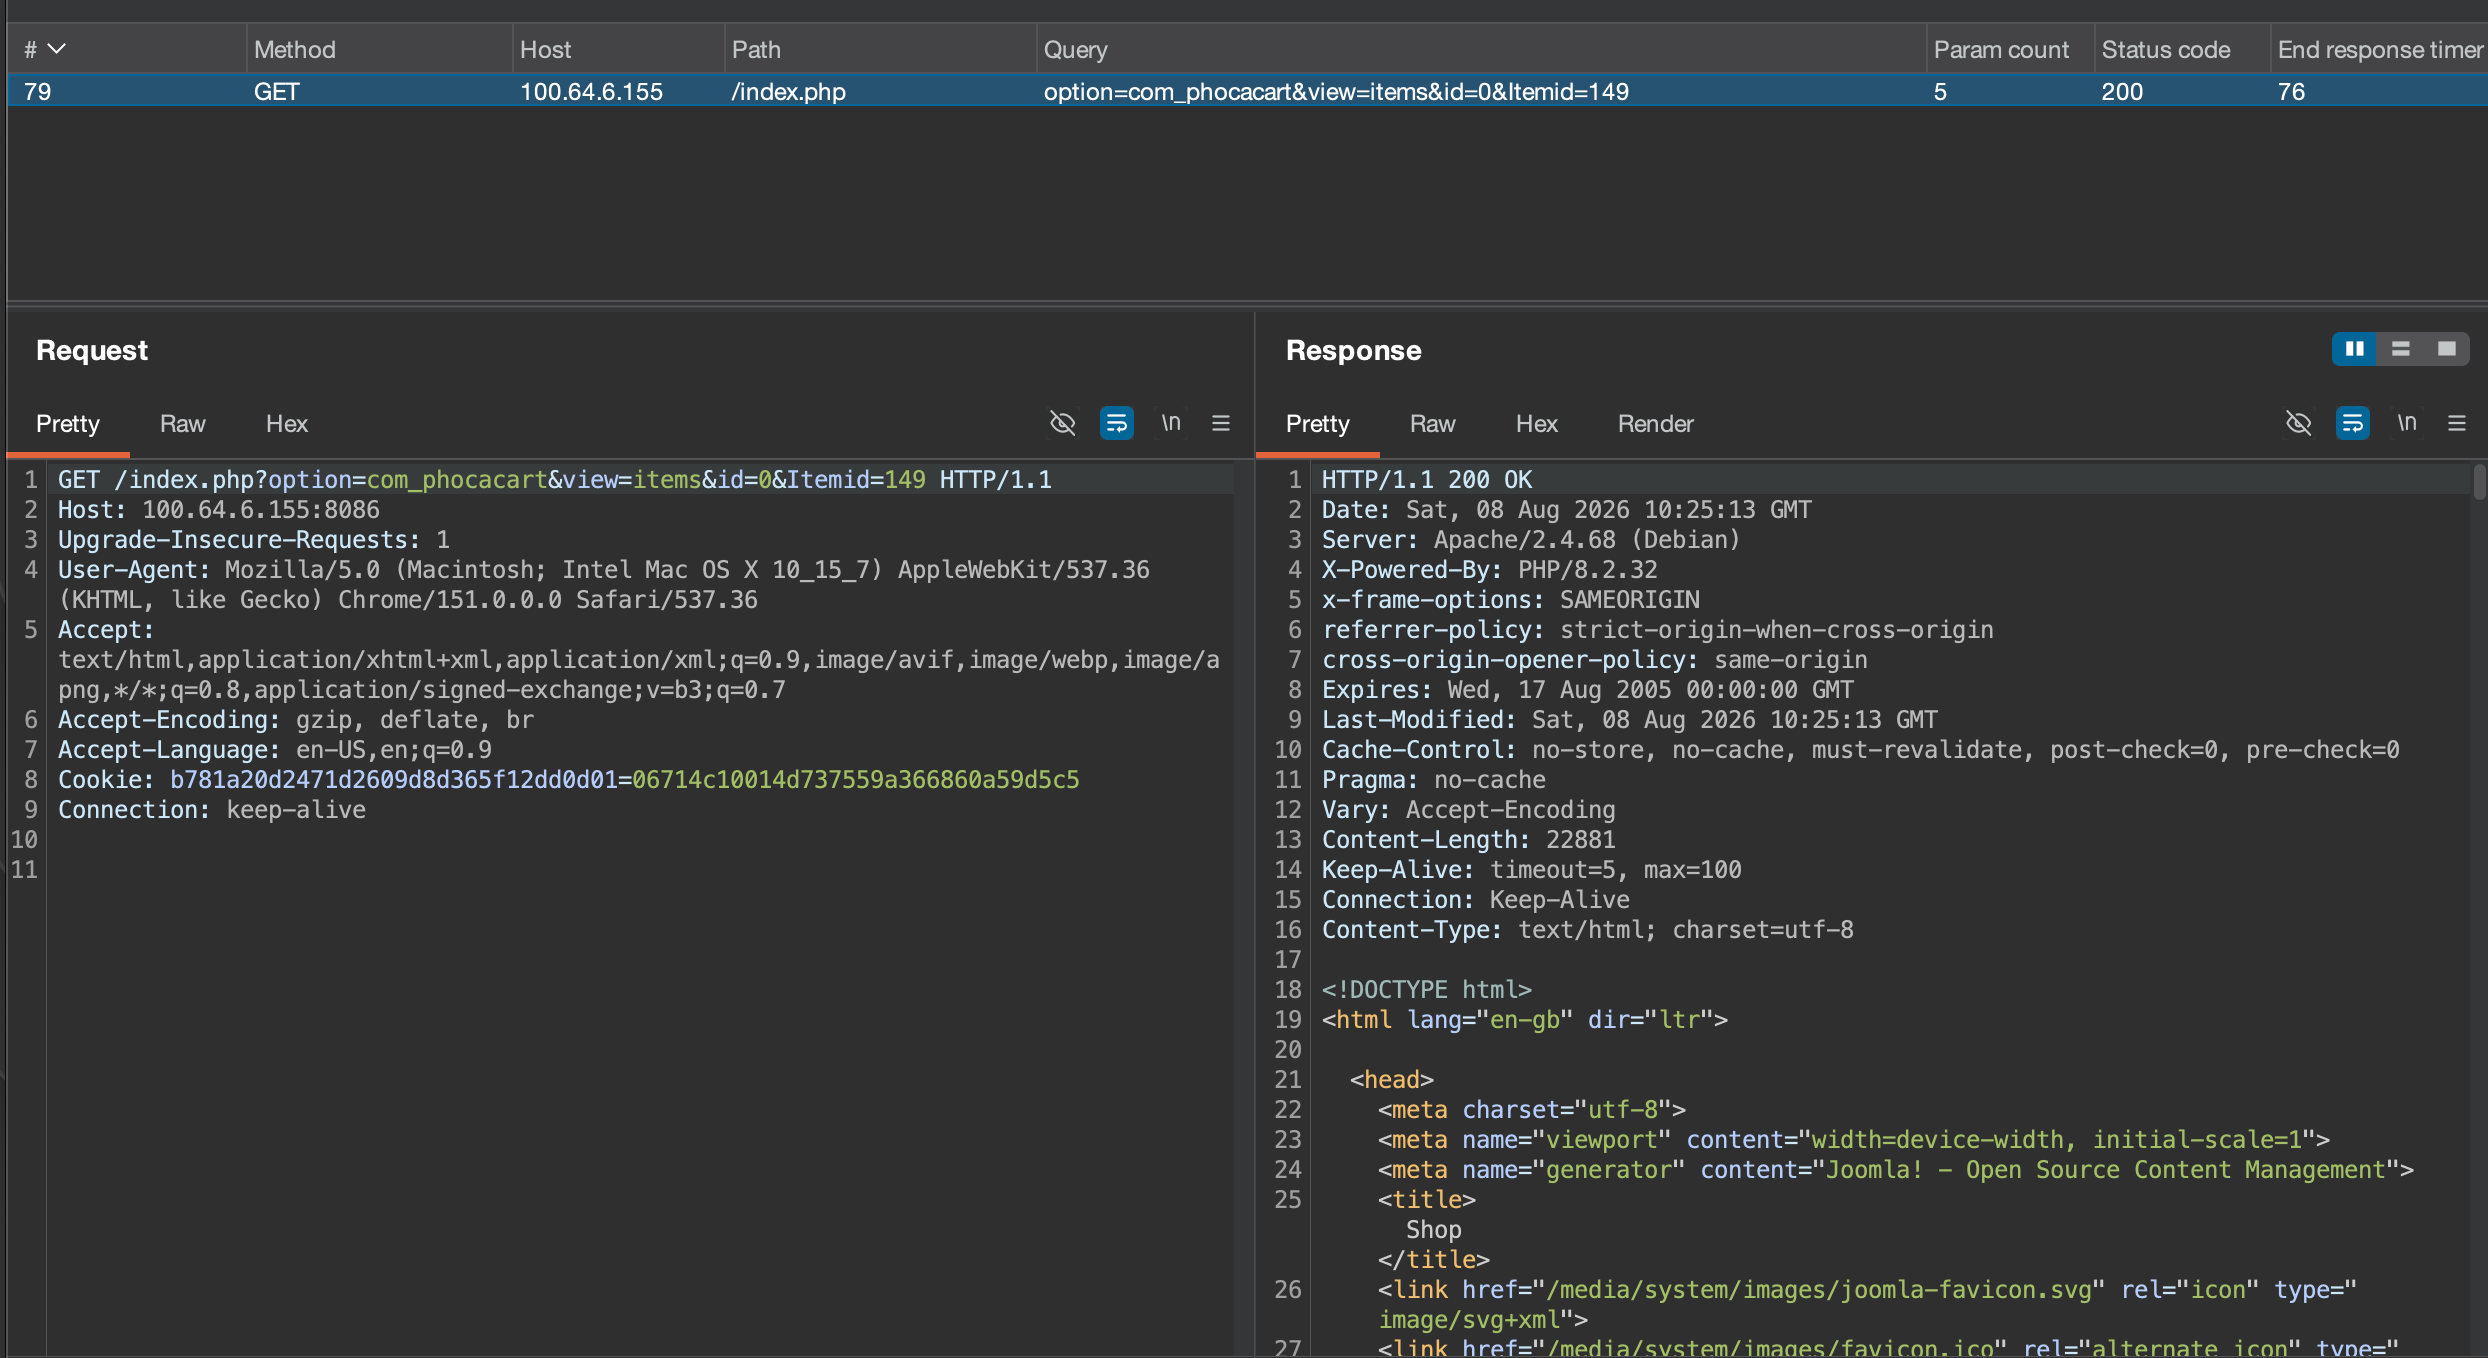
GitHubtoanln-cov/cve-2026-74251

SQL Injection non autenticata tramite filtro attributi in Phoca Cart - CVSS 9.3
vulnerability-analysisexploitationweb-application-exploitation+3
2 mesi fa
CVE-2025-70149-SQL-Injection preview

CVE-2025-70149-SQL-Injection

GitHubanusha-khan29/cve-2025-70149-sql-injection

Progetto di ricerca sulla sicurezza — Sfruttamento e mitigazione delle vulnerabilità di SQL Injection
vulnerability-analysisweb-application-exploitationpenetration-testing+3
3 mesi fa
CVE-2026-39113 preview

CVE-2026-39113

GitHub20000419/cve-2026-39113

Advisory e reproducer AddressSanitizer per un heap-buffer-overflow in SQLite SQLAR innescato da un valore SZ appositamente predisposto che causa…
vulnerability-analysiscode-analysisexploitation+2
2 mesi fa
phpMyAdmin-CVE-2020-5504-Exploit preview

phpMyAdmin-CVE-2020-5504-Exploit

GitHubcerberusmrxi/phpmyadmin-cve-2020-5504-exploit

Framework autorizzato per lo sfruttamento di SQL injection per CVE-2020-5504 in phpMyAdmin, con enumerazione automatizzata del database, injection…


reconnaissancevulnerability-scannersexploitation+5
2 mesi fa
Precedente1…151617…37Successivo







