
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Esfiltrazione Dati — Pagina 25 | Kitploit
Categorie

Esfiltrazione Dati

Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
dnscat2 preview#1

dnscat2

GitHubiagox86/dnscat2
4.0k4 anni fa
iodine preview#2

iodine

GitHubyarrick/iodine
8.0k11 giorni fa
chisel preview#3

chisel

GitHubjpillora/chisel
16.4k11 giorni fa
sshuttle preview#5

sshuttle

GitHubsshuttle/sshuttle
13.5k3 giorni fa
proxychains-ng preview#6

proxychains-ng

GitHubrofl0r/proxychains-ng
10.7k17 giorni fa
sliver preview#7

sliver

GitHubbishopfox/sliver
11.7k16h 55m fa
merlin preview#8

merlin

GitHubne0nd0g/merlin
5.6k8 giorni fa
Mythic preview#9

Mythic

GitHubits-a-feature/mythic
4.7k11 giorni fa
Empire preview#10

Empire

GitHubbc-security/empire
5.2k1 mese fa
amass preview#11

amass

GitHubowasp-amass/amass
15.0k6 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
751 risultati
android-cve-2010-4804 preview

android-cve-2010-4804

GitHubthomascannon/android-cve-2010-4804

Vulnerabilità di furto di dati su Android
android-securityvulnerability-analysisexploitation+2
812 anni fa
CVE-2017-18345-COM_JOOMANAGER-ARBITRARY-FILE-DOWNLOAD preview

CVE-2017-18345-COM_JOOMANAGER-ARBITRARY-FILE-DOWNLOAD

GitHubluth1er/cve-2017-18345-com_joomanager-arbitrary-file-download

Il componente Joomanager fino alla versione 2.0.0 per Joomla! presenta un problema di download arbitrario di file, che comporta l'esposizione delle…
vulnerability-analysisexploitationweb-application-exploitation+3
77 anni fa
CVE-2024-34102-CosmicSting-XXE-in-Adobe-Commerce-and-Magento preview

CVE-2024-34102-CosmicSting-XXE-in-Adobe-Commerce-and-Magento

GitHubjakabakos/cve-2024-34102-cosmicsting-xxe-in-adobe-commerce-and-magento

CosmicSting: vulnerabilità XXE critica non autenticata in Adobe Commerce e Magento (CVE-2024-34102)
vulnerability-analysisexploitationweb-application-exploitation+3
92 anni fa
HiddenSteps preview

HiddenSteps

GitHubjgalego/hiddensteps

HiddenSteps — una piattaforma local-first di intelligence personale per i flussi di lavoro
osintreconnaissancedata-exfiltration+8
46 giorni fa
CVE-2020-17518 preview

CVE-2020-17518

GitHubqmf0c3uk/cve-2020-17518

Exploit Python per CVE-2020-17518, che consente la scrittura arbitraria di file tramite l'API REST di Apache Flink. Supporta la scansione di un…
vulnerability-analysisexploitationweb-application-exploitation+2
75 anni fa
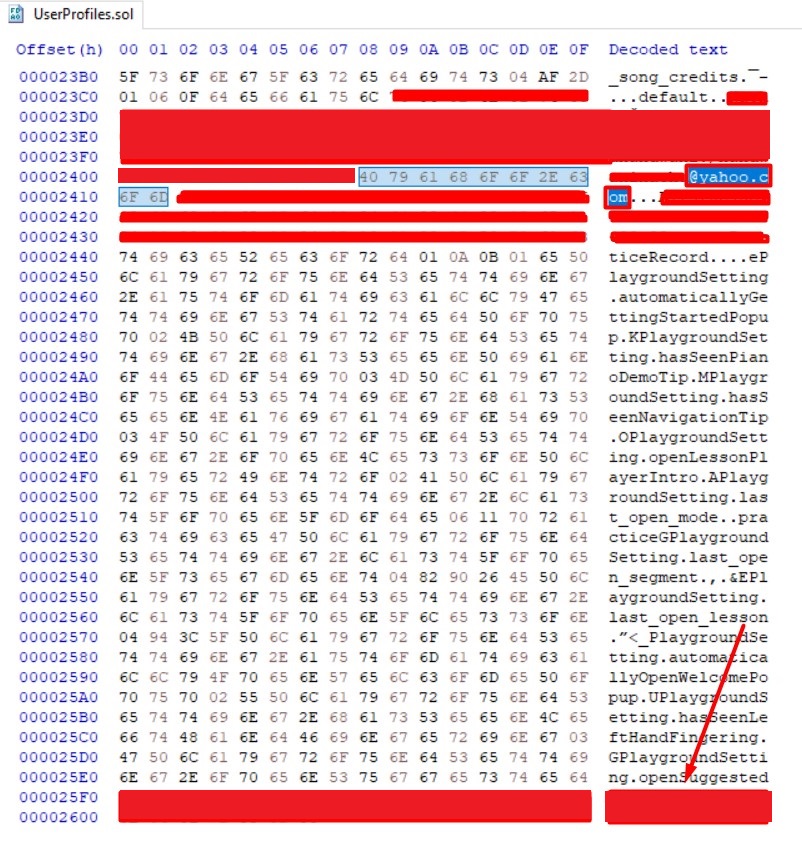
CVE-2020-24227 preview

CVE-2020-24227

GitHubnathunandwani/cve-2020-24227

Playground Sessions - Memorizzazione delle Credenziali Utente in Chiaro
password-attacksvulnerability-analysisdata-exfiltration+2
95 anni fa
godehashed preview

godehashed

GitHuban00byss/godehashed

Uno strumento golang che utilizza l'API di dehashed.com per cercare asset compromessi.
osintpassword-attacksdata-exfiltration+1
105 anni fa
CVE-2021-31800-Impacket-SMB-Server-Arbitrary-file-read-write preview

CVE-2021-31800-Impacket-SMB-Server-Arbitrary-file-read-write

GitHubp0dalirius/cve-2021-31800-impacket-smb-server-arbitrary-file-read-write

Un path traversal in smbserver.py permette a un attaccante di leggere/scrivere file arbitrari sul server.
vulnerability-analysisexploitationweb-application-exploitation+2
113 anni fa
CVE-2026-27944 preview

CVE-2026-27944

GitHubskynoxk/cve-2026-27944

Exploit automatizzato per CVE-2026-27944 in Nginx UI: scarica e decripta i backup, estrae i segreti e crea account amministratore rogue per la…
authentication-authorizationvulnerability-analysisexploitation+3
97 mesi fa
web preview

web

GitHubosintbuddy/web

Grafici di entità, data mining OSINT e plugin. Collega dati non strutturati e pubblici per insight trasformativi 🌐 (Versione Web)
osintreconnaissancedata-exfiltration+4
810 mesi fa
CVE-2026-89013 preview

CVE-2026-89013

GitHubfaceless0x7/cve-2026-89013

Exploit Python per CVE-2026-89013, un bypass di autorizzazione hashp non autenticato di Dolibarr che consente la lettura arbitraria di file, con…

vulnerability-analysisexploitationweb-application-exploitation+5
61 mese fa
CVE-2026-89012 preview

CVE-2026-89012

GitHubfaceless0x7/cve-2026-89012

Exploit Python per CVE-2026-89012, un bypass della denylist dei filtri SQL di Dolibarr che utilizza un oracolo blind-boolean per estrarre hash di…
password-crackingvulnerability-analysisexploitation+6
61 mese fa
CVE-2026-1357-POC preview

CVE-2026-1357-POC

GitHubcybertechajju/cve-2026-1357-poc

Strumento di sfruttamento automatizzato per CVE-2026-1357, una RCE non autenticata in WPvivid Backup & Migration. Scansiona i target WordPress,…

reconnaissancevulnerability-scannersexploitation+5
98 mesi fa
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…

privilege-escalationmemory-forensicspersistence-mechanisms+6
62 mesi fa
blindxss-lite preview

blindxss-lite

GitHubyuyudhn/blindxss-lite

Un leggero collector e server di payload per Blind XSS (Cross-Site Scripting) realizzato con Flask

phishing-toolspayload-generationweb-application-exploitation+7
33 giorni fa
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis preview

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste…
dynamic-analysis-sandboxingencryption-decryption-toolspersistence-mechanisms+7
318 giorni fa
Rogue-MySql-Server preview

Rogue-MySql-Server

GitHubal1ex/rogue-mysql-server

Rogue-MySql-Server
exploitationdata-exfiltrationinformation-gathering+3
56 anni fa
CVE-2026-84388-POC preview

CVE-2026-84388-POC

GitHubshadowforge-cyber/cve-2026-84388-poc

Improper Restriction of Rendered UI Layers or Frames (CWE-1021)

vulnerability-analysisexploitationweb-application-exploitation+3
1 mese fa
Precedente1…242526…42Successivo








