
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (basato su Chromium) - Vulnerabilità di divulgazione di informazioni
 ianxtianxt/ecologyexp.jar
Lettura del file di configurazione del database di 泛微 OA
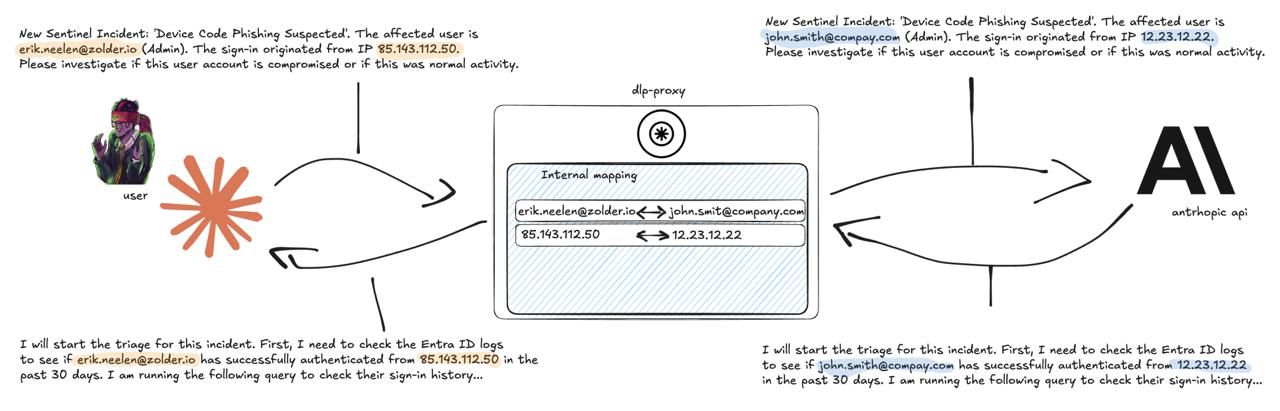 zolderio/token-proxy
Un proxy trasparente di redazione dei PII per il traffico API LLM. Si posiziona tra un'applicazione e un provider LLM (attualmente Anthropic),…
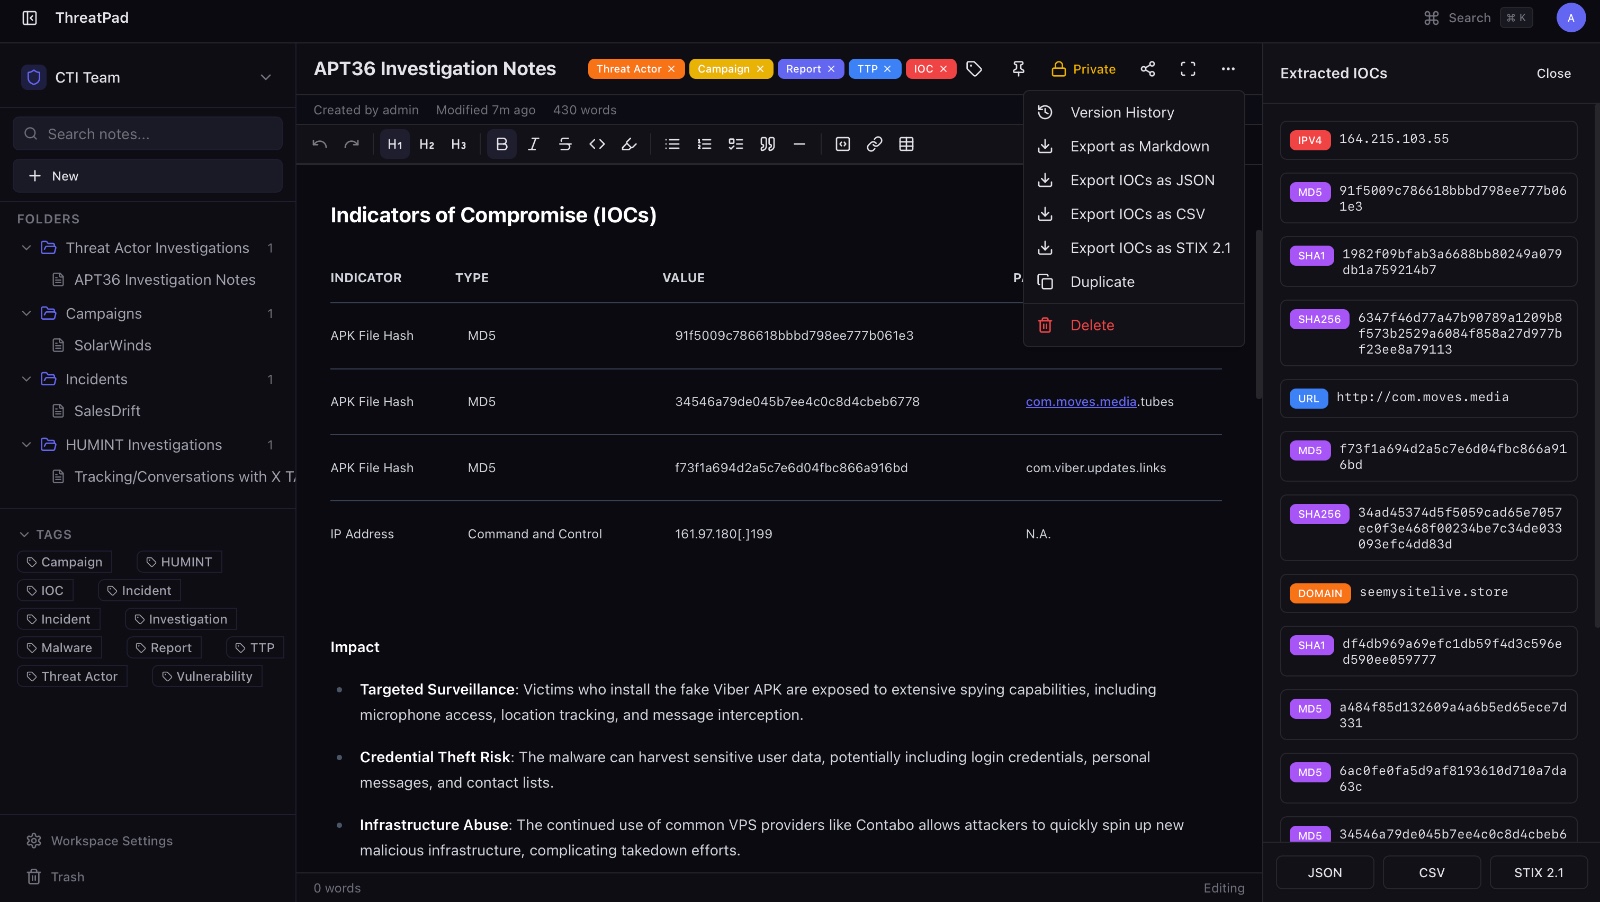 bhavikmalhotra/threatpad
Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale,…
 abubakarsiddik31/zdr
Guida curata alle configurazioni di zero-data-retention per le API LLM. Copre gli endpoint ZDR specifici del provider, i modelli di minaccia, le…
 princessauroraj/chinese-cybercrime-research
Risorse per saperne di più sugli attori della cybercriminalità di lingua cinese.
 dankirk/cve-2017-0065
Sfruttare il gestore di URL read:// di Edge
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analisi statica e in memoria completa di Overlord RAT: architettura dell'agente Go, C2 HTTP/2 + WebSocket, iniezione riflessiva di DLL, keylogging…
 r3mrum/loki-parse
Uno script Python in grado di rilevare e analizzare il traffico di rete correlato a loki-bot (malware). Questo script può essere utile ad analisti…
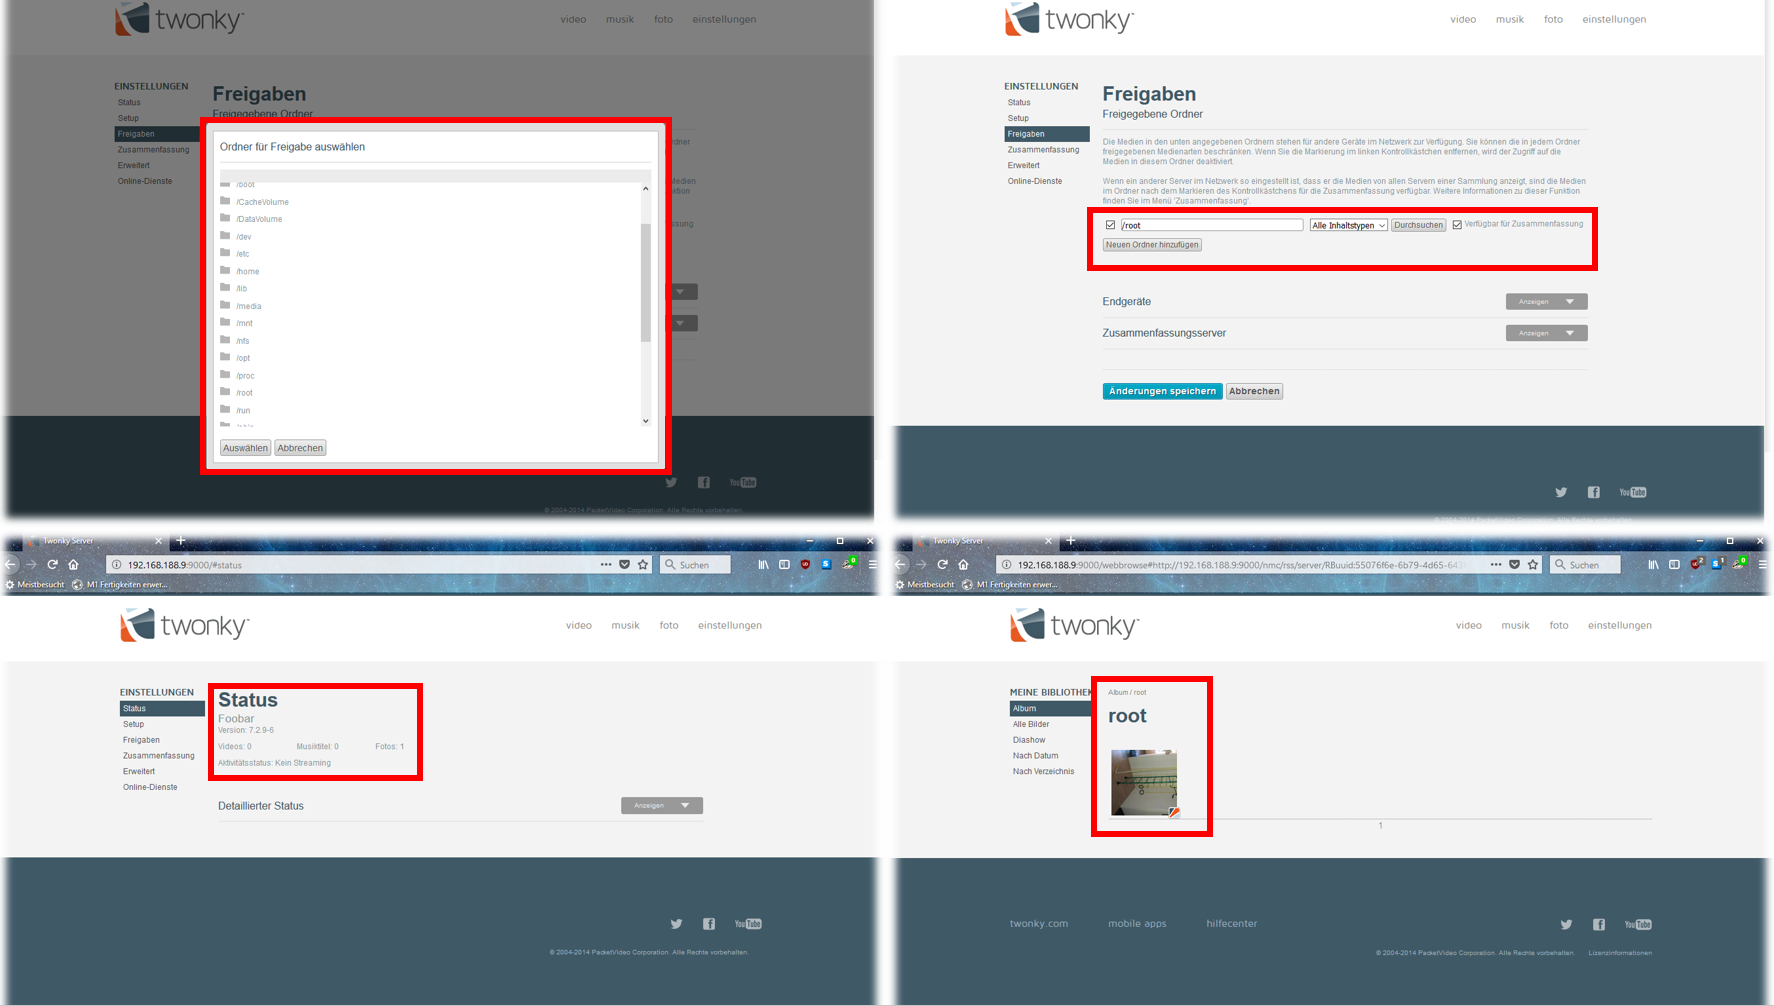 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Attraversamento di directory CVE-2018-7171
 lucacav/steg-tools
Un elenco di strumenti e materiali sulla steganografia e l'occultamento delle informazioni
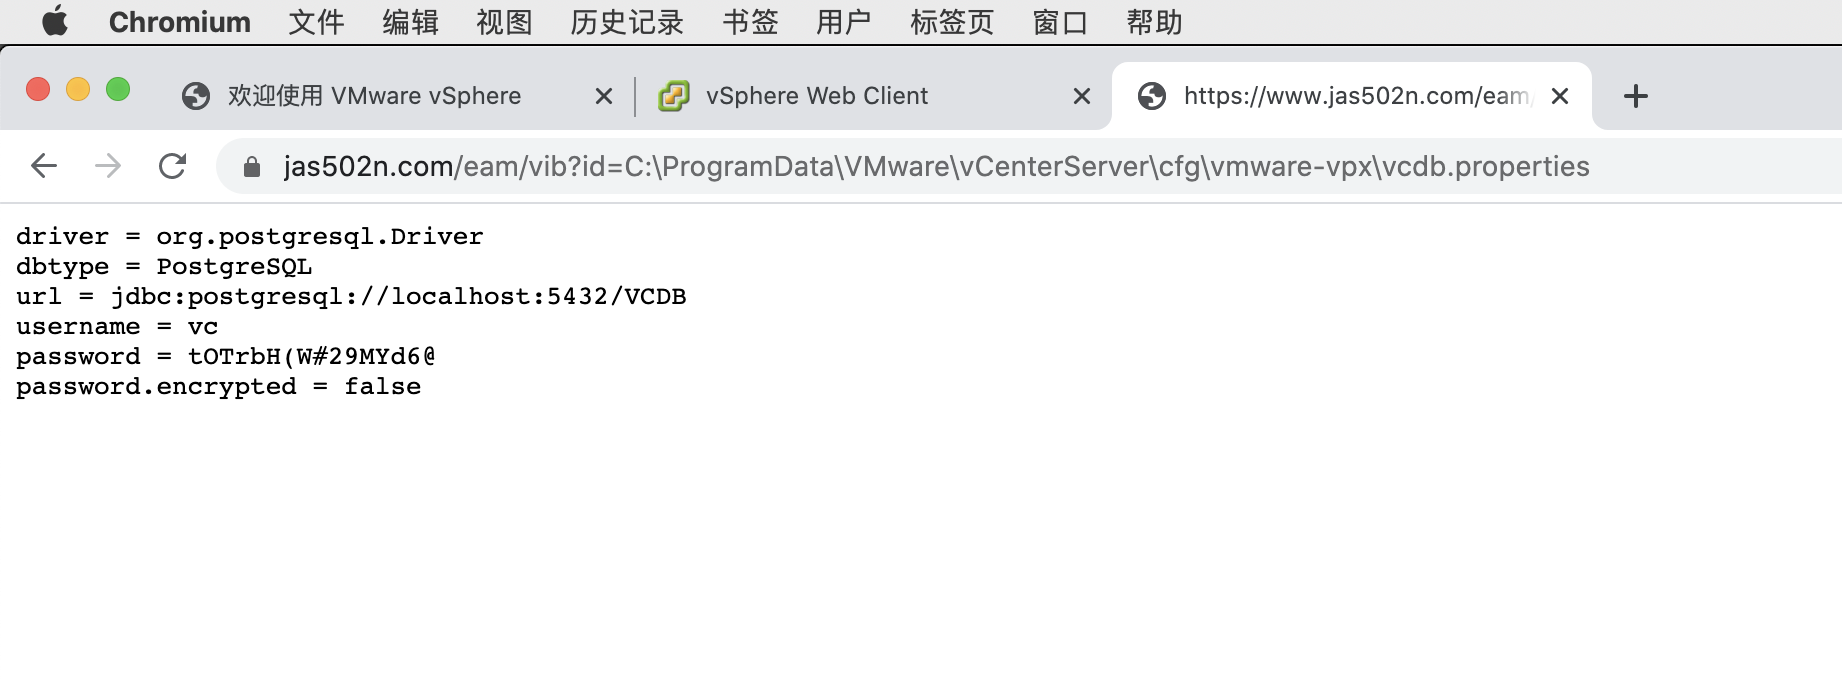 jas502n/vmware_vcenter
VMware vCenter (non autenticato)
 catatonicprime/tospovirus
Un worm che infetta WiFi Pineapple.
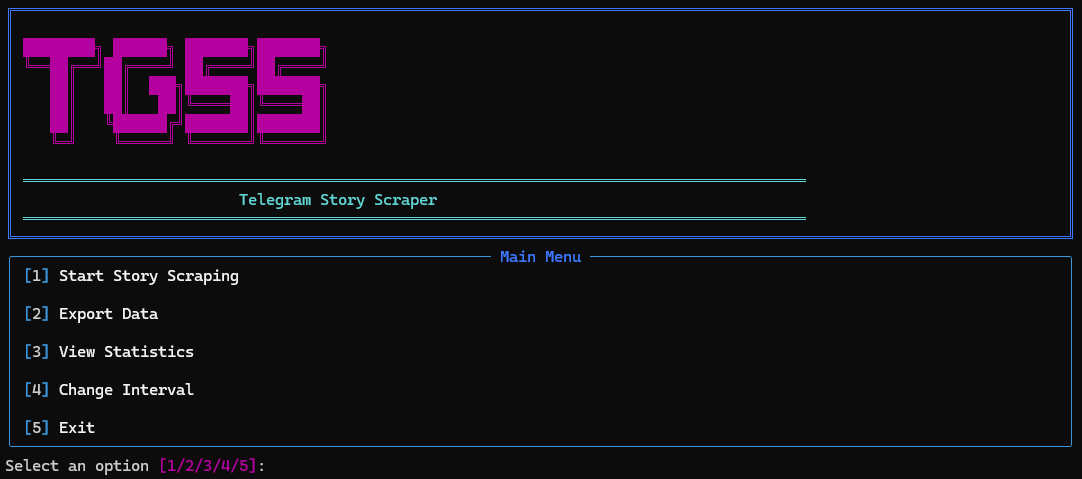 robertaitch/telegram-story-scraper
Uno script Python che ti permette di scaricare e raschiare automaticamente le storie dai tuoi amici di Telegram utilizzando la libreria Telethon. Lo…
 taurusomar/pulsegram
Keylogger basato su Python con integrazione di bot Telegram per catturare sequenze di tasti, contenuti degli appunti e screenshot in ambienti di test…
 kamalx06/xxeripper
Scanner XXE black-box che rileva iniezioni in-band, error-based e blind out-of-band tramite baselining statistico, fingerprinting del parser e…
 darksh3llru/dark-doh
Strumento di trasferimento file occulto che utilizza DNS-over-HTTPS: codifica i blocchi di payload in record TXT, applica l'offuscamento XOR e può…








