
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit
 w1ngless/cve-2021-39172-rce
Cachet 2.4 Esecuzione di codice tramite iniezione di configurazione Laravel CVE-2021-39172
 cpu0x00/cve-2021-3560
ubuntu nuova vulnerabilità di race condition per PrivEsc
 cheese-hub/heartbleed
Laboratorio educativo basato su Docker che dimostra il bug Heartbleed (CVE-2014-0160) con contenitori hacker, vittima e server per lo sfruttamento…
 jas502n/ctf
Raccolta curata di sfide di competizioni CTF per formazione e pratica sulla sicurezza informatica.
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
Write-up della CTF Sudo Agent (TryHackMe), con enumerazione, sfruttamento web, steganografia, SSH e privilege escalation tramite CVE-2019-14287.
 annmuor/cve-2024-20338
CVE-2024-20338 intervento per Behind The Code Talk
 yz9yt/react2shell-ctf
Una sfida CTF basata sulla vulnerabilità CVE-2025-55182
 elkhaoudari/cve-2018-7600-poc
Proof-of-concept in Python per CVE-2018-7600 (Drupalgeddon2), una vulnerabilità critica di esecuzione remota di codice in Drupal 7. Progettato per…
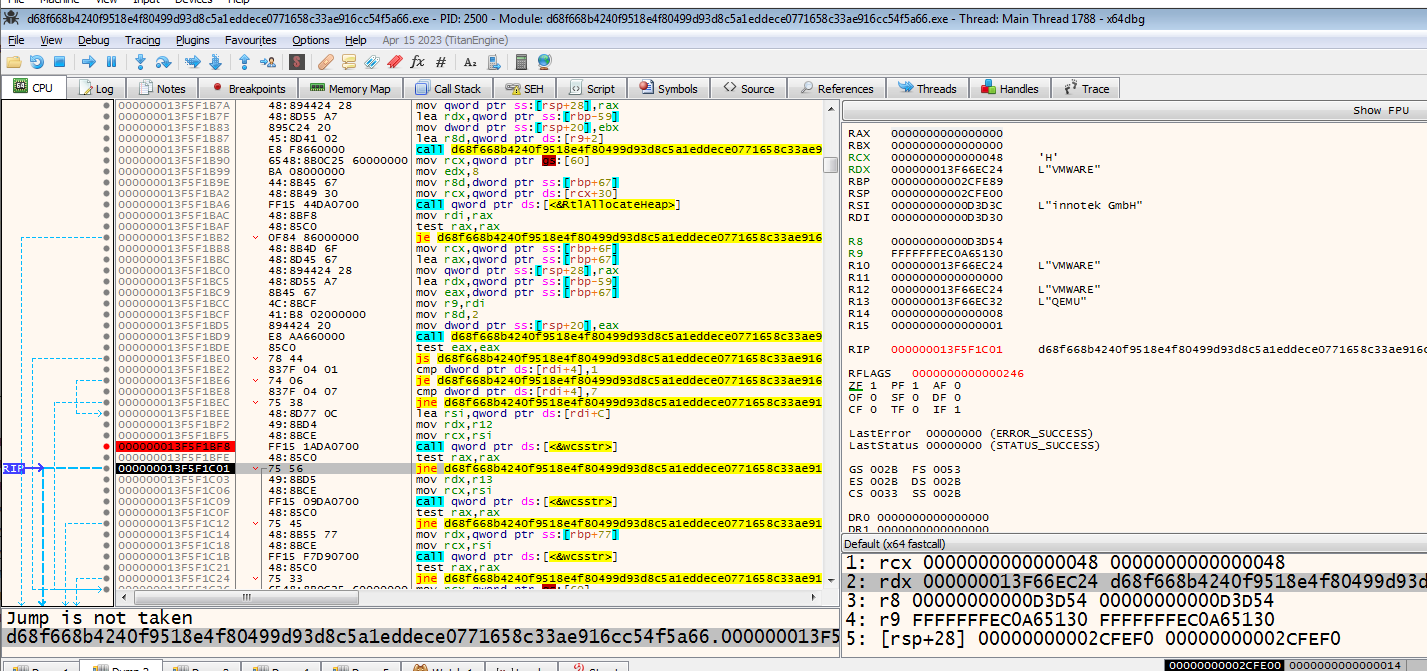 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, Niente da vedere qui per ora , per favore passa oltre
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Sfruttamento di CVE-2022-0847 - scritto da : Antonius (w1sdom)
 is4yev/cve-2026-57830
Eliminazione arbitraria non autenticata di file/cartelle in Joomla Helix Ultimate (JoomShaper) <= 2.2.6 — CVE-2026-57830
 giangdurian/cve-2026-63030-cve-2026-60137
Exploit RCE pre-autenticazione per WordPress (CVE-2026-63030 + CVE-2026-60137) che combina confusione di route e SQL injection in accesso shell…
 demining/digital-signature-forgery-attack
Come le vulnerabilità CVE-2025-29774 e il bug SIGHASH_SINGLE minacciano i metodi operativi dei portafogli multi-firma con RawTX falsi
 yumeae/bootstrap-with-xss
Una PoC per Bootstrap XSS (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 inferiorak/cve-2025-55182-react2shell-async-scanner
Scanner RCE asincrono per CVE-2025-55182 / CVE-2025-66478 — prototype pollution → esecuzione di codice tramite React Server Actions.
 jinook-kim/cve-2025-64512_poc
PoC in Python per CVE-2025-64512, un RCE da deserializzazione pickle in pdfminer.six. Genera payload pickle compressi con gzip e PDF poliglotti,…








