
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit

 hackerking24/cve-2026-30225-olivetin-rce
Proof-of-concept exploit per OliveTin RCE non autenticato (CVE-2026-30225) tramite impostazioni predefinite guest non sicure e tipi di argomento non…
 l41kaa/cve-2023-33733-exploit-poc
Script di exploit Python per CVE-2023-33733 che mira alle applicazioni web. Automatizza l'autenticazione, l'estrazione della sessione e la consegna…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) exploit da lettura file PHP a RCE adattato a un canale XXE/CTF
 hackerking24/cve-2026-29782-openstamanager-rce
Proof-of-concept exploit per CVE-2026-29782, che combina SQL injection e PHP object injection per ottenere l'esecuzione remota di codice in…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Scrittura arbitraria di file al di fuori della directory di estrazione
 alreadyclosed/cve-2026-39987
CVE-2026-39987 per marimo 0.20.4 PoC
 beraphin/cve-2018-6789
Exploit per CVE-2018-6789, un heap buffer overflow nella decodifica base64 di Exim, che consente l'esecuzione remota di codice tramite chunk overlap…
 byt3quester/cve-2023-20938-poc
Proof-of-concept di escalation dei privilegi locale per CVE-2023-20938, un use-after-free in Android binder, che raggiunge root e disabilita SELinux…
 ywh-jfellus/cve-2026-9198
Prova di concetto per CVE-2026-9198 - RCE non autenticata in IBM Langflow tramite bypass del login automatico
 cd-ratel/cve-2025-32432
PoC funzionante per CVE-2025-32432 - Craft CMS <= 5.6.16 RCE non autenticata tramite gadget Yii2 PhpManager + avvelenamento del log di accesso di…
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling lab: Apache 2.4.55 CRLF injection
 cmpnn-romain/cve-2024-27198_lab
Laboratorio per il CVE-2024-27198
 ritinify/cve-2025-29927-poc
Proof-of-concept exploit per CVE-2025-29927, un bypass dell'autorizzazione middleware di Next.js. Include un laboratorio target vulnerabile e uno…
 innocentx0/cve-2022-25765
Proof-of-concept in Python per CVE-2022-25765, una vulnerabilità di command injection in pdfkit, che consente l'esecuzione remota di codice tramite…
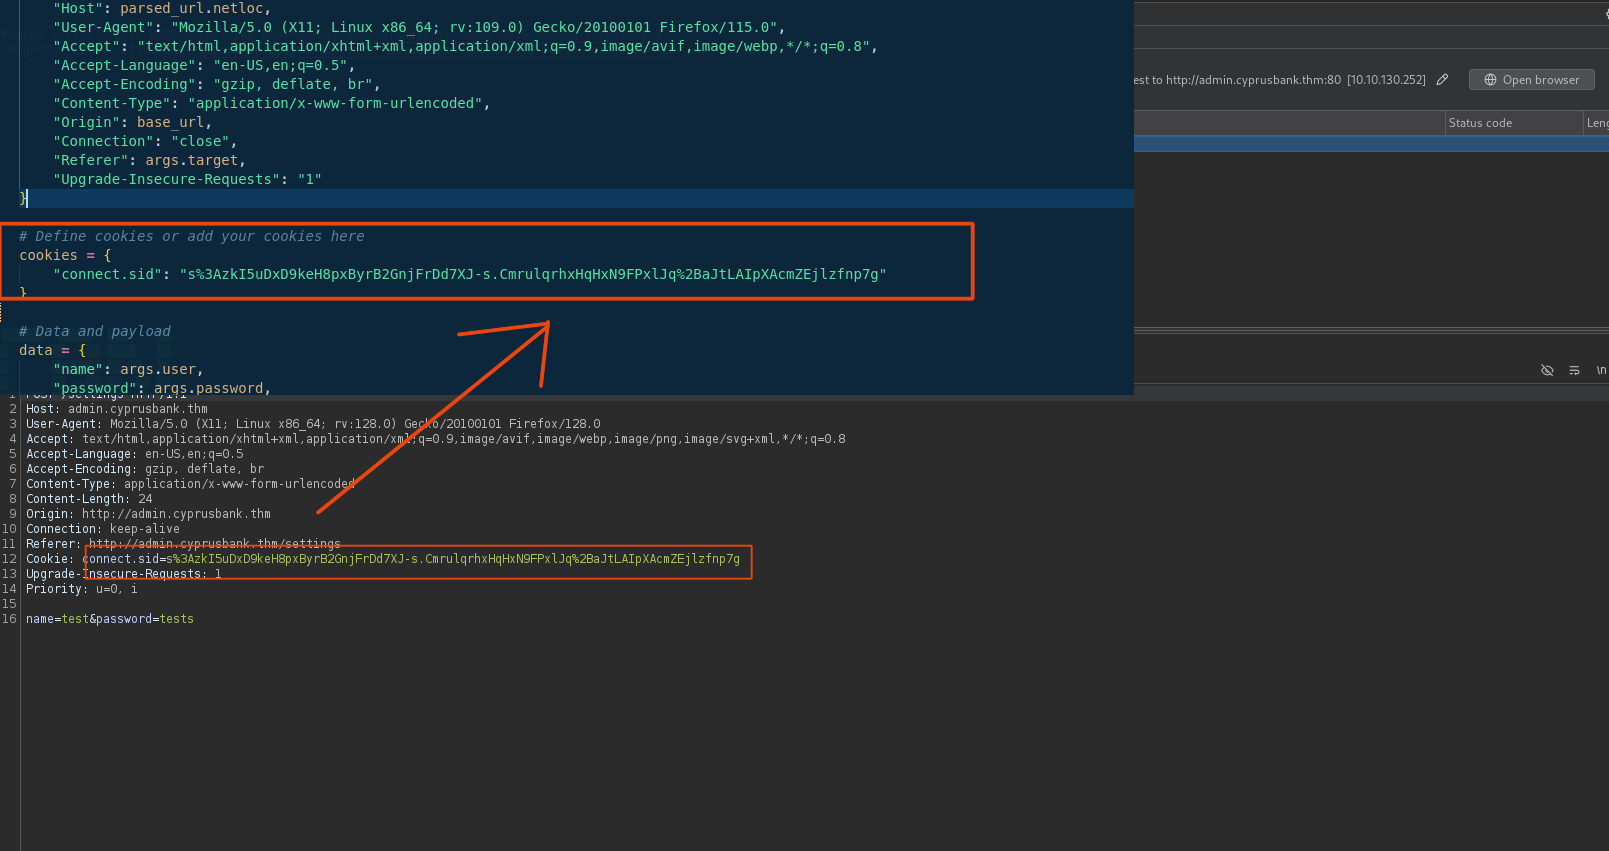 l0n3m4n/cve-2022-29078
Serverside Template Injection (SSTI) RCE - sfida THM "whiterose"
 vanhari/cve-2026-39987
Exploit proof-of-concept per un bypass dell'autenticazione nell'endpoint WebSocket del terminale di marimo, che consente l'esecuzione di comandi…
 lucifer0xf/wp2shell-wordpress-town
L'esecuzione remota di codice (RCE) non autenticata nel core di WordPress consente agli attaccanti di eseguire codice arbitrario senza effettuare…
 jroo1053/grafanadirinclusion
Script per dimostrare l'exploit di directory traversal di Grafana (CVE-2021-43798).








