
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit

 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 liquid-sec/variatype.htb-cve-2025-66034
Script exploit in Python per CVE-2025-66034 nella macchina Variatype di HackTheBox, che fornisce esecuzione di comandi e payload reverse shell per…
 horkimhab/cve-2026
Raccolta educativa di risorse proof-of-concept per CVE e materiale di ricerca sulle vulnerabilità per test autorizzati in laboratorio, studio…
 rdelasierra-uy/portfolio
Vetrina professionale: writeup di Hack The Box, report, casi di studio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), script di hardening e…
 saqibnet/blackbox-pentesting-infsecos
Full black-box penetration test contro SecOS:1 (VulnHub) — sfruttamento CSRF, privilege escalation tramite CVE-2015-1328 (OverlayFS),…
 abraxas/gatex
FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
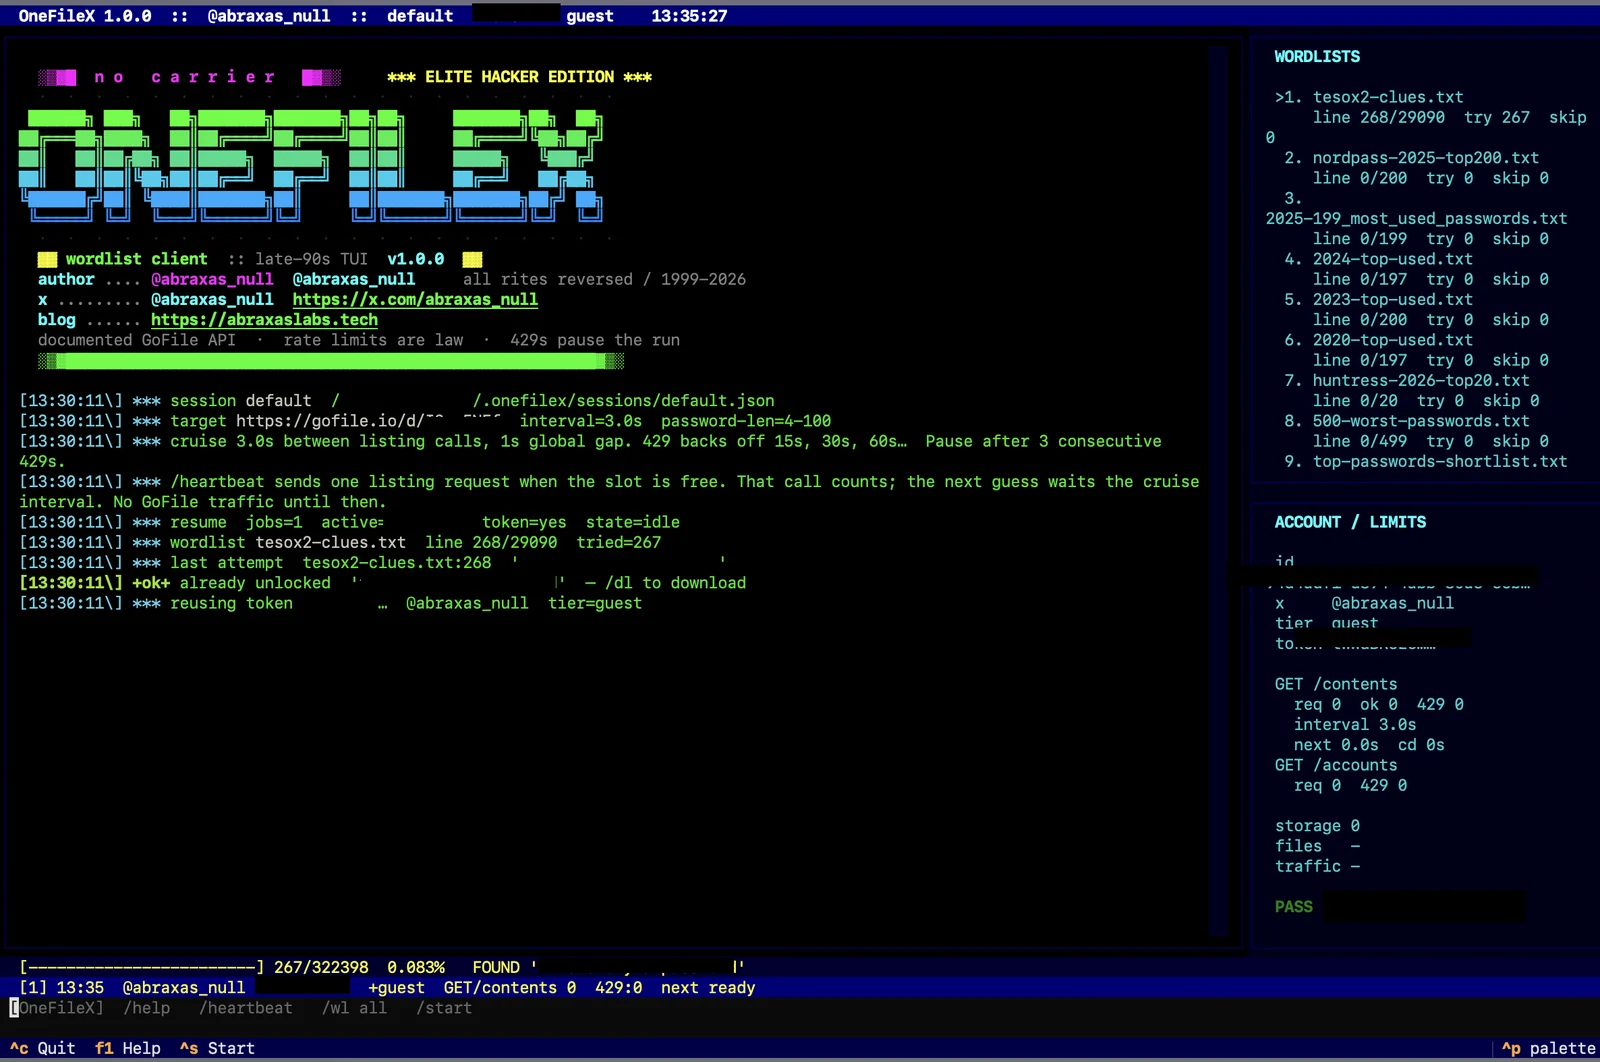 abraxas/gofilex
Bruteforcer di wordlist per le password di download di GoFile (gofile.io)
 gmh5225/kernel-ctf
Raccolta di challenge CTF per lo sfruttamento del kernel Linux che coprono vulnerabilità di buffer overflow, use-after-free e race condition per…
 portswigger/splitting-the-email-atom
Materiali di ricerca e strumenti per sfruttare le discrepanze nei parser degli indirizzi email al fine di aggirare i controlli di accesso, inclusi…
 b4sith-sec/gu3ssweak
App Android deliberatamente vulnerabile per la ricerca sulla sicurezza mobile e la pratica del bug bounty - OWASP Mobile Top 10
 harry178945/cve-2026-38526
PoC Python che sfrutta CVE-2026-38526 in Krayin CRM <= 2.2.x: upload autenticato di webshell PHP tramite /admin/tinymce/upload che porta…
 mrdark-ops/cve-2026-38526
PoC Python che sfrutta CVE-2026-38526 in Krayin CRM <= 2.2.x: effettua l'autenticazione, carica un webshell PHP tramite /admin/tinymce/upload ed…
 mister-iks/pcybox-attackgraph
Laboratorio browser open source per costruire un'infrastruttura simulata, osservare un attacco muoversi attraverso di essa e verificare se la tua…
 abdelhakimgafernetworksec/enigm-writeup
Write-up completo di penetration testing e dettagli di exploit per Hack The Box - macchina Enigma, che copre l'enumerazione locale, la command…
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
Docker-based cybersecurity lab for studying and reproducing CVE-2021-41773 in an isolated environment.
 mitsu-bis/security-portfolio
Portfolio di sicurezza composto da segnalazioni originali di responsible disclosure, write-up di CTF e laboratori, note metodologiche e tooling…








