

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/yz9yt/react2shell-ctf
ExploitSfruttamento di Applicazioni WebCTFApprendimento e FormazioneStrumento di Accesso RemotoLab e Pratica
GitHubyz9yt/react2shell-ctf

React2Shell-CTF

Una sfida CTF basata sulla vulnerabilità CVE-2025-55182

Vedi Repository
323811 mesi faNon ancora revisionato
Sito web
Condividi

🛡️ React2Shell CTF 🚀

Security React Education

Sito Web CTF

Benvenuto in React2Shell-CTF, un ambiente containerizzato con Docker progettato per esercitarti nello sfruttamento di React2Shell (CVE-2025-55182).

React2Shell è una vulnerabilità critica che colpisce le applicazioni basate su React. Questo repository fornisce una sfida Capture The Flag (CTF) sicura e distribuibile localmente per aiutarti a comprendere e mitigare questo difetto. Riesci a ottenere una Reverse Shell? 🐚


ℹ️ Informazioni sulla Vulnerabilità

Per una spiegazione tecnica completa di CVE-2025-55182, visita il sito web informativo ufficiale:

👉 react2shell.com 👈


⚠️ Nota di non responsabilità

IMPORTANTE! LEGGI PRIMA DI PROCEDERE

Questo progetto è creato esclusivamente per scopi educativi e di apprendimento.

  • 🚫 Non approviamo né promuoviamo attività illegali.
  • 🎓 L'obiettivo è fornire un ambiente sicuro per sviluppatori e professionisti della sicurezza per comprendere come funziona questa vulnerabilità.
  • 🛡️ Il modo migliore per proteggersi è comprendere la vulnerabilità.

Usare questo materiale per attaccare bersagli senza preventivo consenso reciproco è illegale.


Soluzione e Walkthrough 📚

Bloccato? Dai un'occhiata alle guide passo-passo (ora con payload Node.js nativo!):

  • 📄 Guida in inglese (WALKTHROUGH_EN.md)
  • 📄 Guida in spagnolo (WALKTHROUGH_ES.md)

🔍 Come funziona l'exploit

La vulnerabilità (CVE-2025-55182) risiede nel modo in cui il deserializzatore dei React Server Components gestisce specifiche proprietà degli oggetti.
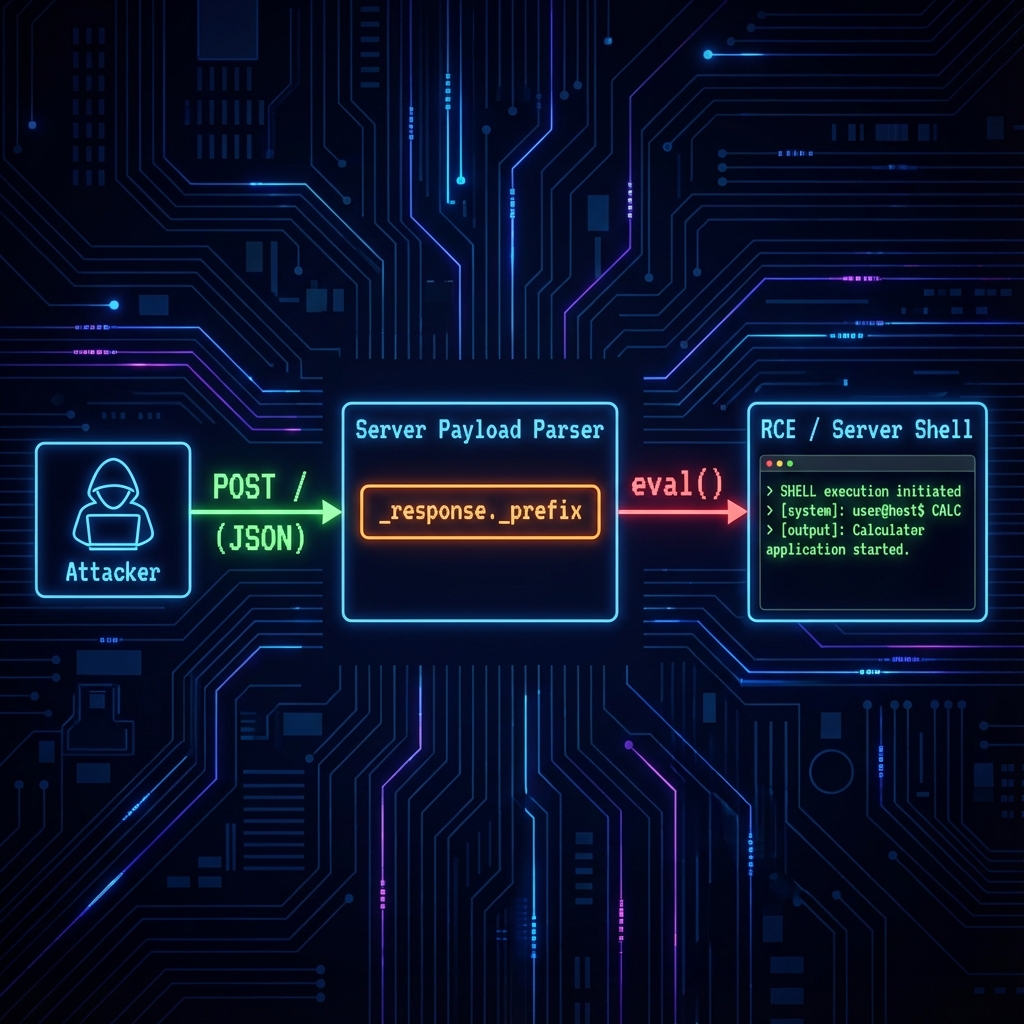
Logica del Payload

  1. Iniezione: L'attaccante invia un payload JSON dannoso tramite una richiesta POST Multipart.
  2. Deserializzazione: Il server analizza il JSON.
  3. Property Gadget: La proprietà _response._prefix non è considerata attendibile dal server. Invece di trattarla come dati, il server la valuta come codice.
  4. RCE: Questo eval() consente l'esecuzione arbitraria di JavaScript, portando all'esecuzione remota di codice (RCE) e alla compromissione totale del sistema.

�️ Installazione Locale

Prerequisiti

  • Docker & Docker Compose

Avvio

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

Nota: Usa --build per assicurarti che netcat sia installato per la sfida Reverse Shell!

La sfida sarà disponibile all'indirizzo: http://localhost:5555

🎯 La Sfida

  1. Analizza il codice server.js.
  2. Costruisci un payload per eseguire codice.
  3. Bonus: Riesci a ottenere una Reverse Shell? 🐚

Buon hacking! 🕵️‍♂️


Creato da @yz9yt 🐦

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






