
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 e CVE-2026-43503
 cliffe/breakescape
Motore Rails montabile che fornisce 24+ scenari di escape room sulla cybersecurity con password randomizzate, dialoghi NPC compilati JIT e API…
 fallen-angel-systems/fas-judgement-oss
Console open-source per attacchi di prompt injection. Testa la sicurezza dell'IA lanciando attacchi categorizzati su qualsiasi endpoint.
 abrewer251/cve-2025-62215_windows_kernel_pe
Questa PoC dimostra una race condition nel kernel di Windows che porta a una vulnerabilità double-free, consentendo l'escalation dei privilegi locali…
 royaleybovich/cve-2026-3854-lab
Laboratorio locale intenzionalmente vulnerabile con un workshop guidato e sfide CTF per esercitarsi su RCE tramite push-option Git, deserializzazione…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova di concetto
 owasp/donkai
DonkAI è un laboratorio pratico per l'OWASP Top 10 per le applicazioni LLM (2025) - nessun LLM reale richiesto.
 47cid/wp2shell-lab
PoC educativo + laboratorio per CVE-2026-63030 + CVE-2026-60137: SQLi pre-autenticazione nel core di WordPress tramite confusione del batch-route REST
 koadt/poc-cve-2025-55182
Questo repository contiene un POC di CVE-2025-55182, una vulnerabilità critica (punteggio CVSS 10.0) di esecuzione remota di codice…
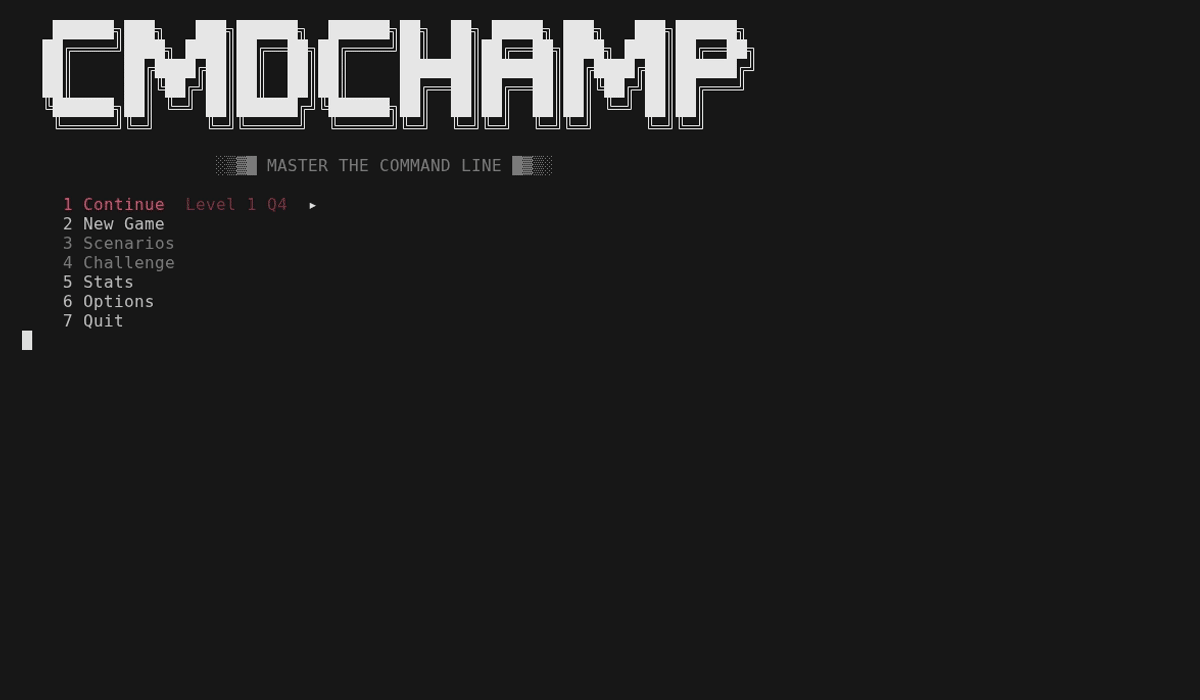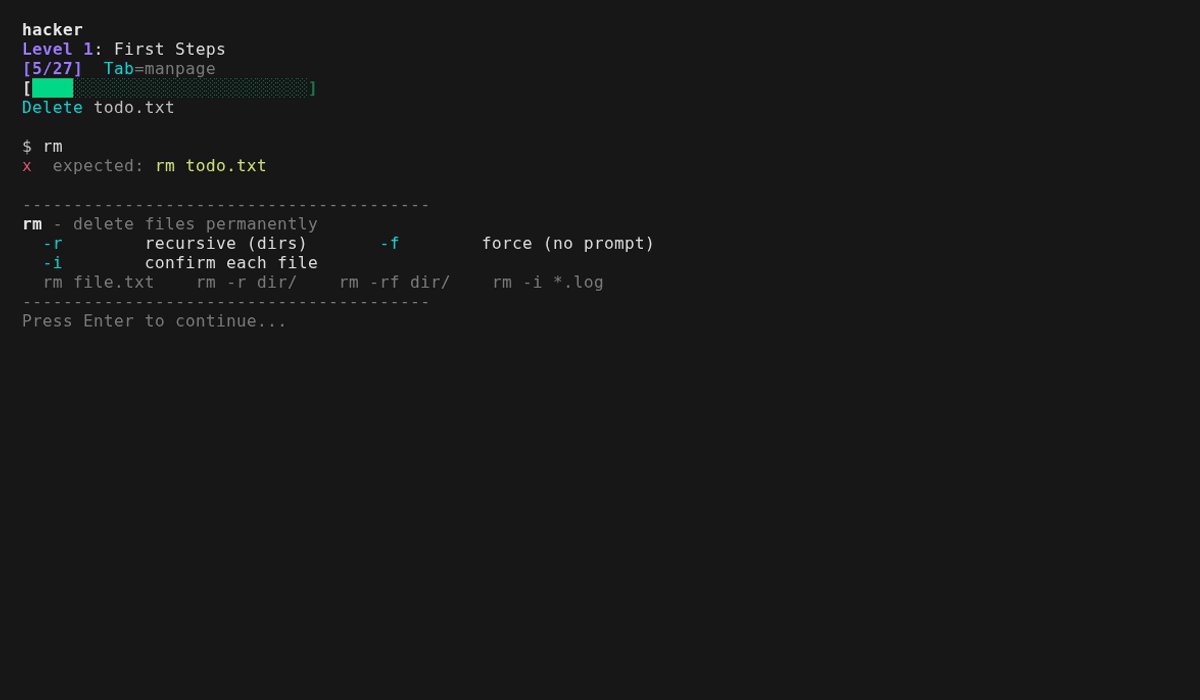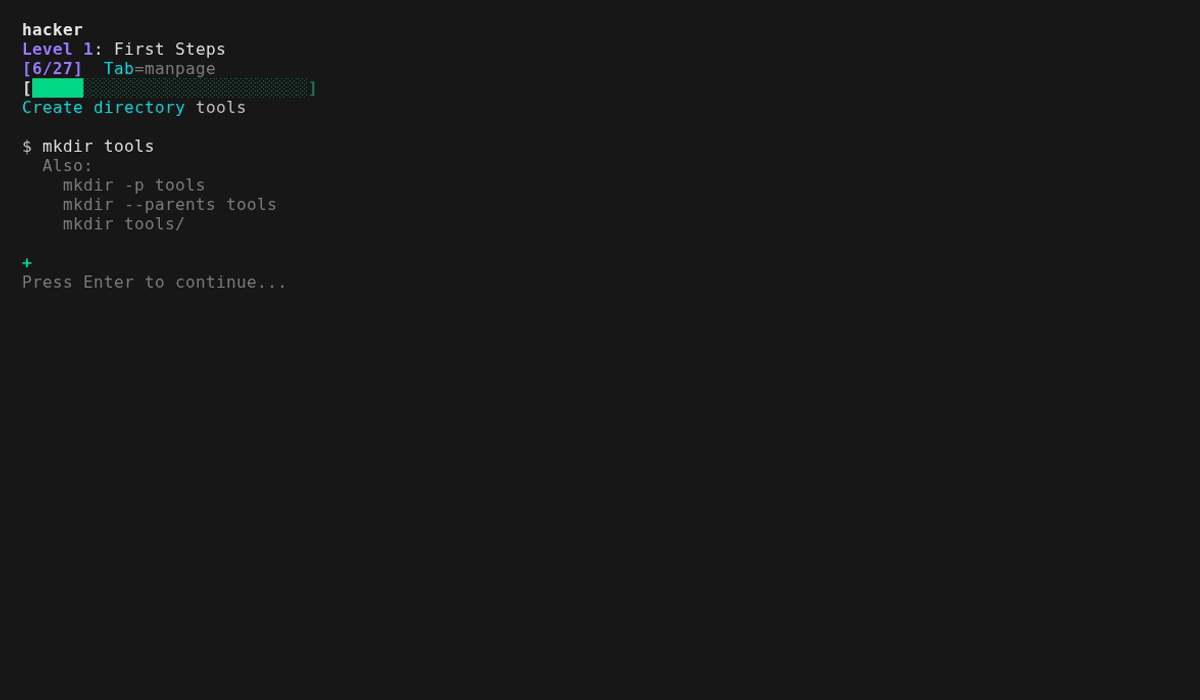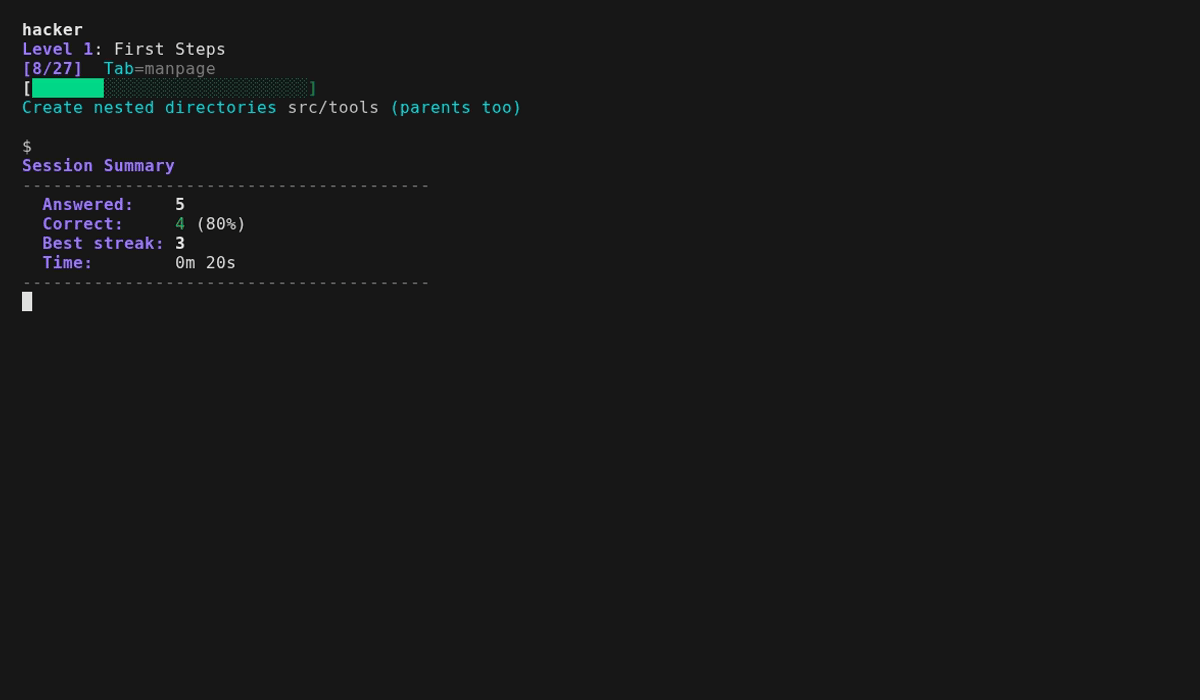 mellen9999/cmdchamp
bash CLI trainer — 30 livelli da ls a escalation dei privilegi
 serotav/writeups
Raccolta di write-up dettagliati e ottimizzati(?) per varie sfide CTF
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 0dayctf/cve-2020-9484
Remake di CVE-2020-9484 di Pentestical
 seanpesce/cve-2024-22243
Esempi di scenari sfruttabili per CVE-2024-22243 che interessa il framework Spring (open redirect & SSRF).








