
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit

 rajanagori/nightingale
Nightingale Docker per Pentesters è un ambiente Dockerizzato completo, progettato su misura per il penetration testing e la valutazione delle…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
Sandboxing appropriato per la codifica agentica e la navigazione web
 elttam/semgrep-rules
Regole di analisi statica della sicurezza per il rilevamento di vulnerabilità e la revisione del codice orientata all'audit in Java, Go, Python, C#,…
 evict/poc_cve-2018-1002105
Proof-of-concept exploit per CVE-2018-1002105 che prende di mira il server API di Kubernetes. Supporta l'escalation dei privilegi autenticata e non…
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…
 capsulerun/capsule
Runtime sicuro per eseguire in sandbox i compiti degli agenti AI. Esegui codice non fidato in ambienti WebAssembly isolati.
 ahmed-alnassif/androsh
AndroSH Linux multi-distro senza root su Android tramite Shizuku/ADB - Esegui Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
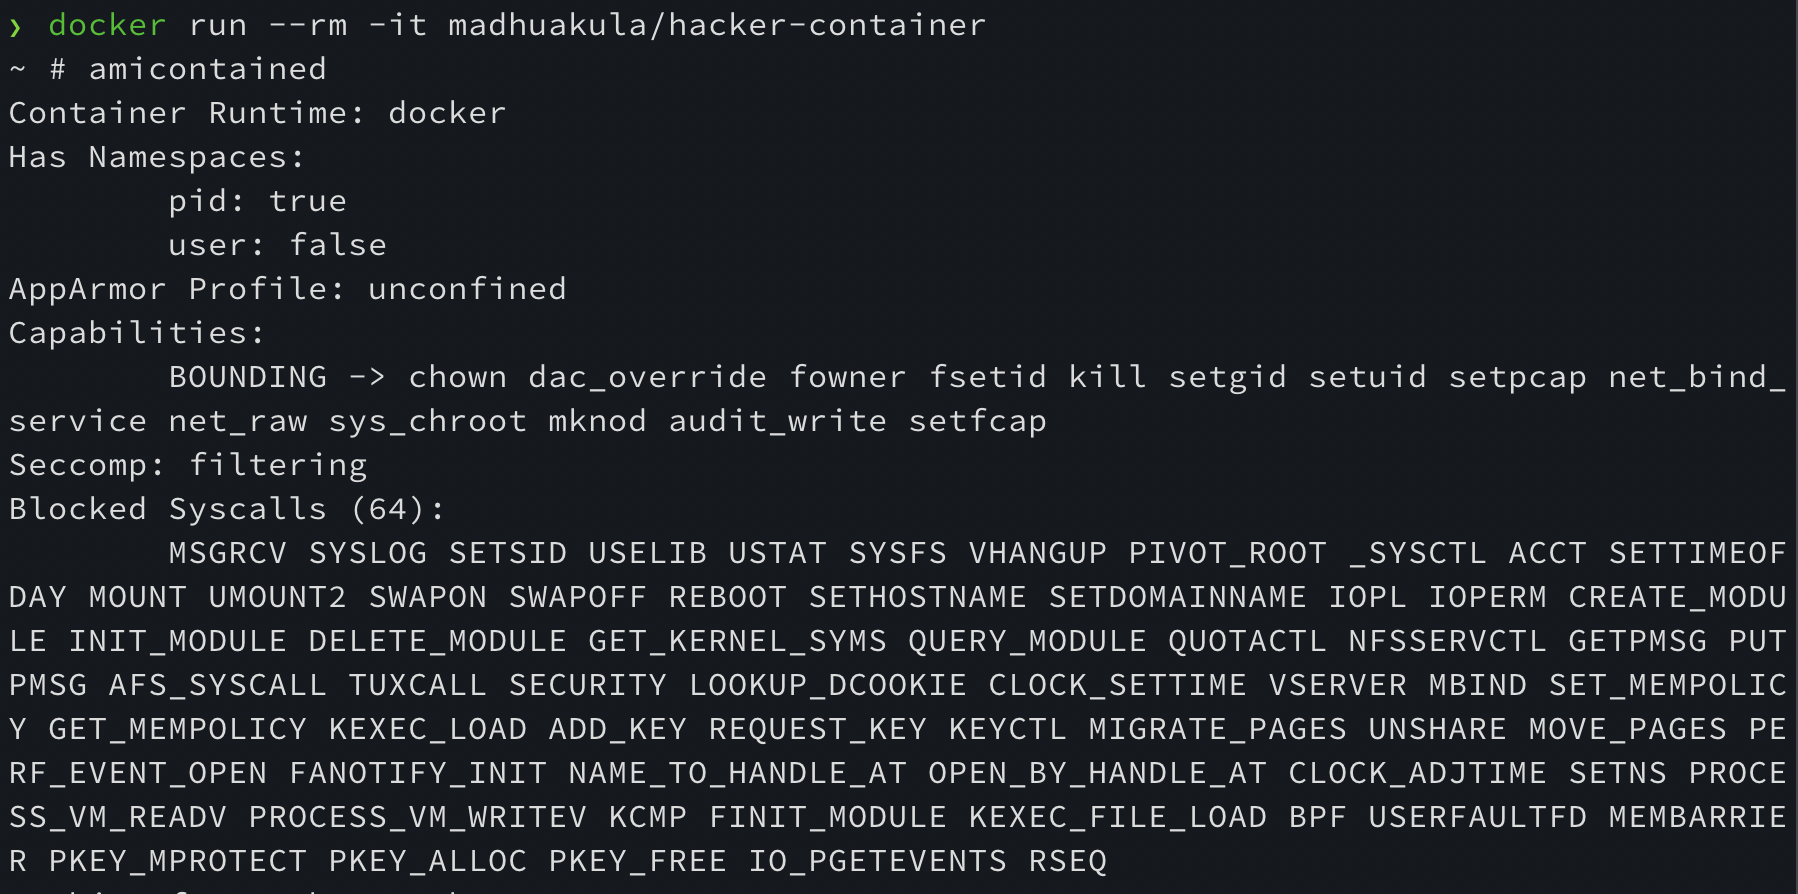 madhuakula/hacker-container
Il Container multiuso per la sicurezza Cloud Native. Container con l'elenco di tutti gli strumenti/comandi utili durante l'hacking e la messa in…
 star-sg/presentations
Raccolta curata di presentazioni di conferenze sulla sicurezza offensiva che coprono l'exploitation di kernel e dispositivi mobili, l'evasione da…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Questa pagina è il risultato della ricerca pratica in corso su tecniche e strumenti avanzati per attacchi, rilevamento e analisi forense in ambienti…
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
Motore di regole Sigma all'interno del kernel Linux utilizzando eBPF. Concentrato sulle capacità di prevenzione
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
 k8scout/k8scout
Inserisci un singolo binario in un pod Kubernetes compromesso e mappa istantaneamente ogni percorso di attacco realistico verso cluster-admin, node…
 linnix-os/linnix
Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.
 q3k/cve-2019-5736-poc
Prova di concetto disarmata per CVE-2019-5736 (fuga da Docker)








