 omniversetr/omnicheck_cve-2026-98432
Verificatore non distruttivo per CVE-2026-98432 (use-after-free TCP nel kernel Linux): stato delle patch, listener esposti e verifica delle mitigazioni. Di OMNIVERSE.

Inglese | Turco
Strumento di verifica non distruttiva per CVE-2026-98432 (use-after-free IPv4 TCP nel kernel Linux)
Sviluppato da OMNIVERSE Siber Güvenlik ve Bilişim A.Ş.
omnicheck-98432 determina l'esposizione di un sistema Linux a CVE-2026-98432 senza modificare nulla sul sistema e senza attivare la vulnerabilità:
[::] che accettano IPv4 e i namespace di rete dei containernet.mptcp.enabled e net.ipv4.tcp_migrate_reqRestituisce un verdetto su una riga, un codice di uscita e un report JSON.
Non attiva la race condition, non invia ritrasmissioni SYN, non corrompe la memoria, non tenta l'escalation dei privilegi e non modifica alcuna impostazione. Invia al massimo tre singoli pacchetti SYN per porta.
python3 omnicheck-98432.py selftest                          # SELFTEST_OK
sudo python3 omnicheck-98432.py local --namespaces           # on the target server
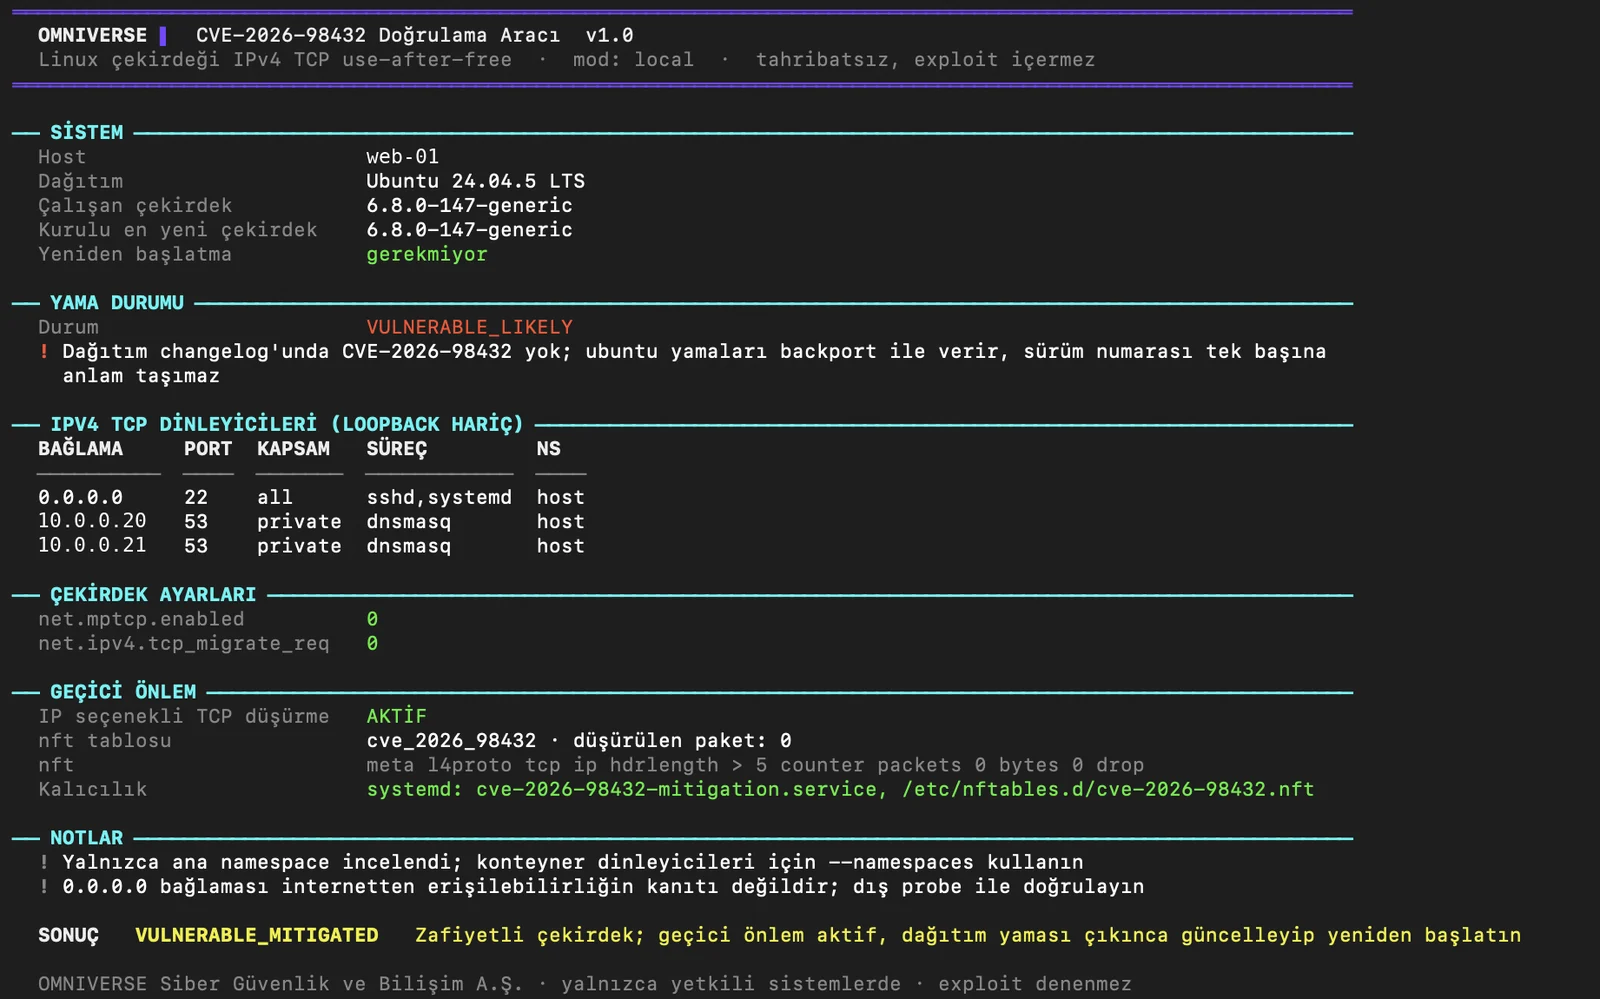
Esempio di esecuzione local su un server Ubuntu 24.04 con la mitigazione temporanea applicata (nome host e IP anonimizzati):
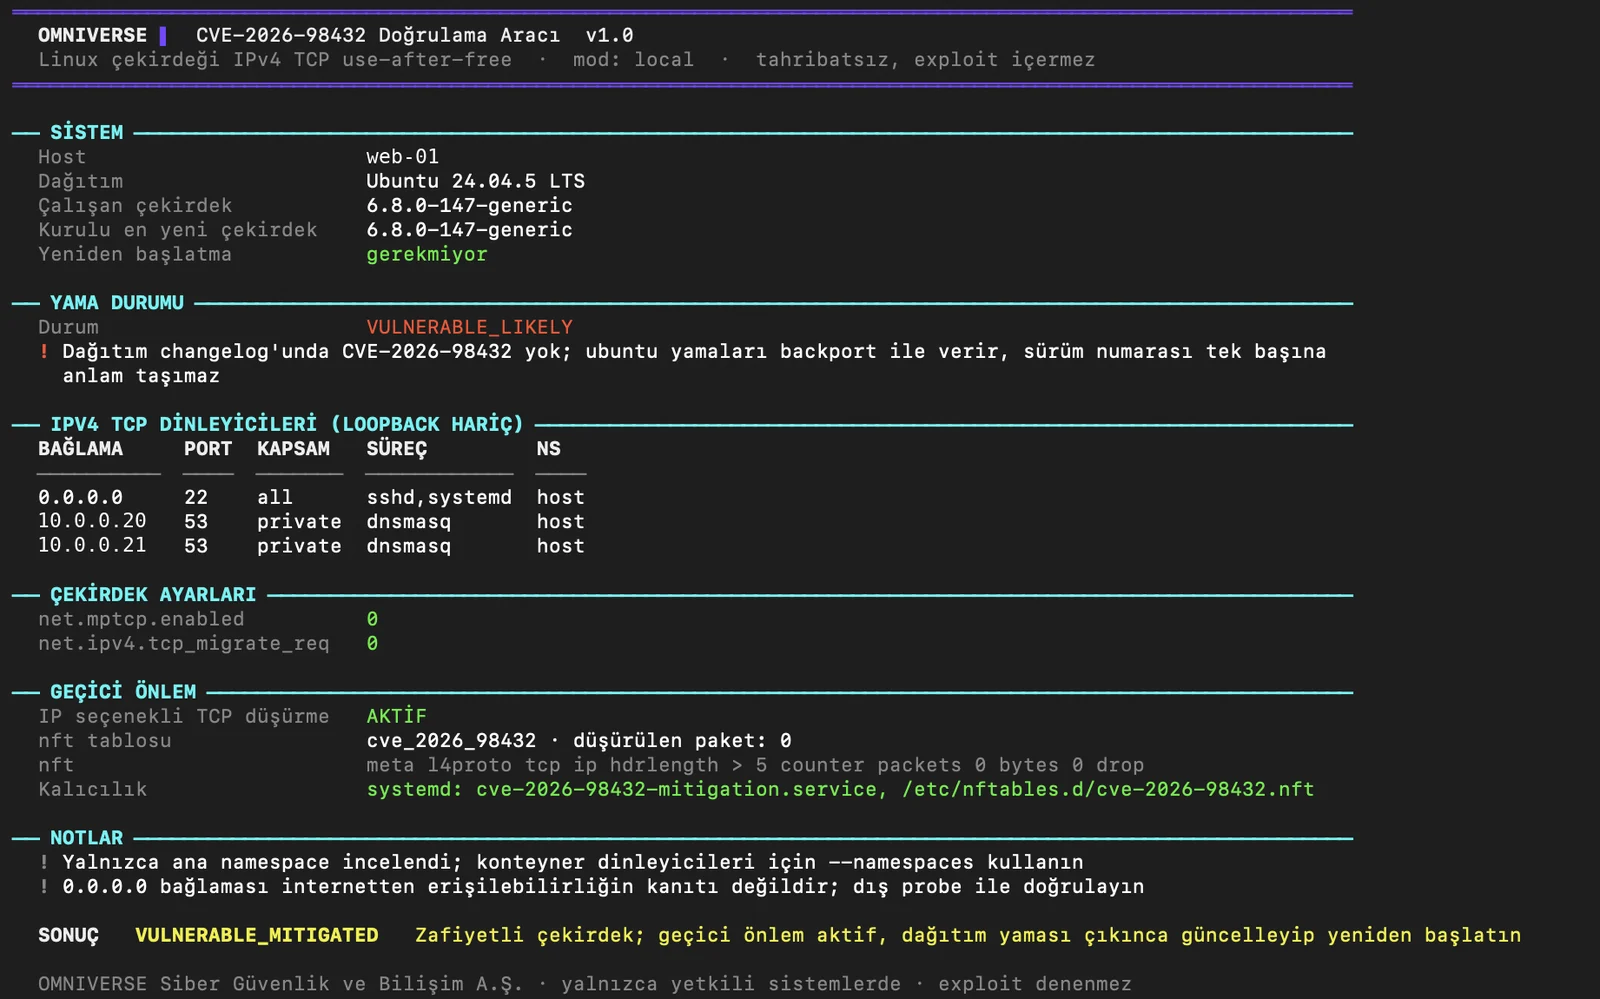
Riga del verdetto:
SONUÇ VULNERABLE_MITIGATED Zafiyetli çekirdek; geçici önlem aktif, dağıtım yaması çıkınca güncelleyip yeniden başlatın
Il report viene stampato in turco; i codici di verdetto (PATCHED, VULNERABLE_MITIGATED, ...), i nomi dei campi JSON, --help e i commenti nel codice sorgente sono in inglese.
| Modalità | Eseguita su | Produce |
|---|---|---|
local | Server Linux di destinazione (sudo) | Stato delle patch, listener, MPTCP, mitigazione, verdetto su una riga |
probe | Macchina di scansione (root + scapy) | Raggiungibilità della classe di pacchetti trigger e negoziazione MPTCP; target come HOST[:PORTS] o CIDR[:PORTS], inviati in batch cadenzati |
capture | Server di destinazione (sudo) | Registrazione passiva dei SYN in ingresso (opzioni IPv4, MPTCP) |
audit | Macchina di scansione (root + scapy + SSH) | local + capture + probe in un'unica esecuzione, evidenze correlate ai pacchetti |
combine | Ovunque | Unisce più report JSON in un'unica tabella |
selftest | Ovunque | Test offline del parser |
probeprobe funziona da qualsiasi posizione, ma il suo risultato sulle opzioni IP è conclusivo solo quando il percorso verso il target non filtra le opzioni IP. Molti percorsi internet (ISP, CGNAT, edge cloud) scartano silenziosamente i pacchetti con opzioni IP; da un punto di osservazione di questo tipo TCP_REACHABLE_IPOPT_NO_REPLY significa "il pacchetto non è passato", non "la mitigazione dell'host funziona". Esegui probe dalla stessa rete dei target (DMZ, rete di gestione, jump host) oppure abbinalo a capture sul target (audit lo fa automaticamente) per ottenere una risposta definitiva.
sudo python3 omnicheck-98432.py probe 10.0.0.0/24:22,443 --output dmz.json    # one /24, two ports
sudo python3 omnicheck-98432.py probe --targets-file scope.txt --ports 22      # file: HOST or CIDR per line
Gli endpoint vengono deduplicati per IP e porta risolti; fino a 8192 endpoint per esecuzione, 50 pacchetti/s per impostazione predefinita (--rate).
| Codice | Significato |
|---|---|
| 0 | Corretto o non interessato |
| 1 | Vulnerabile e non protetto |
| 2 | Vulnerabile, mitigazione temporanea attiva |
| 3 | Indeterminato o errore dello strumento |
| Verdetto | Significato |
|---|---|
PATCHED | Il changelog, il livepatch o la versione upstream confermano la correzione |
NOT_AFFECTED | Kernel precedente alla 4.4 (ad es. RHEL 7) |
VULNERABLE_NO_LISTENER | Kernel vulnerabile, nessun listener TCP IPv4 non loopback |
VULNERABLE_MITIGATED | Kernel vulnerabile, regola di scarto delle opzioni IPv4 attiva |
VULNERABLE_EXPOSED | Kernel vulnerabile, listener presenti, nessuna mitigazione |
VULNERABLE_MITIGATED_VERIFIED | (audit) Mitigazione attiva e confermata da test esterno |
VULNERABLE_TRIGGER_PATH_OPEN | (audit) SYN con opzioni IPv4 ha ricevuto risposta; il percorso di attivazione è raggiungibile |
CRITICAL_MPTCP_REMOTE | (audit) Kernel vulnerabile e negoziazione MPTCP accettata dall'esterno |
probe, audit): Python 3.8+, root, scapy (pip3 install scapy), client OpenSSH.Il python3 predefinito su RHEL 8 / Rocky 8 è la 3.6; su questi sistemi usare python3.9 o python3.11.
Guida completa che copre tutte le modalità, i parametri, i verdetti e gli scenari:
Usare questo strumento solo su sistemi per cui si è autorizzati per iscritto a eseguire test. Le modalità probe e audit inviano pacchetti grezzi e possono attivare avvisi IDS/IPS; informare il team di sicurezza competente prima di eseguire i test. Questo strumento non è un exploit e non dimostra la sfruttabilità.
OMNIVERSE Siber Güvenlik ve Bilişim A.Ş. · omni-verse.io · [email protected]
