
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm per correggere polkit CVE-2021-4034; pacchetto rpm per centos 6.10, correzione della vulnerabilità CVE-2021-4034
 furkankayapinar/cve-2026-94127
Rilevatore difensivo in sola lettura per CVE-2026-94127 in F5 BIG-IP APM. Esegue il fingerprinting degli host, verifica le versioni tramite iControl…
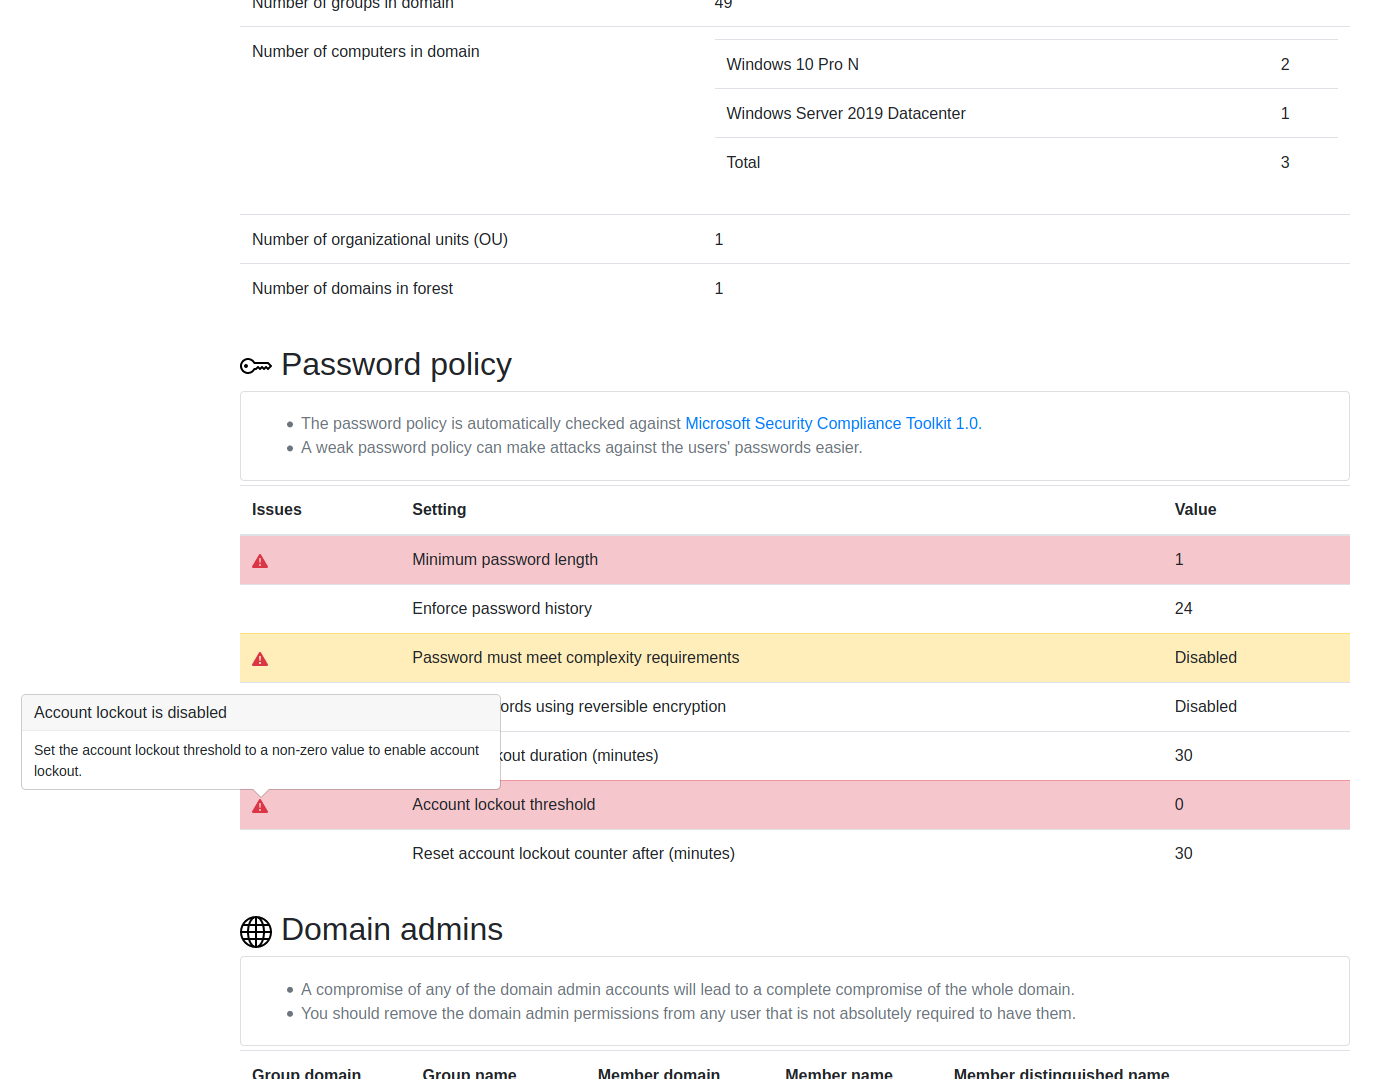 ncsc-fi/tiuku
Tiuku è uno strumento per scansionare vari tipi di sistemi e ambienti alla ricerca di informazioni relative alla sicurezza e per visualizzare i…
 oscerd/cve-2026-85300
Reproducer eseguibile per Spring Boot e Quarkus per CVE-2026-85300, che dimostra come camel-pqc scriva le chiavi private con permessi file permissivi…
 vighnesh91/cloudgarrison
Workbench offline basato su browser per la postura multi-cloud che simula percorsi di attacco, verifica la conformità IaC, analizza grafi di identità…
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - Media - Remoto - Iniezione di configurazione - limiter AQM newline
 abraxas/opnsense-wlan-wpa-line
OPNsense 26.7.6 - Alta - Remota - Iniezione di riga di configurazione - Identità WLAN WPA
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - Alta - Remota - Iniezione di riga di configurazione - NTP GPS fudge
 oscerd/cve-2026-85313
Proof-of-concept eseguibile in Spring Boot che riproduce CVE-2026-85313, in cui Apache Camel camel-jetty enableCORS riflette qualsiasi origine con…
 pbxqdown/portclue
Spiega perché una porta TCP Linux può essere o meno raggiungibile
 valtersit/wordpress-cve-scanner
Analizza il core, i temi e i plugin di WordPress alla ricerca di CVE note dalla riga di comando. Open source, verificabile, privacy-first — basato…
 abraxas/pfsense-bsnmpd-conf
pfSense CE 2.9.0-DEVELOPMENT - Media - Remoto - Iniezione di configurazione - bsnmpd syslocation
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 abraxas/pfsense-cp-maxprocperip
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - Iniezione di configurazione - CP maxprocperip nginx
 soufianecyber/quantum-safe-migration
Toolkit di livello enterprise per l'audit e la migrazione di infrastrutture legacy verso la crittografia post-quantistica (PQC) ibrida.
 fatlan/haproxy-keepalived-sec-highloads
✨ Affronta HAProxy e Keepalived, oltre al load balancer e al cluster, anche per la sicurezza (prevenzione della vulnerabilità dell'uso debole di…
 scadastrangelove/cve-2025-20352
Controllo esposizione SNMP CVE-2025-20352 (onesixtyone + parser)
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - Alta - Remoto - Privilegio residuo - cmds_denied non intercetta gli alias RFC (XRMD)








