
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 sorami-consulting-au/ai-kubernetes-helm-chart-security
Prove e dati per il rapporto tecnico Sorami sui valori predefiniti di sicurezza di 15 Helm chart per AI serving, database vettoriali e MCP su…
 swastiksagar/wazuhlabproject
Laboratorio domestico pratico su Wazuh SIEM/XDR che copre il deployment OVA, l'enrollment degli agenti, il file integrity monitoring, il rilevamento…
 suuhm/cve-2026-21509-handler
PowerShell script per verificare, applicare e testare la protezione Kill-Bit per la vulnerabilità zero-day CVE-2026-21509 di Microsoft Office che…
 ehabhussein/snmpvlan
Scanner SNMP e brute-forcer che mira agli switch Cisco Nexus (5000/6000) per sfruttare CVE-2014-3341, enumerare VLAN, decifrare le community string…
 emrekybs/hawkopsec
Strumento di hardening OPSEC e anonimato per Linux con un solo tocco
 aoripus-ltd/januscape-hotfix
Collezione completa di fix per la vulnerabilità di fuga guest-to-host CVE-2026-53359 nella shadow MMU di KVM/x86. Dal livepatch a zero downtime…
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm per correggere polkit CVE-2021-4034; pacchetto rpm per centos 6.10, correzione della vulnerabilità CVE-2021-4034
 furkankayapinar/cve-2026-94127
Rilevatore difensivo in sola lettura per CVE-2026-94127 in F5 BIG-IP APM. Esegue il fingerprinting degli host, verifica le versioni tramite iControl…
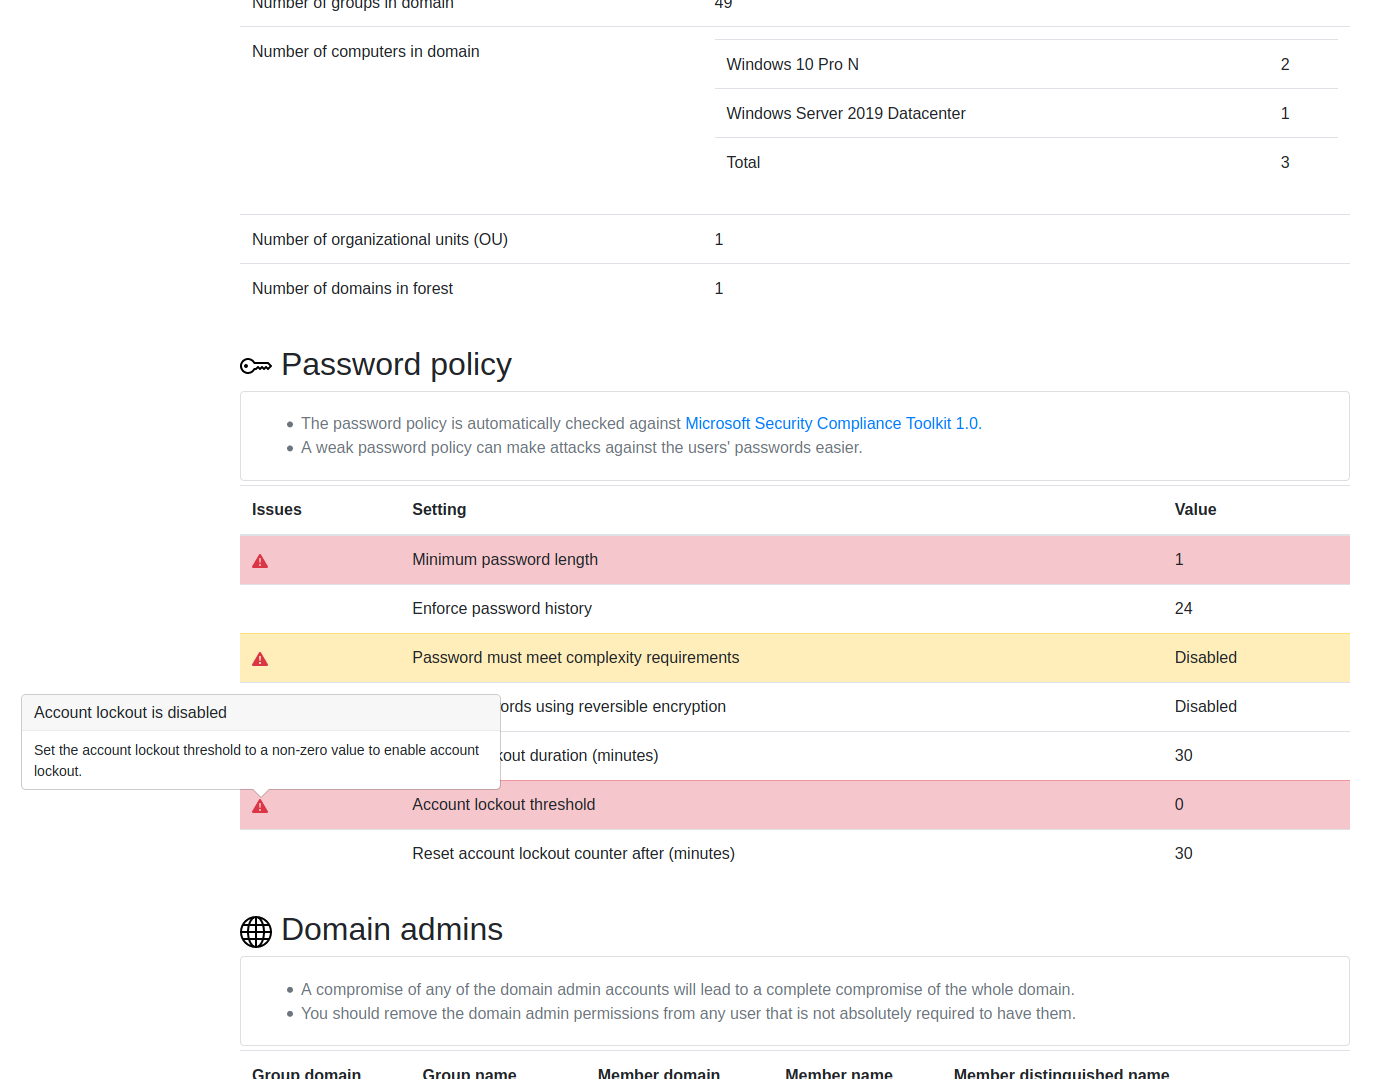 ncsc-fi/tiuku
Tiuku è uno strumento per scansionare vari tipi di sistemi e ambienti alla ricerca di informazioni relative alla sicurezza e per visualizzare i…
 ushst/cve-2026-54121-adcs-chase-nxc
Modulo SMB di NetExec che esegue la catena PoC cdc-redirect di CVE-2026-54121 AD CS: creazione dell'account computer, enrollment del certificato,…
 garphengate/cve-2026-98432-defender-toolkit
Verifiche di esposizione, query di hunting e una mitigazione interinale validata per CVE-2026-98432, la use-after-free nell'handshake TCP IPv4 di…
 johnhsb/linux-tcp-uaf-cve-2026-98432
CVE-2026-98432 (Linux IPv4 TCP inet_opt UAF): script diagnostico in sola lettura, mitigazioni nftables/sysctl senza riavvio, rollout Ansible e guida…
 oscerd/cve-2026-85300
Reproducer eseguibile per Spring Boot e Quarkus per CVE-2026-85300, che dimostra come camel-pqc scriva le chiavi private con permessi file permissivi…
 vighnesh91/cloudgarrison
Workbench offline basato su browser per la postura multi-cloud che simula percorsi di attacco, verifica la conformità IaC, analizza grafi di identità…
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - Media - Remoto - Iniezione di configurazione - limiter AQM newline
 abraxas/opnsense-wlan-wpa-line
OPNsense 26.7.6 - Alta - Remota - Iniezione di riga di configurazione - Identità WLAN WPA
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - Alta - Remota - Iniezione di riga di configurazione - NTP GPS fudge
 maxottovon/cve-2026-98432-scan
CVE-2026-98432 - AUDIT USE-AFTER-FREE TCP IPv4 DEL KERNEL LINUX CVSS 9.8 (Critico) | Esecuzione di codice da remoto e Denial-of-Service del kernel








