
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 soufianecyber/quantum-safe-migration
Toolkit di livello enterprise per l'audit e la migrazione di infrastrutture legacy verso la crittografia post-quantistica (PQC) ibrida.
 owasp/tcasvs
OWASP Standard di verifica della sicurezza delle applicazioni Thick Client
 farenhytee/database-sentinel
Audit di sicurezza open-source per Supabase: un server MCP in sola lettura, un agente CLI e una Claude Skill. Individua misconfigurazioni RLS, chiavi…
 asterisk/asterisk
Il repository ufficiale del progetto Asterisk.
 aquasecurity/kube-bench
Verifica se Kubernetes è distribuito secondo le migliori pratiche di sicurezza definite nel CIS Kubernetes Benchmark.
 jitpass/jit
Trova i segreti in chiaro sul tuo Mac e spostali dietro Touch ID, iniettandoli al momento giusto senza rompere gli strumenti che li leggono. Gratuito…
 opposum0112/decretum
Compilatore LinkML per contratti per ricercatori di sicurezza
 lateralblast/lunar
Uno strumento di audit di sicurezza per UNIX basato su diversi framework di sicurezza.
 0xblackash/cve-2026-63292
Documenta CVE-2026-63292, un buffer overflow basato su stack in Apache mod_vhost_alias, con versioni interessate, versione sicura e controlli di…
 vighnesh91/infrapulse-core
Un toolkit ad alta fedeltà per la valutazione della sicurezza delle reti interne, in sola lettura, per infrastrutture Linux e Windows. Impiega…
 bkchaudhari/netscaler-ctx697096-assessment-script
un flusso di lavoro pratico per la valutazione della sicurezza di NetScaler CTX697096 che copre la validazione dell'esposizione, la preparazione…
 pbxqdown/portclue
Spiega perché una porta TCP Linux può essere o meno raggiungibile
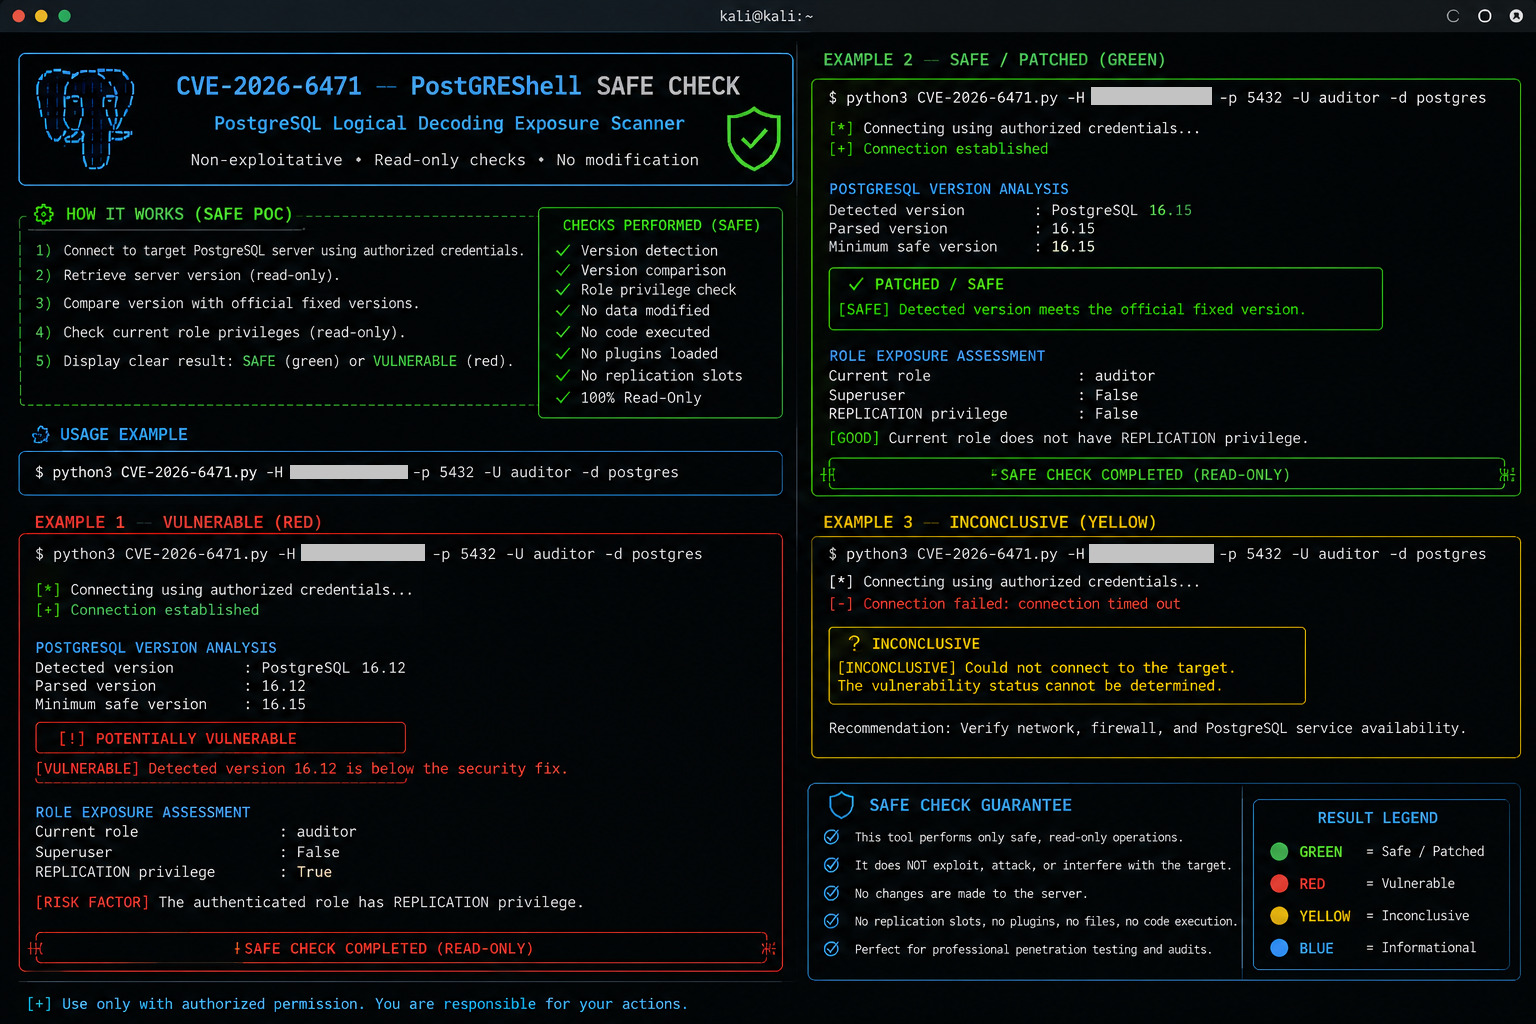 0xblackash/cve-2026-6471
# Checker non distruttivo delle vulnerabilità PostgreSQL per CVE-2026-6471 Audit della versione del server e dei privilegi REPLICATION per…
 abatsakidis/wp-cve-2026-87902-checker
Scanner di sicurezza WordPress difensivo per CVE-2026-87902 — ispezione del filesystem locale e valutazione remota sicura HTTP/HTTPS.
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
 quaerendir/dirtyfrag-audit
Script di audit per CVE-2026-43284 + CVE-2026-43500 "Dirty Frag"
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Prove e dati per il rapporto tecnico Sorami sui valori predefiniti di sicurezza di 15 Helm chart per AI serving, database vettoriali e MCP su…
 itskill-jp/wordpress-upgrade-check
Controllo in sola lettura di ogni versione core di WordPress su un server. Segnala CVE-2026-87902 (corretta in 7.1.2 e backport), aggiornamenti…







