 0xblackash/cve-2026-63292
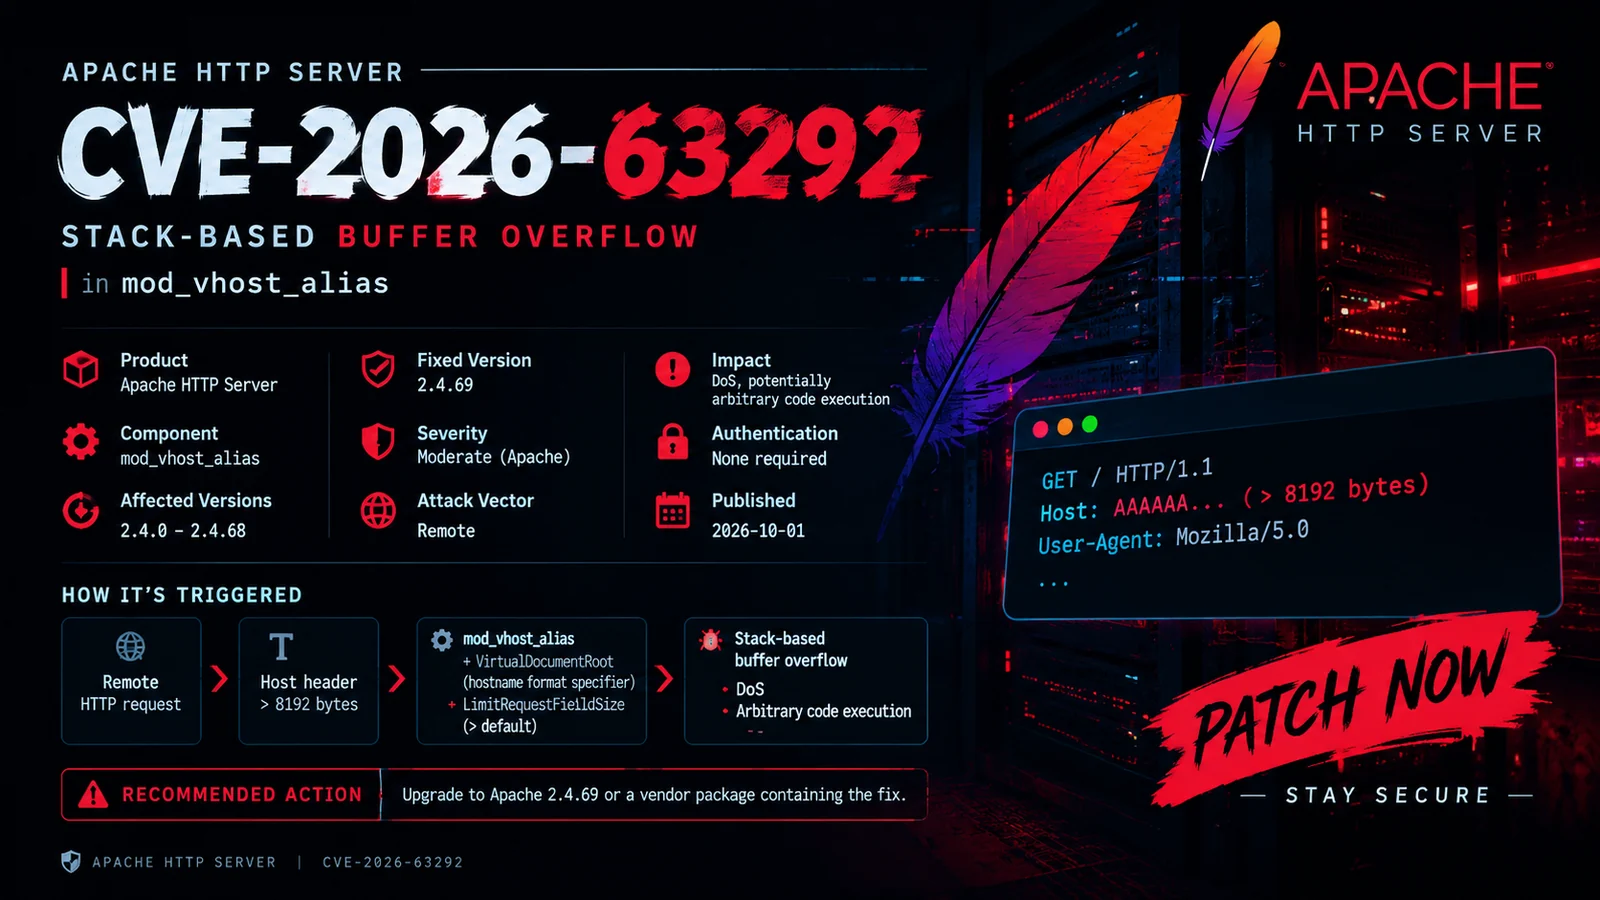
Documenta CVE-2026-63292, un buffer overflow basato su stack in Apache mod_vhost_alias, con versioni interessate, versione sicura e controlli di configurazione, e indicazioni per la patch.

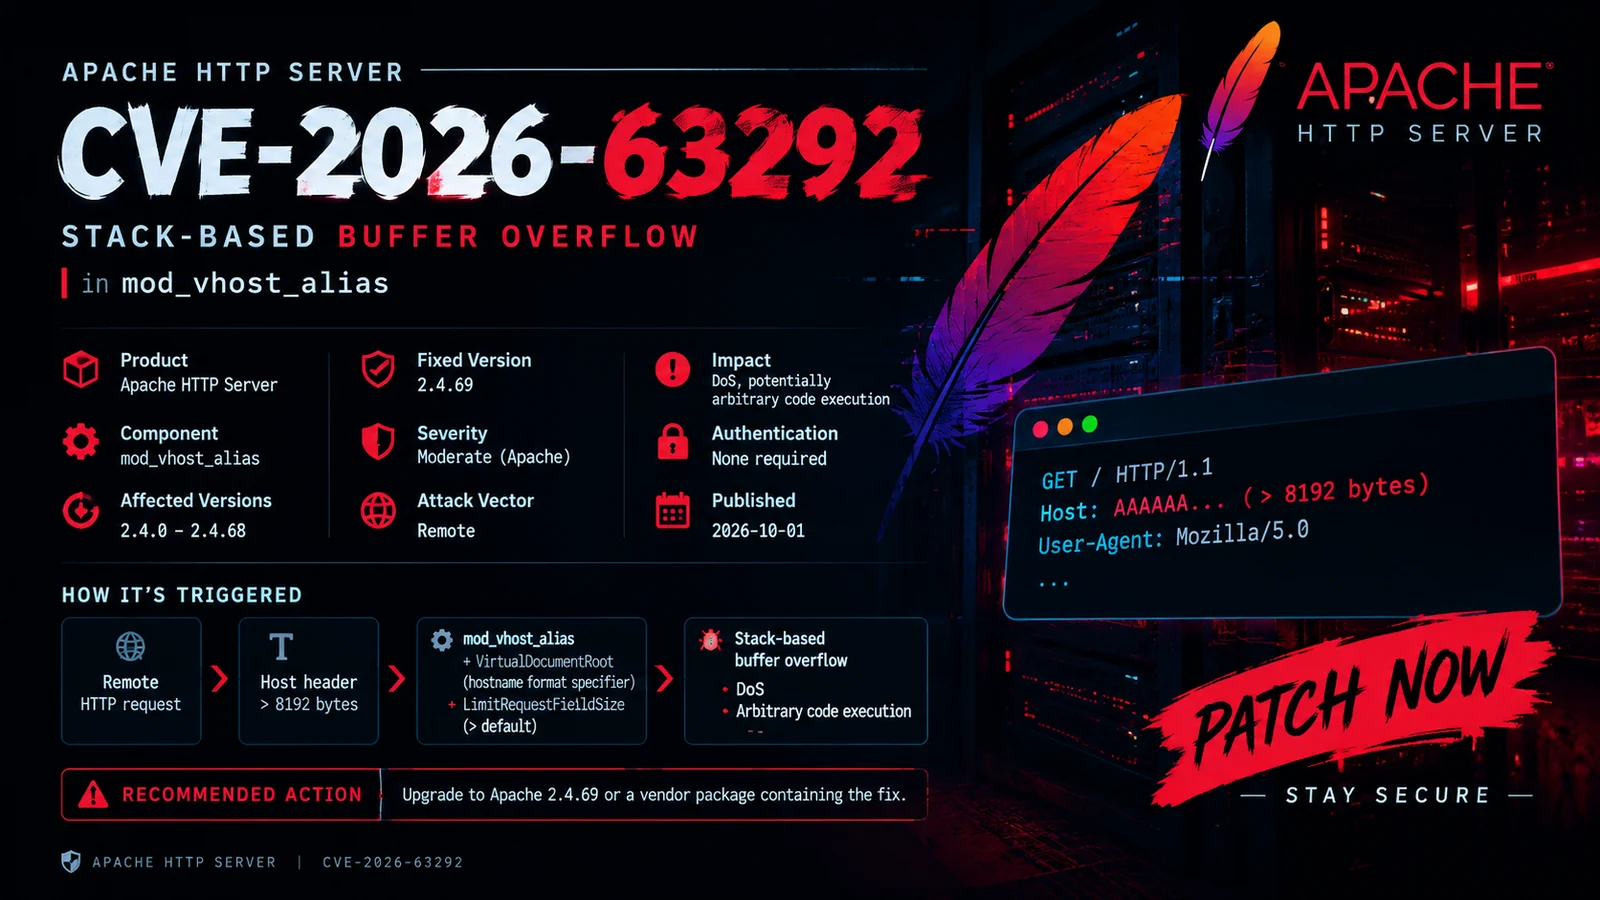
CVE-2026-63292 è una vulnerabilità di buffer overflow basato su stack che interessa il modulo mod_vhost_alias di Apache HTTP Server.
Il problema può essere attivato in specifiche configurazioni del server che coinvolgono header HTTP Host di dimensioni eccessive e specificatori di formato hostname VirtualDocumentRoot.
CVE-2026-63292
├── Componente: mod_vhost_alias
├── Tipo: Buffer Overflow basato su Stack
├── CWE: CWE-121
├── Vettore di Attacco: Rete
├── Autenticazione: Non richiesta
└── Impatto: Denial of Service / Potenziale Esecuzione di Codice
| Apache HTTP Server | Stato |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Affetta |
2.4.69+ | ✅ Corretta |
Verifica sempre la versione del pacchetto fornita dal tuo fornitore del sistema operativo, poiché le distribuzioni potrebbero applicare correzioni di sicurezza senza modificare il numero di versione upstream.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Elaborazione del formato hostname
        │
        ▼
Header Host di dimensioni eccessive
        │
        ▼
Buffer overflow basato su stack
La vulnerabilità è associata a una specifica combinazione di configurazione.
Gli indicatori rilevanti includono:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
Una configurazione vulnerabile dovrebbe essere valutata solo in un ambiente di test autorizzato.
Verifica la versione di Apache:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
Verifica se mod_vhost_alias è caricato:
apachectl -M | grep vhost
oppure:
apache2ctl -M | grep vhost
Cerca nella configurazione:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
Verifica LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Aggiorna Apache HTTP Server a una versione che contiene la correzione di sicurezza.
Affetta
2.4.0 ───────────────► 2.4.68
                         │
                         │ AGGIORNAMENTO
                         ▼
                     2.4.69+
                      CORRETTA
Dopo l'aggiornamento, verifica:
apache2 -v
Poi convalida la configurazione:
apachectl configtest
Riavvia il servizio se appropriato per il tuo ambiente:
sudo systemctl restart apache2
Questo repository si concentra intenzionalmente sull'identificazione sicura delle vulnerabilità.
Non fornisce:
L'approccio raccomandato è la verifica della versione e della configurazione.
     ┌──────────────────────┐
     │ Identifica la        │
     │ versione di Apache   │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Verifica             │
     │ mod_vhost_alias      │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Esamina VirtualHost /│
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Verifica la          │
     │ configurazione degli │
     │ header di richiesta  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Applica patch /      │
     │ Verifica pacchetto   │
     │ corretto             │
     └──────────────────────┘
| Proprietà | Valore |
|---|---|
| CVE | CVE-2026-63292 |
| Prodotto | Apache HTTP Server |
| Modulo | mod_vhost_alias |
| Vulnerabilità | Buffer overflow basato su stack |
| CWE | CWE-121 |
| Vettore | Rete |
| Autenticazione | Non richiesta |
| Affetta | 2.4.0 – 2.4.68 |
| Corretta | 2.4.69 |
| Preoccupazione Principale | Corruzione della memoria |
| Test Sicuro | Verifiche di versione + configurazione |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Questo progetto è destinato a ricerca di sicurezza autorizzata, test difensivi, analisi delle vulnerabilità e scopi educativi.
Testa solo sistemi di tua proprietà o per i quali hai esplicita autorizzazione alla valutazione.
0xBlackash // Security Research
Comprendi • Verifica • Applica la Patch • Proteggi
