
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 kjean13/adft
Active Directory Forensic Toolkit : Rileva e ricostruisce attacchi AD dai log degli eventi di Windows (EVTX)
 smxlabs/lamma-beta
Framework di valutazione delle vulnerabilità e auditing per tutte le implementazioni crittografiche.
 password123456/setup-wordpress-with-security-best-practice
Guida completa per l'hardening delle installazioni WordPress: copre modifiche all'utente amministratore, applicazione di HTTPS, sicurezza dei plugin,…
 alt3kx/wafparan01d3
Valutazione rapida del WAF "paranoid" Doctor | Strumento WAFPARAN01D3
 penteraio/cve-2022-22948
Scanner per CVE-2022-22948 una divulgazione di informazioni in VMWare vCenter
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Semplice Playbook Ansible per mitigare le vulnerabilità CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
 kaminaduck/ansible-cve-2024-3094
Ansible playbook progettati per verificare e rimediare a CVE-2024-3094 (XZ Backdoor)
 simeononsecurity/cve-2020-1350-fix
Una soluzione alternativa basata sul registro di sistema può essere utilizzata per contribuire a proteggere un server Windows interessato e può…
 andypitcher/check_struts
Analizzatore di versioni Apache Struts (Ansible) basato su CVE-2017-5638
 fadidevv/clawdguard
🦞 Patch di hardening della sicurezza per Clawdbot/Moltbot. Rileva e corregge automaticamente i gateway esposti.
 jenderal92/s3-bucket-take-0v3r
Scanner e strumento di rivendicazione per il takeover di bucket AWS Amazon S3
 seguridadentrerios/cve-2026-42533
Vulnerabilità in NGINX
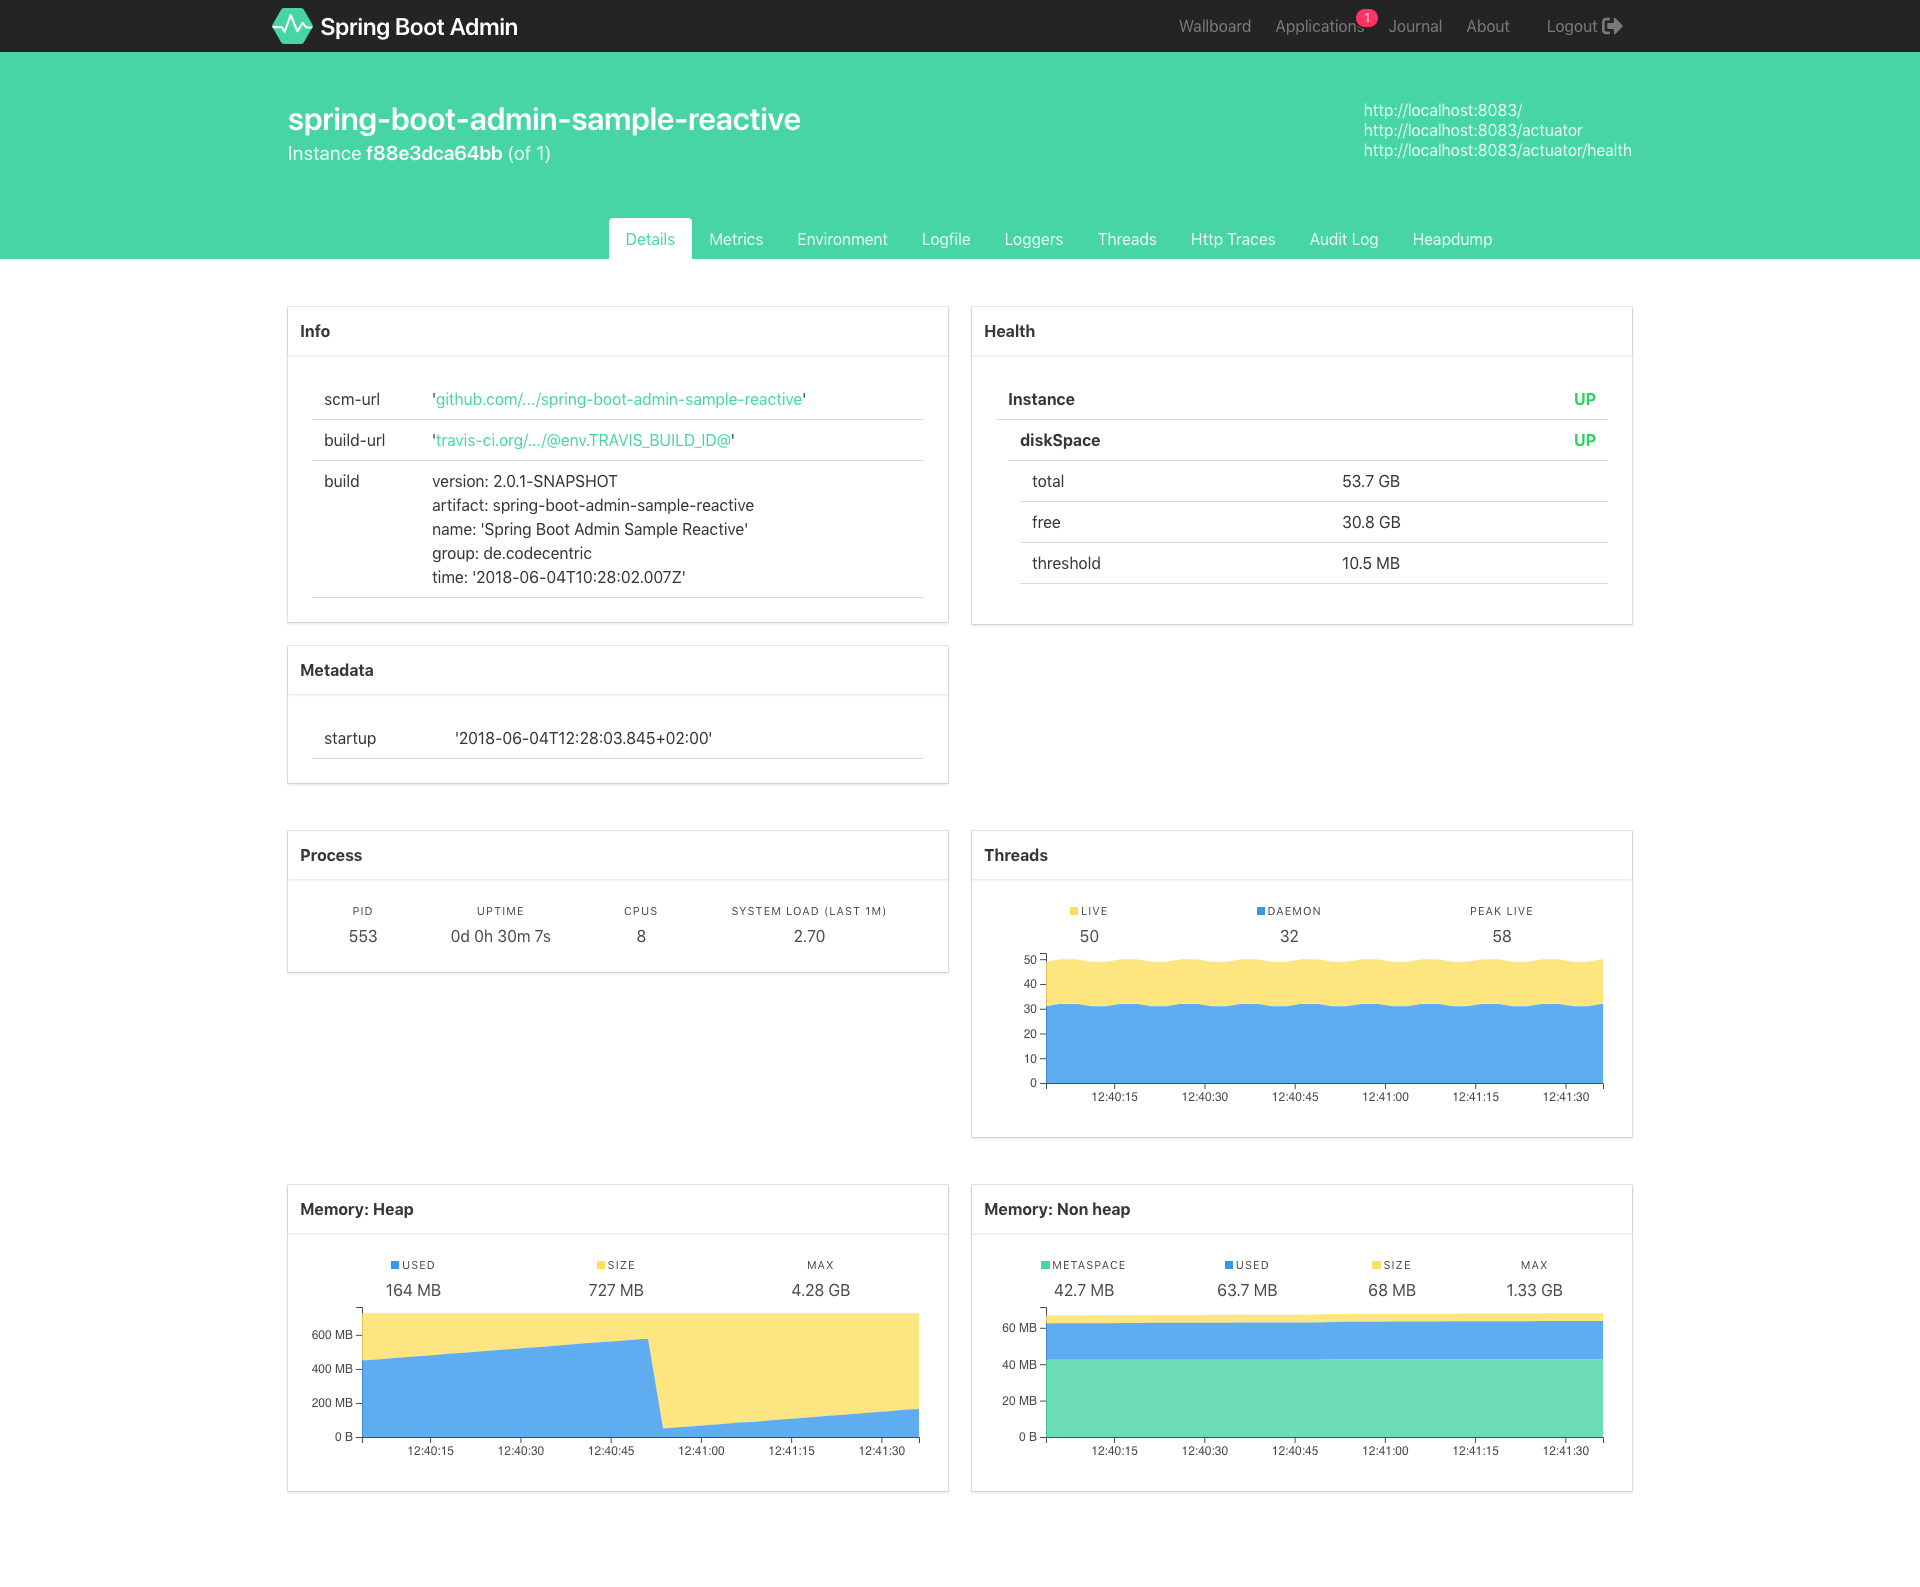 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
Interfaccia di amministrazione per il monitoraggio di applicazioni Spring Boot con controlli di integrità, metriche, gestione dei log, interazione…
 everest90909/yellowkey-winre-remediation
Pacchetto di remediation Intune basato su PowerShell che rileva e rimuove la voce BootExecute vulnerabile autofstx.exe dalle immagini WinRE offline,…
 bryanster/ioc-cve-2022-42475
test per l'IOC descritto per FG-IR-22-398
 arnaudluti/ps-cve-2021-21551
Script per applicare la patch ai computer del dominio per la CVE-2021-21551. Privesc su macchine che hanno il driver dbutil_2_3.sys, installato da…
 paveg/rails-activestorage-vips-audit
Skill dell'agente che analizza un codebase Rails per CVE-2026-66066 (KindaRails2Shell) — Active Storage + libvips lettura arbitraria di file / RCE,…
 tylermontneyacc/updatewindowsre-cve-2022-41099
Script per aggiornare l'Ambiente di Recupero di Windows per applicare la patch contro CVE-2022-41099








