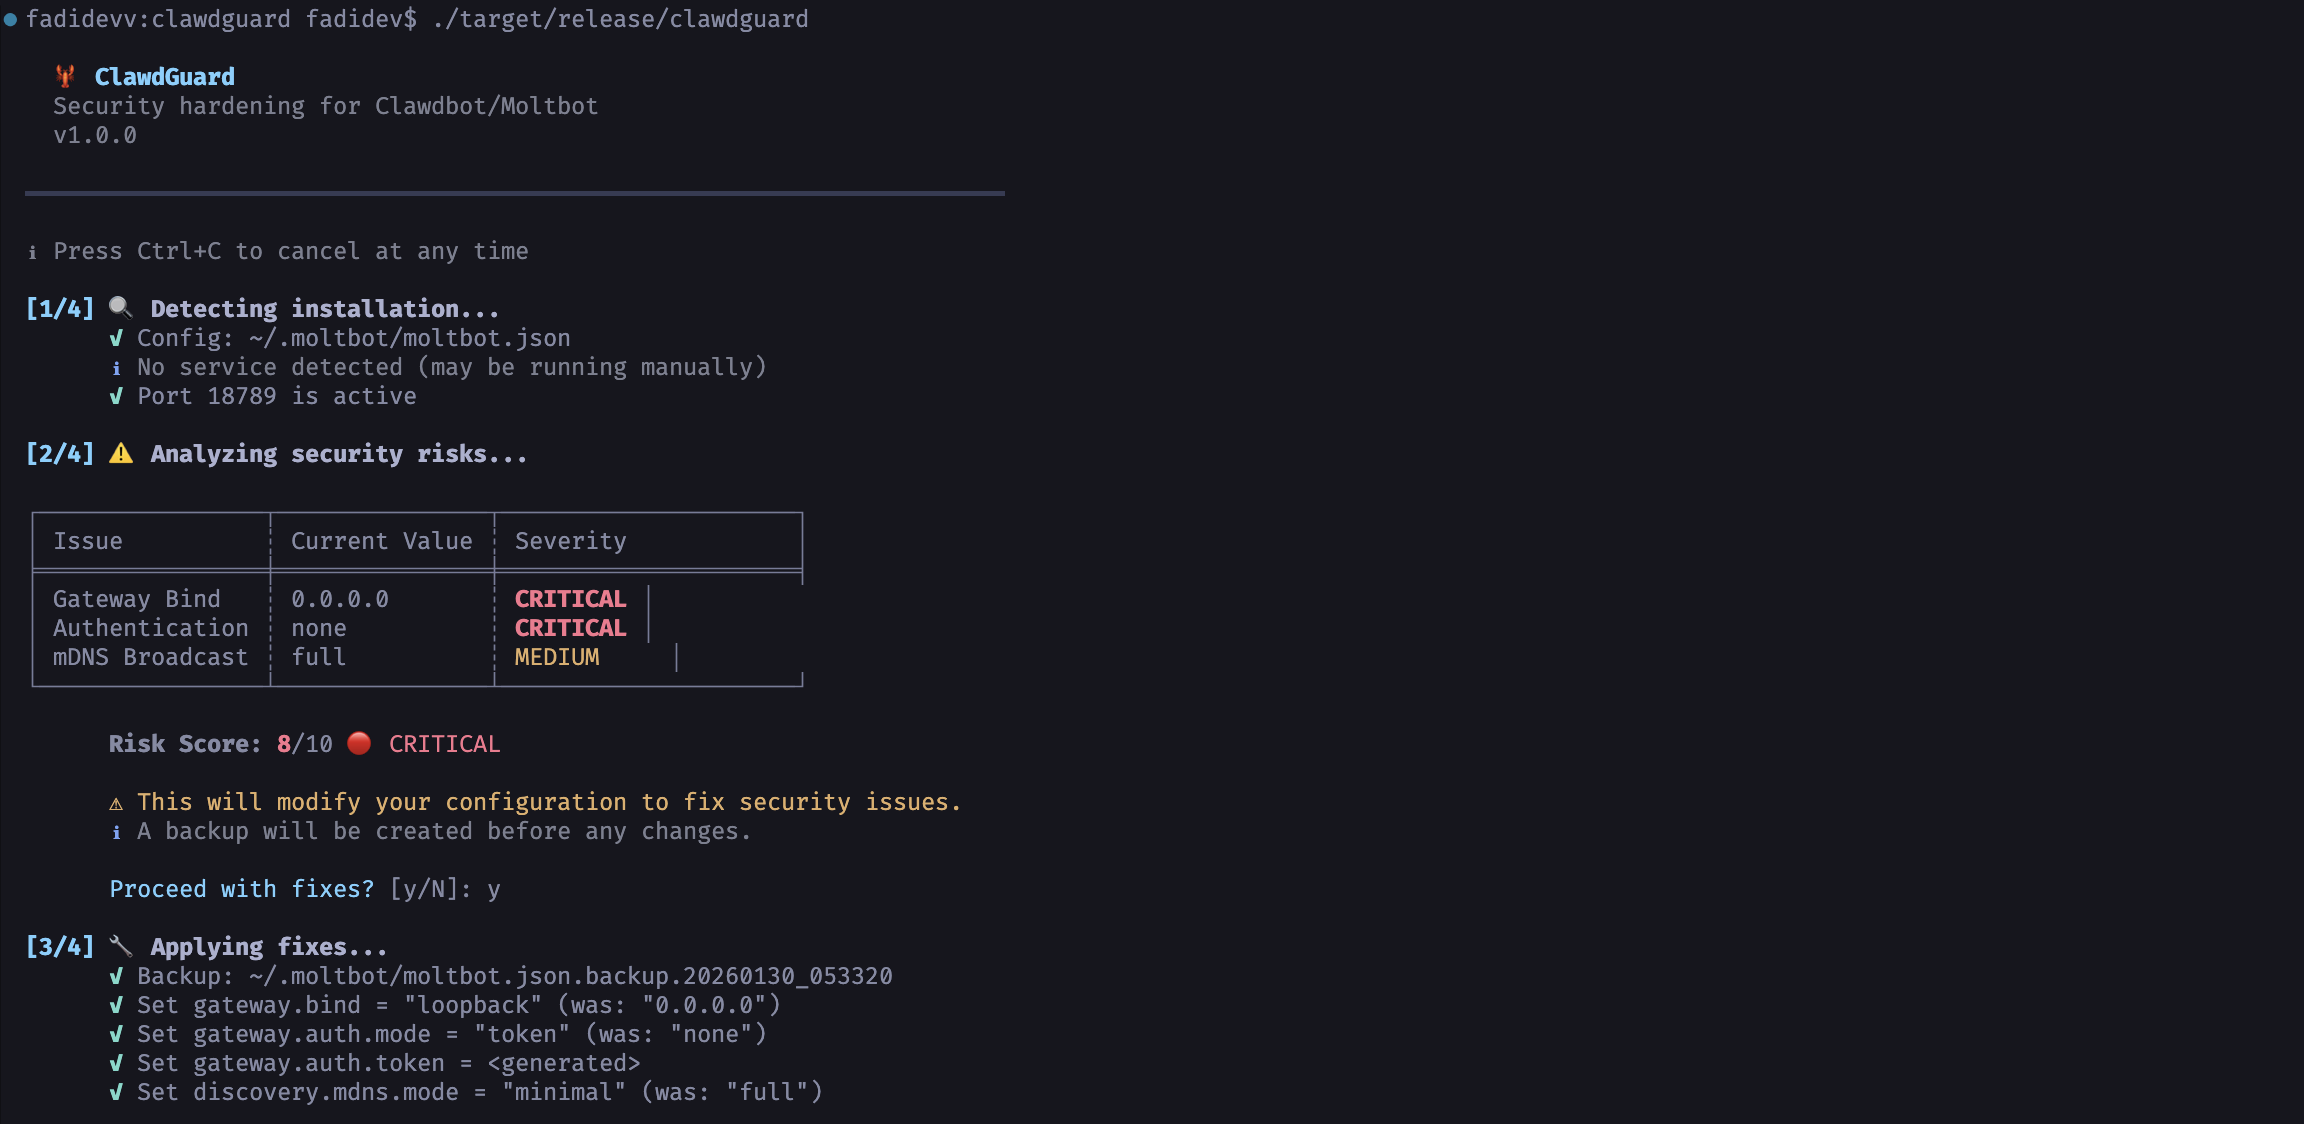
 fadidevv/clawdguard
🦞 Patch di hardening della sicurezza per Clawdbot/Moltbot. Rileva e corregge automaticamente i gateway esposti.



Rafforzamento della sicurezza per installazioni Clawdbot/Moltbot. Rileva e corregge gateway esposti.
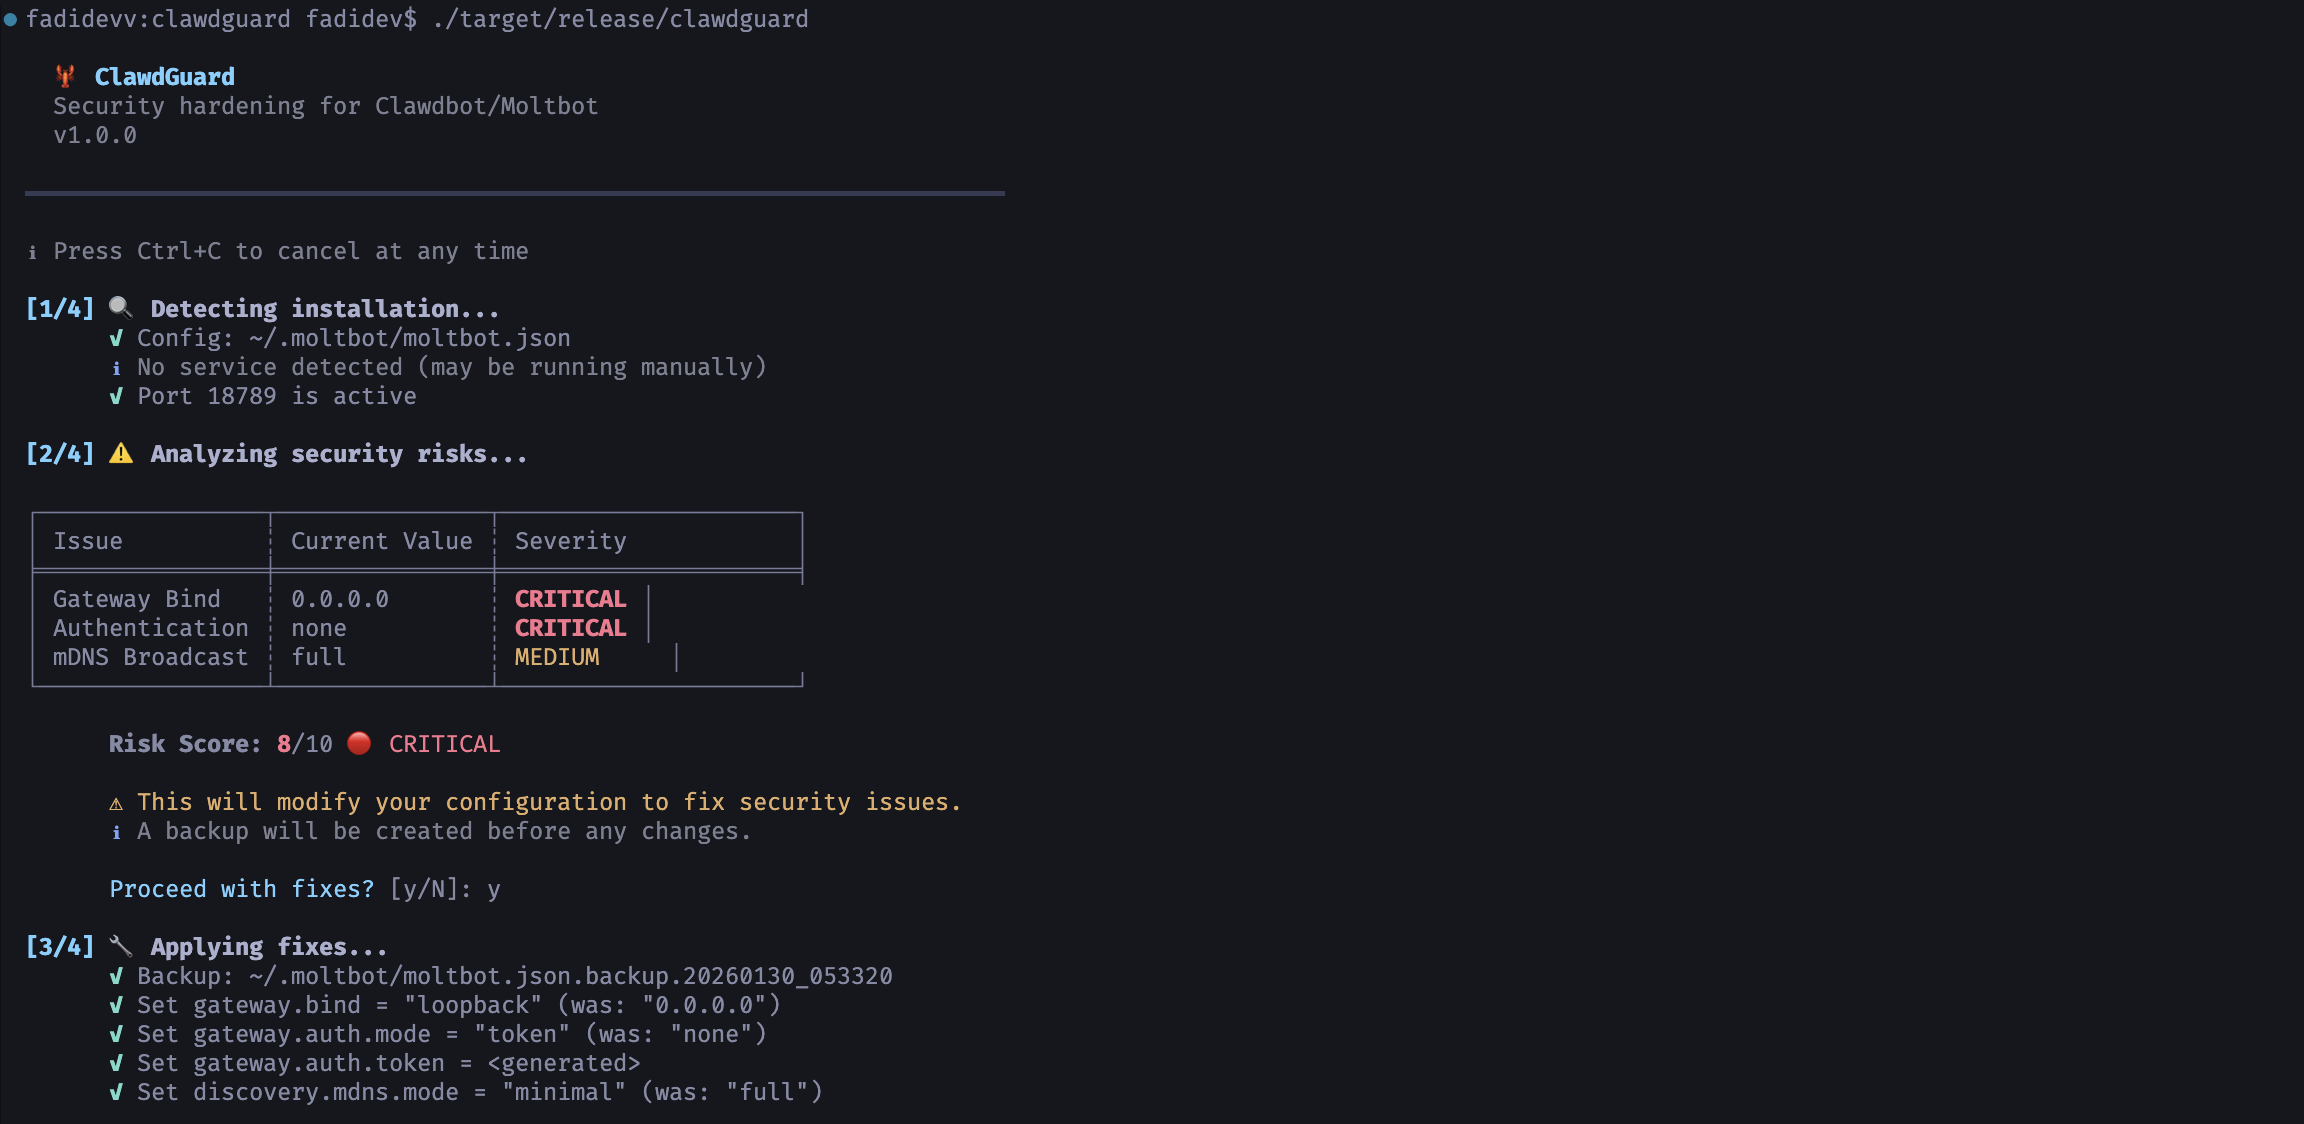
Rileva e correggi gateway Clawdbot/Moltbot esposti
Problema • Funzionalità • Avvio rapido • Docker • CLI • Cosa viene corretto • Sviluppo
Oltre 900 istanze Clawdbot/Moltbot sono attualmente esposte su internet (visibili su Shodan, porta 18789) senza alcuna autenticazione. Ciò consente a chiunque di:
| Rischio | Impatto |
|---|---|
| Accedere alle chiavi API | Rubare credenziali OpenAI, Anthropic e altre |
| Eseguire comandi | Eseguire comandi shell arbitrari sulla tua macchina |
| Controllare il browser | Prendere il controllo della tua sessione di navigazione |
| Leggere le email | Accedere a Gmail, calendario, contatti |
| Leggere le chat | Visualizzare tutta la cronologia delle conversazioni |
| Dirottare il bot | Inviare messaggi a tuo nome |
Il problema non è un bug: è una configurazione errata. Gli utenti che impostano gateway.bind a 0.0.0.0 o usano Docker con -p 18789:18789 senza una corretta autenticazione sono completamente esposti.
ClawdGuard risolve questo problema.
cargo install clawdguard

# Esegui
clawdguard
# Clona il repository
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# Compila (prima volta ~2 min)
cargo build --release

# Esegui
./target/release/clawdguard
# Clona il repository
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# Crea l'immagine (~3-5 min la prima volta)
docker build --no-cache -t clawdguard .

# Esegui (monta la directory di configurazione)
docker run -v ~/.moltbot:/root/.moltbot clawdguard
# O per Clawdbot legacy:
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard
clawdguard
Questo è tutto! ClawdGuard:
ClawdGuard genera un token sicuro. Salvalo!
╭────────────────────────────────────────────────────────────────────╮
│  ⚠️  IMPORTANTE: Salva il tuo nuovo token del gateway!            │
│                                                                    │
│    clwd_a8f2k9x3m1p7v4q2b6n8...                                    │
│                                                                    │
│  Ti servirà per connetterti dall'interfaccia di controllo o CLI.  │
╰────────────────────────────────────────────────────────────────────╯
Documentazione Docker completa per chi non ha Rust installato.
# 1. Clona il repository
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# 2. Crea l'immagine (~3-5 min la prima volta)
docker build --no-cache -t clawdguard .

# 3. Esegui la scansione (monta la directory di configurazione)
# Per Moltbot (più recente):
docker run -v ~/.moltbot:/root/.moltbot clawdguard

# Per Clawdbot (legacy):
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard

# Con modalità verbose
docker run -v ~/.moltbot:/root/.moltbot clawdguard --verbose

# Solo scansione (nessuna correzione)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --scan-only

# Modalità automatica (nessun prompt)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --auto

# Mostra aiuto
docker run clawdguard --help
Sintassi più semplice usando docker-compose:
# Esegui con docker-compose
docker-compose run clawdguard

# Con verbose
docker-compose run clawdguard --verbose

# Solo scansione
docker-compose run clawdguard --scan-only

# Modalità automatica
docker-compose run clawdguard --auto
| Comando | Descrizione |
|---|---|
docker build --no-cache -t clawdguard . | Crea immagine |
docker run clawdguard --help | Mostra aiuto |
docker run -v ... clawdguard | Esegui scansione |
docker run -v ... clawdguard --scan-only | Solo scansione |
docker run -v ... clawdguard --auto | Correzione automatica |
docker run -v ... clawdguard --verbose | Modalità verbose |
docker-compose run clawdguard | Esegui con compose |
| Montaggio | Scopo |
|---|---|
~/.moltbot:/root/.moltbot | Directory di configurazione Moltbot (più recente) |
~/.clawdbot:/root/.clawdbot | Directory di configurazione Clawdbot (legacy) |
./results:/app/results | Salva risultati in locale |
# Crea alias per un uso più facile (usa la tua directory di configurazione)
alias clawdguard='docker run -v ~/.moltbot:/root/.moltbot clawdguard'
# O per Clawdbot legacy:
alias clawdguard='docker run -v ~/.clawdbot:/root/.clawdbot clawdguard'

# Poi esegui semplicemente:
clawdguard
clawdguard --scan-only
clawdguard --verbose
clawdguard [OPZIONI]

OPZIONI:
    --scan-only         Solo analisi, non applica correzioni
    --auto              Applica tutte le correzioni senza richiedere conferma
    --backup-dir <DIR>  Directory personalizzata per i file di backup
    --skip-firewall     Salta l'aggiunta di regole firewall
    --skip-restart      Salta il riavvio del servizio gateway
    --token <TOKEN>     Usa un token specifico invece di generarli
    -v, --verbose       Mostra output dettagliato
    --json              Output dei risultati in formato JSON (per script)
    -h, --help          Stampa aiuto
    -V, --version       Stampa versione
