
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 noperator/cve-2019-18935
Exploit RCE per una vulnerabilità di deserializzazione JSON in .NET in Telerik UI per ASP.NET AJAX.
 trustedsec/tap
La TrustedSec Attack Platform è un metodo affidabile per i dropper su un'infrastruttura, al fine di garantire connessioni stabilite verso…
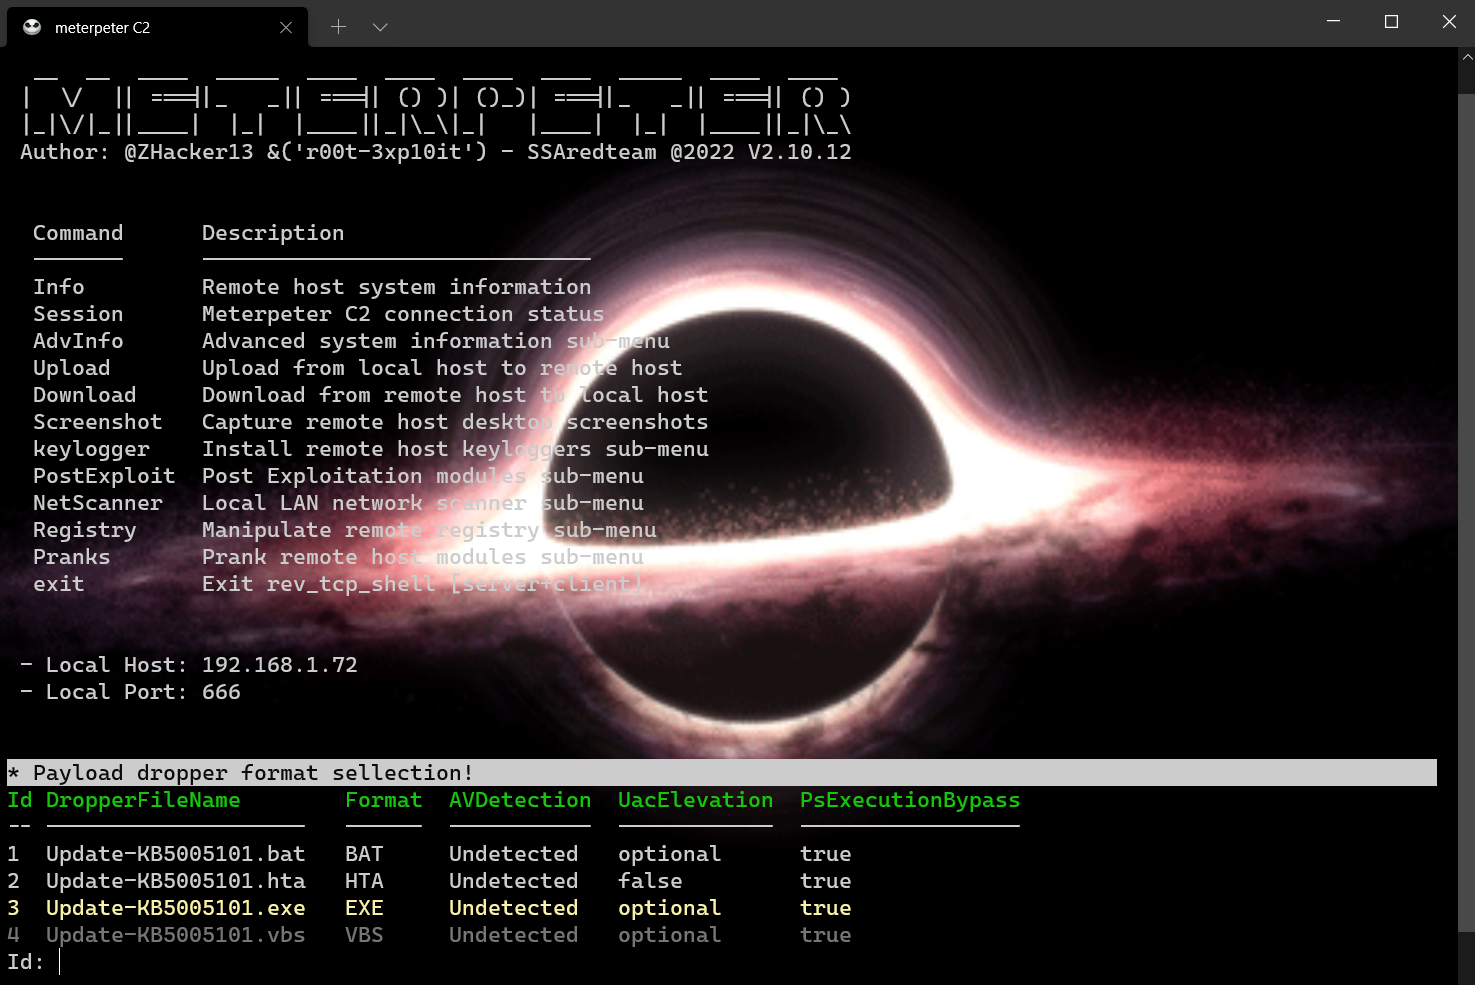 r00t-3xp10it/meterpeter
C2 Powershell Framework di Comando e Controllo con Comandi Integrati
 3v4si0n/http-revshell
Reverse shell in PowerShell che utilizza il protocollo HTTP/S con bypass di AMSI e supporto proxy
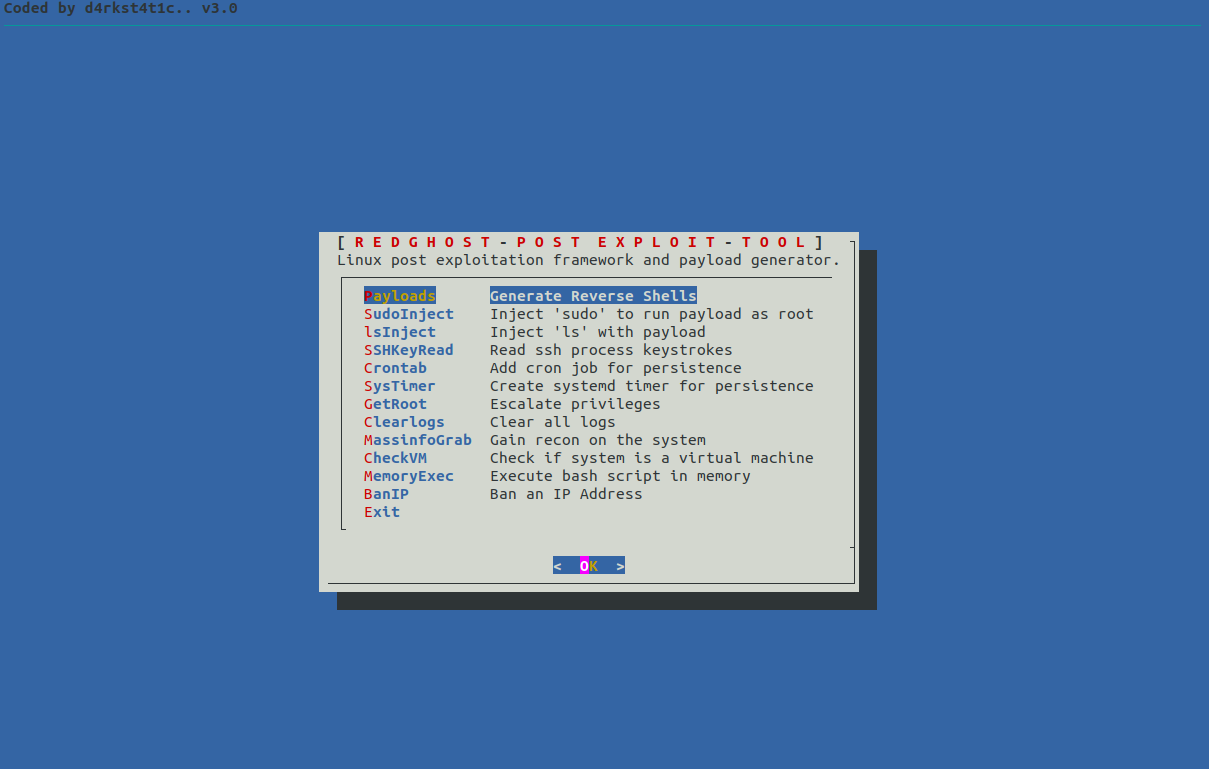 d4rk007/redghost
Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…
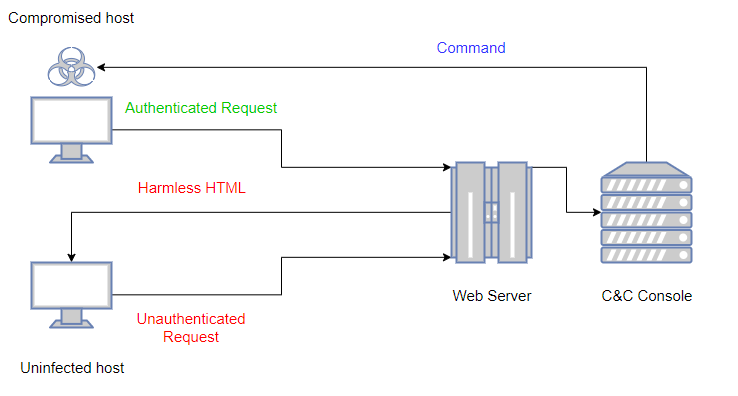 kudaes/lolbits
** SOSPESO ** Framework C2 che utilizza Background Intelligent Transfer Service (BITS) come protocollo di comunicazione e Direct Syscalls + Dinvoke…
 tamim1089/hikvisionexploiter
HikvisionExploiter è un'utility basata su Python progettata per automatizzare lo sfruttamento e i controlli di accessibilità delle directory su…
 globalpolicy/phonemonitor
Uno strumento di amministrazione remota per dispositivi Android
 tsuyoken/imgbackdoor
Nascondi il tuo payload in un file .jpg
 hussein-aitlahcen/blackhole
C# RAT (strumento di amministrazione remota)
 28zaaky/khaos-c2
KHAOS è un moderno framework C2 che instrada il traffico degli agenti attraverso servizi cloud già di fiducia per le reti aziendali.
 codextf2/screenshotbof
Una funzionalità alternativa di screenshot per Cobalt Strike che utilizza WinAPI e non esegue un fork & run. Screenshot scaricato in memoria.
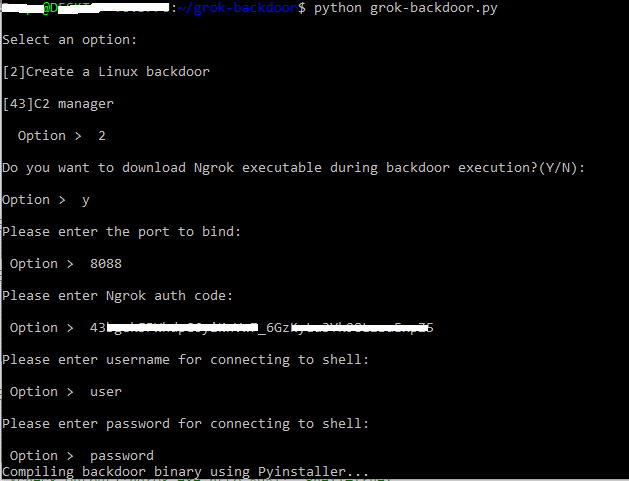 deepzec/grok-backdoor
Semplice backdoor Python con supporto per tunnel Ngrok
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) è un reverse shell basato su Python dotato di funzionalità che assistono in uno scenario di…
 telefonica/ibombshell
Strumento per distribuire un prompt di post-sfruttamento in qualsiasi momento
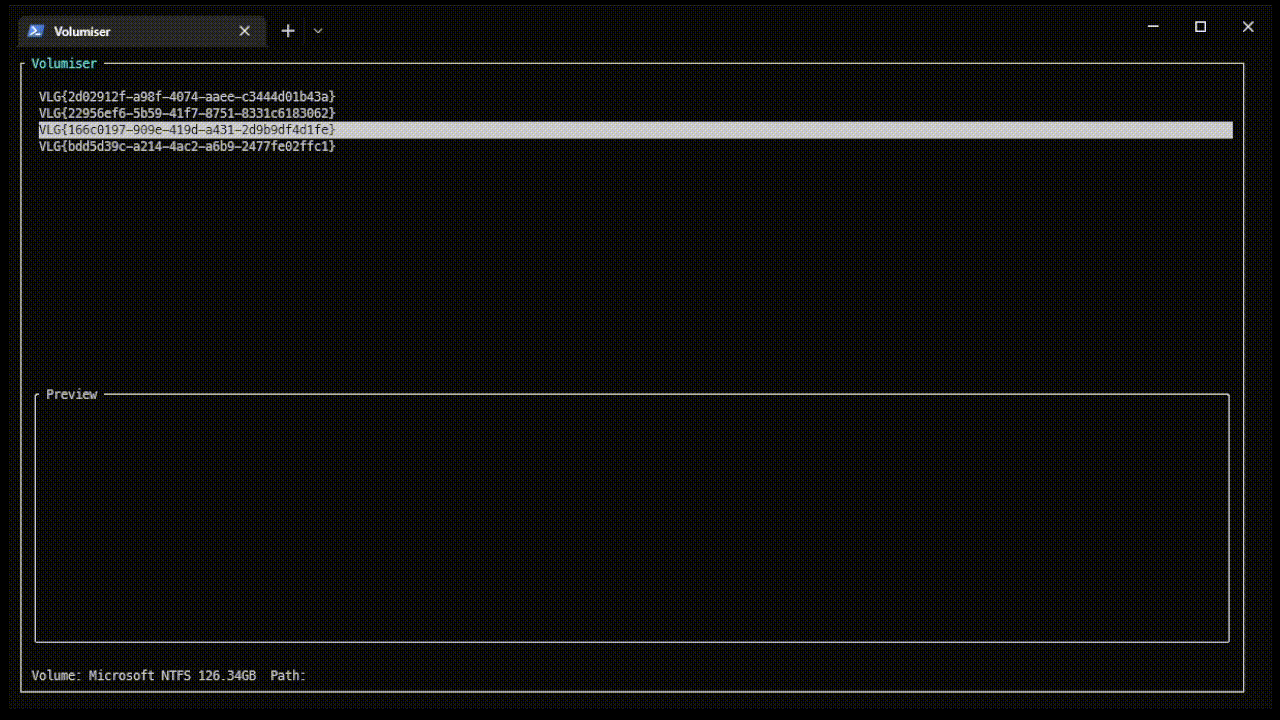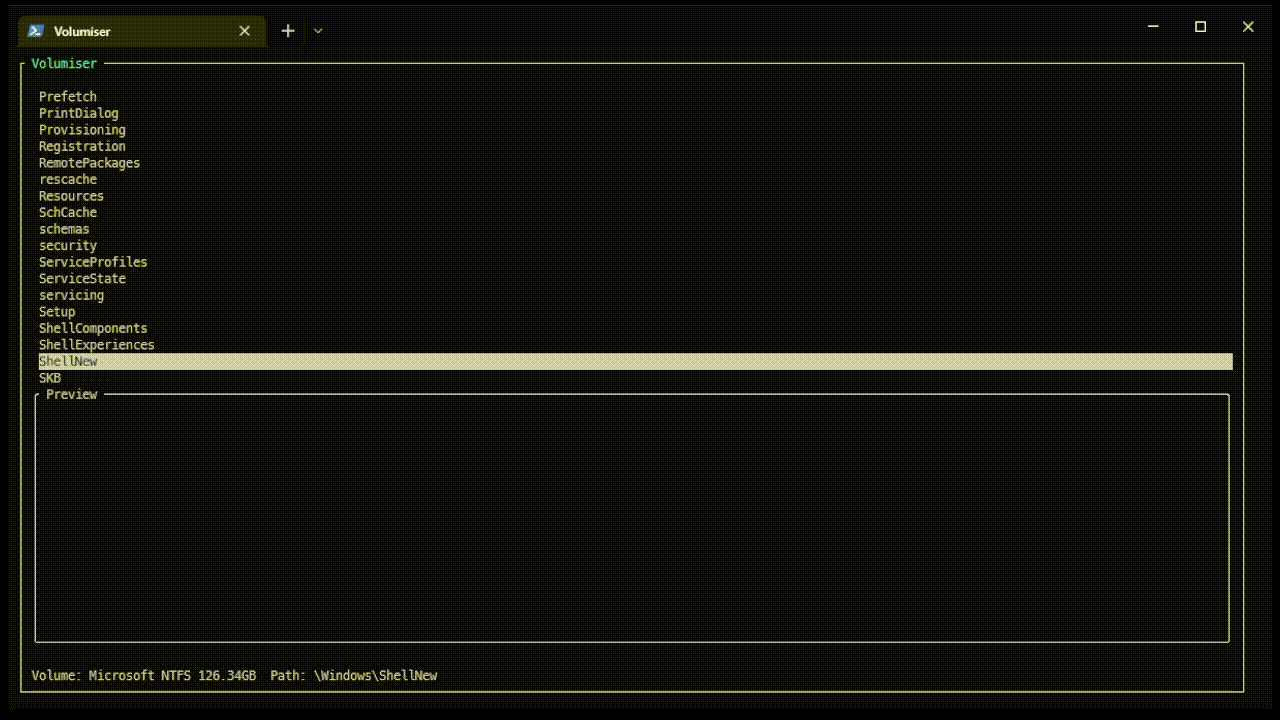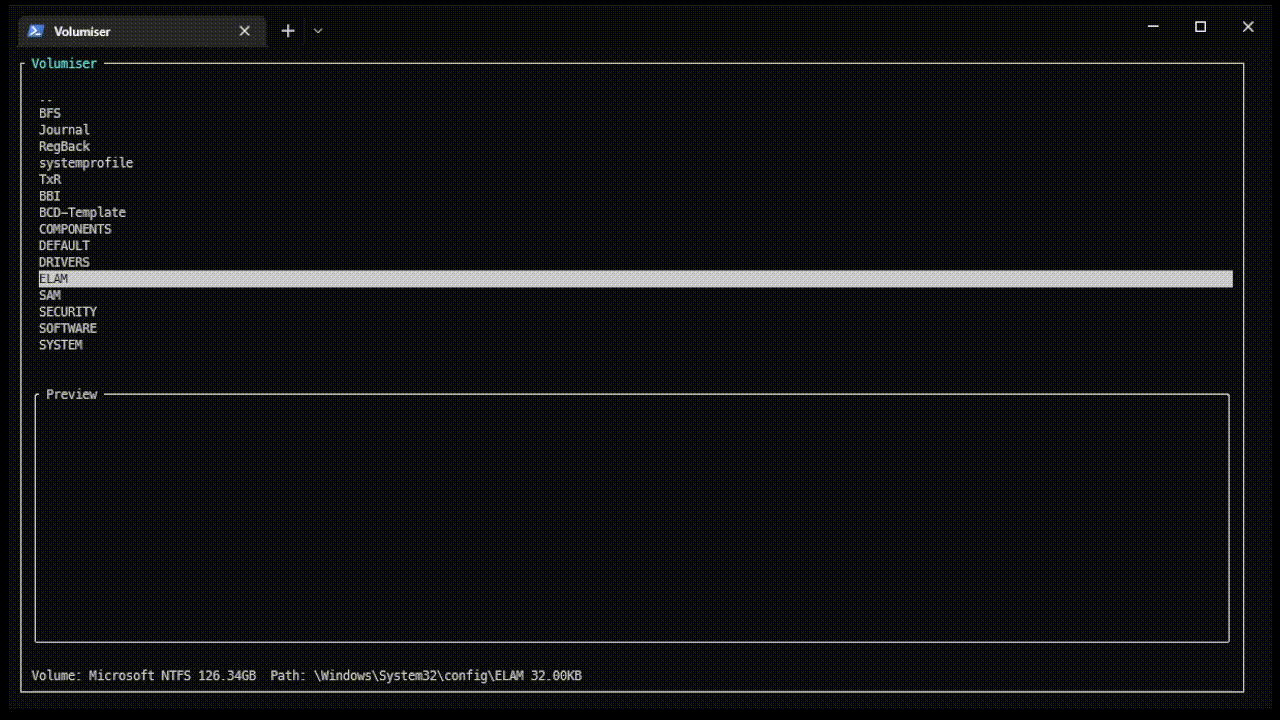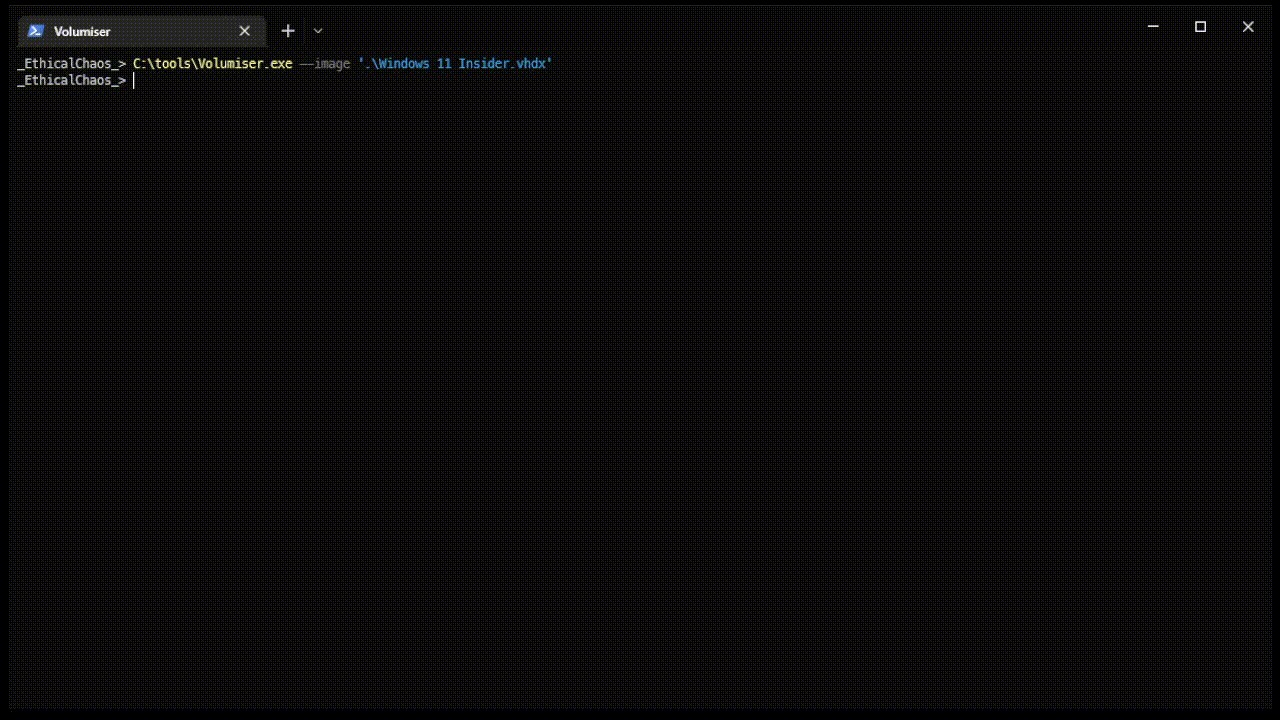 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
 yaxser/cobaltstrike-bof
Raccolta di beacon BOF scritta per imparare Windows e cobaltstrike
 r00t-3xp10it/trojanizer
Trojanizza il tuo payload - automazione WinRAR (SFX) - sotto distribuzioni Linux








