Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Command and Control

Framework C2, redirector, listener e strumenti di infrastruttura di comando.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k8 giorni fa
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7k21 giorni fa
Empire preview#4

Empire

GitHubbc-security/empire
5.2k1 mese fa
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6k18 giorni fa
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5k1 mese fa
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k0 giorni fa
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k2 giorni fa
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2k1 anno fa
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8k16h 57m fa
impacket preview#15

impacket

GitHubfortra/impacket
16.0k2 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
2536 risultati
SSHPry2.0 preview

SSHPry2.0

GitHubnopernik/sshpry2.0

SSHPry v2 - Spia e Controllo del TTY del client connesso via SSH
phishing-toolspost-exploitationcommand-and-control+2
4019 anni fa
MemFiles preview

MemFiles

GitHuboctoberfest7/memfiles

Un toolkit per CobaltStrike che scrive in memoria, invece che su disco, i file prodotti da Beacon.
data-exfiltrationpost-exploitationcommand-and-control+1
4772 anni fa
SockTail preview

SockTail

GitHubyeeb1/socktail

Binario Go leggero che collega un dispositivo a una rete Tailscale ed espone un proxy SOCKS5 locale per un accesso red team effimero. Supporta chiavi…
privilege-escalationlateral-movementnetwork-security+4
5701 anno fa
Nebula preview

Nebula

GitHubgl4ssesbo1/nebula

Nebula è un framework C2 cloud che al momento offre ricognizione, enumerazione, sfruttamento e post-sfruttamento su AWS, ma sta ancora lavorando per…
penetration-testing-frameworksreconnaissanceexploit-frameworks+3
6351 anno fa
Mistica preview

Mistica

GitHubincidedigital/mistica

Un coltellino svizzero open source per la comunicazione arbitraria su protocolli applicativi
data-exfiltrationweb-securitynetwork-security+4
2455 anni fa
CVE-2019-19781 preview

CVE-2019-19781

GitHubprojectzeroindia/cve-2019-19781

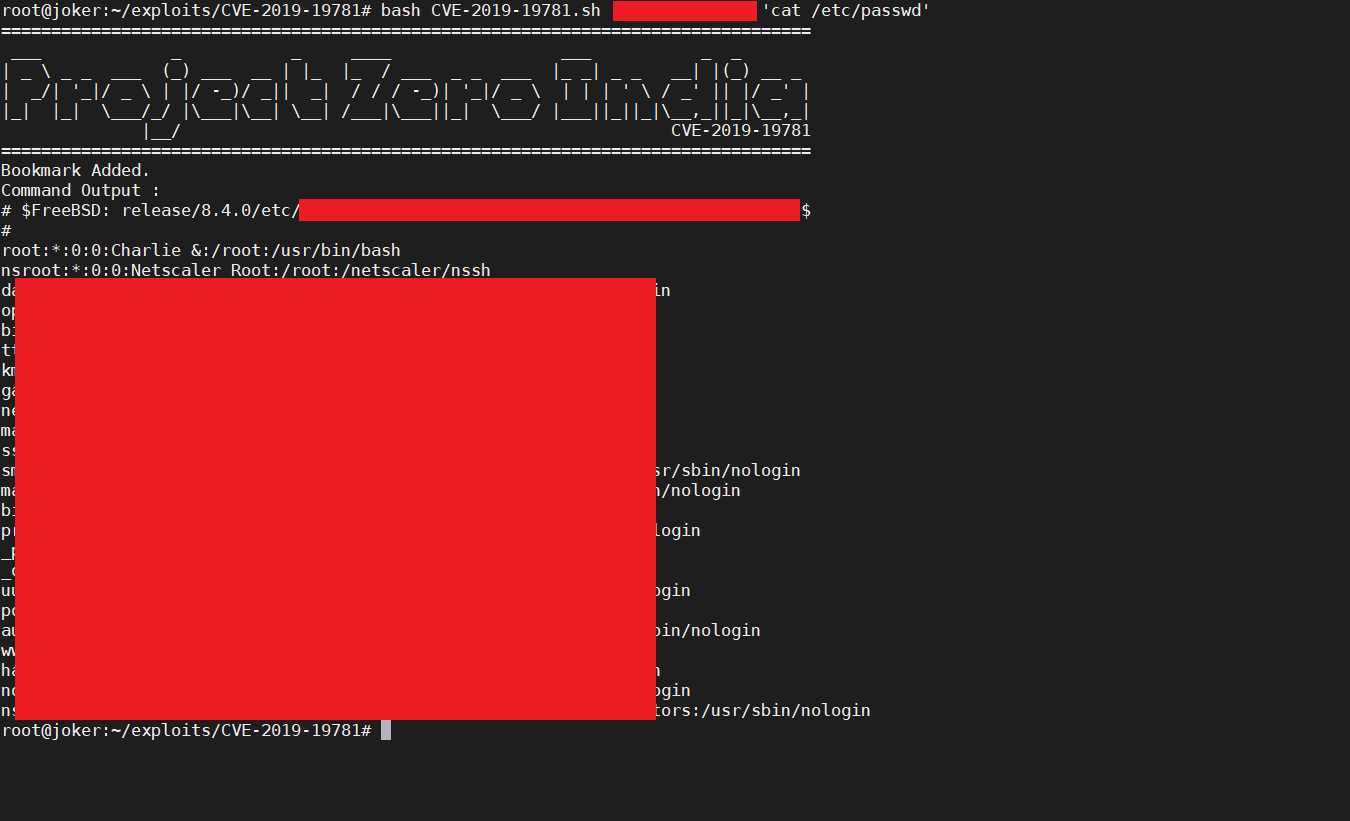
Exploit di esecuzione remota di codice per Citrix Application Delivery Controller e Citrix Gateway [ CVE-2019-19781 ]
vulnerability-analysisexploitationweb-application-exploitation+3
3676 anni fa
Hale preview

Hale

GitHubpjlantz/hale

Monitor di comando e controllo di botnet

osintreconnaissanceinformation-gathering+5
2024 anni fa
CSPlugins preview

CSPlugins

GitHubal1ex/csplugins

Plugin Cobaltstrike

exploitationids-ips-evasionpenetration-testing+4
4145 anni fa
venom preview

venom

GitHubboku7/venom

Venom C2 è un framework Command & Control in Python3 senza dipendenze per la persistenza redteam
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
43611 mesi fa
gdog preview

gdog

GitHubmaldevel/gdog

Un backdoor Windows completo che utilizza Gmail come server C&C
payload-generationshellcodepost-exploitation+2
5079 anni fa
Chisel-Strike preview

Chisel-Strike

GitHubm3rcer/chisel-strike

Un'implementazione aggressor di cobalt strike crittografata con XOR in .NET per utilizzare chisel per un proxy più veloce e capacità SOCKS5 avanzate.
penetration-testing-frameworkspayload-generationcommand-and-control+1
4612 anni fa
shennina preview

shennina

GitHubmazen160/shennina

Automazione dello sfruttamento degli host con l'IA

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+5
5573 anni fa
JSRat-Py preview

JSRat-Py

GitHubhood3drob1n/jsrat-py

Questa è la mia implementazione di JSRat.ps1 in Python, così ora puoi eseguire il server di attacco da qualsiasi sistema operativo invece di essere…
payload-generationexploitationpenetration-testing+3
30110 anni fa
overlord preview

overlord

GitHubqsecure-labs/overlord

CLI basato su Python per il dispiegamento automatizzato di infrastrutture red team su AWS e Digital Ocean, con supporto modulare per C2, server…
penetration-testing-frameworksphishing-toolscloud-security+3
6364 anni fa
GTRS preview

GTRS

GitHubmthbernardes/gtrs

GTRS - Reverse Shell con Google Traduttore
ids-ips-evasiondata-exfiltrationcommand-and-control+2
6242 anni fa
ezsploit preview

ezsploit

GitHubrand0m1ze/ezsploit

Automazione di script bash Linux per metasploit

penetration-testing-frameworksexploit-frameworkspayload-generation+5
26910 anni fa
RedPeanut preview

RedPeanut

GitHubb4rtik/redpeanut

RedPeanut è un piccolo RAT sviluppato in .Net Core 2 e il suo agente in .Net 3.5 / 4.0.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
3306 anni fa
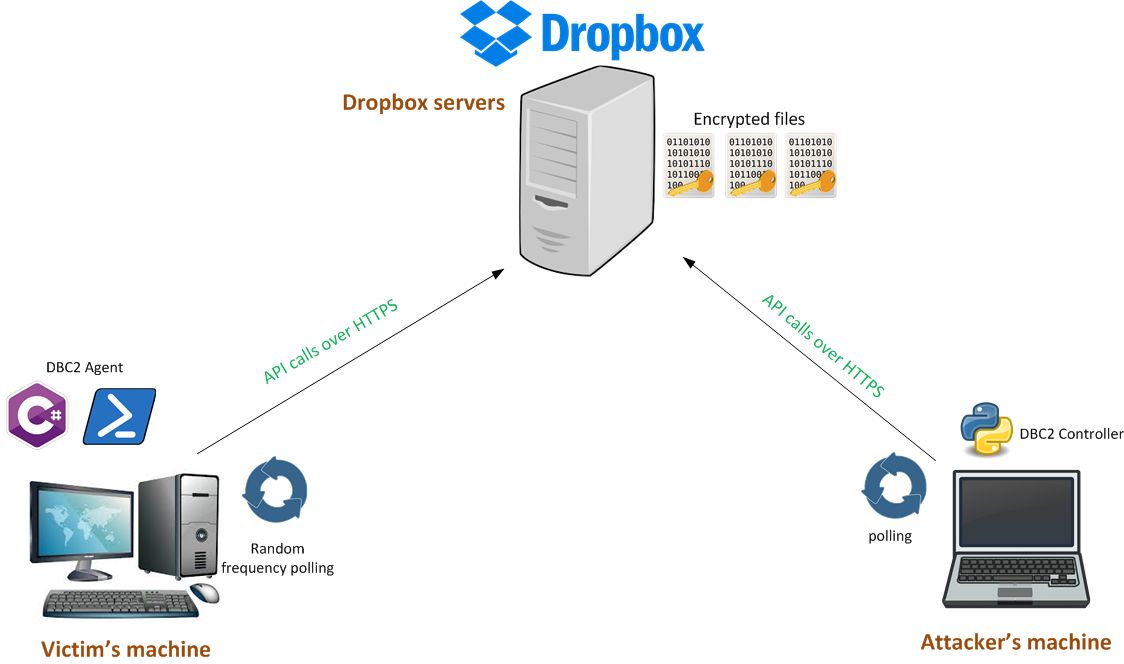
DBC2 preview

DBC2

GitHubarno0x/dbc2

DBC2 (DropboxC2) è uno strumento post-exploitation modulare, composto da un agente in esecuzione sulla macchina della vittima, un controller in…


penetration-testing-frameworkspayload-generationpost-exploitation+2
3269 anni fa
Precedente1…141516…100Successivo
Command and Control — Pagina 15 | Kitploit