
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 28zaaky/khaos-c2
KHAOS è un moderno framework C2 che instrada il traffico degli agenti attraverso servizi cloud già di fiducia per le reti aziendali.
 codextf2/screenshotbof
Una funzionalità alternativa di screenshot per Cobalt Strike che utilizza WinAPI e non esegue un fork & run. Screenshot scaricato in memoria.
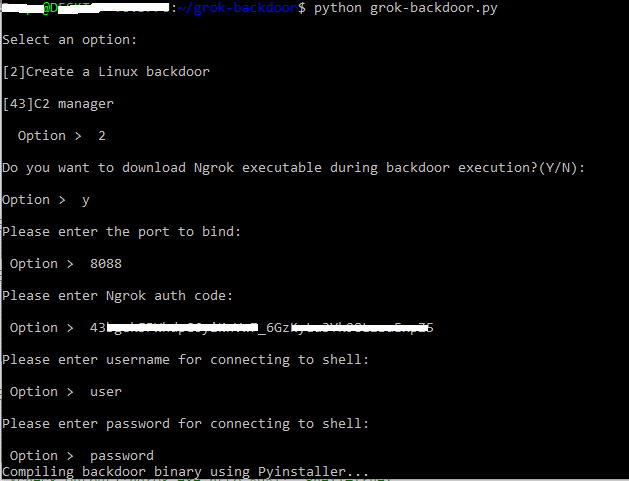 deepzec/grok-backdoor
Semplice backdoor Python con supporto per tunnel Ngrok
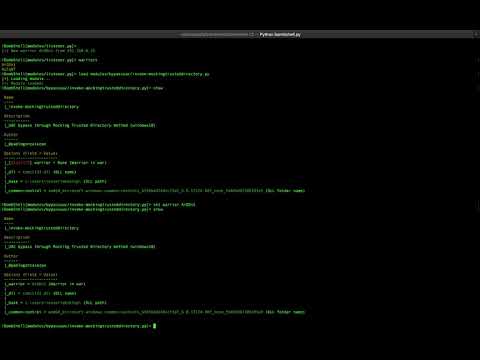 telefonica/ibombshell
Strumento per distribuire un prompt di post-sfruttamento in qualsiasi momento
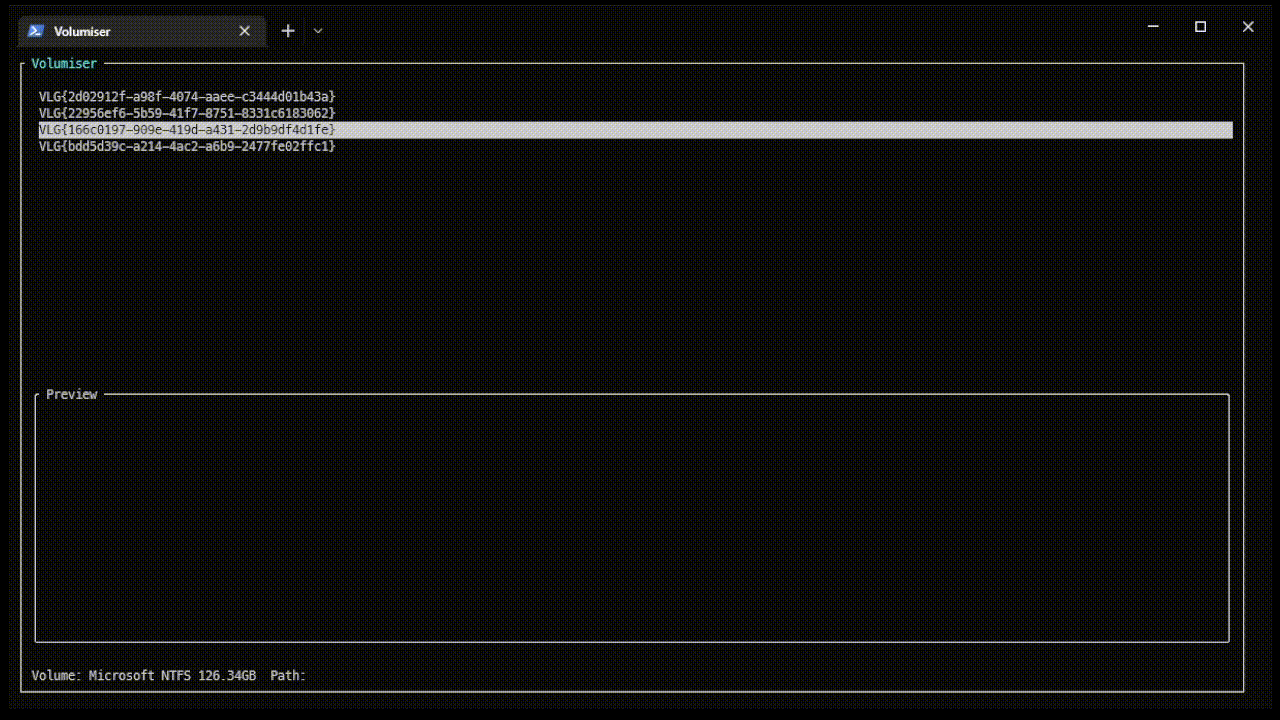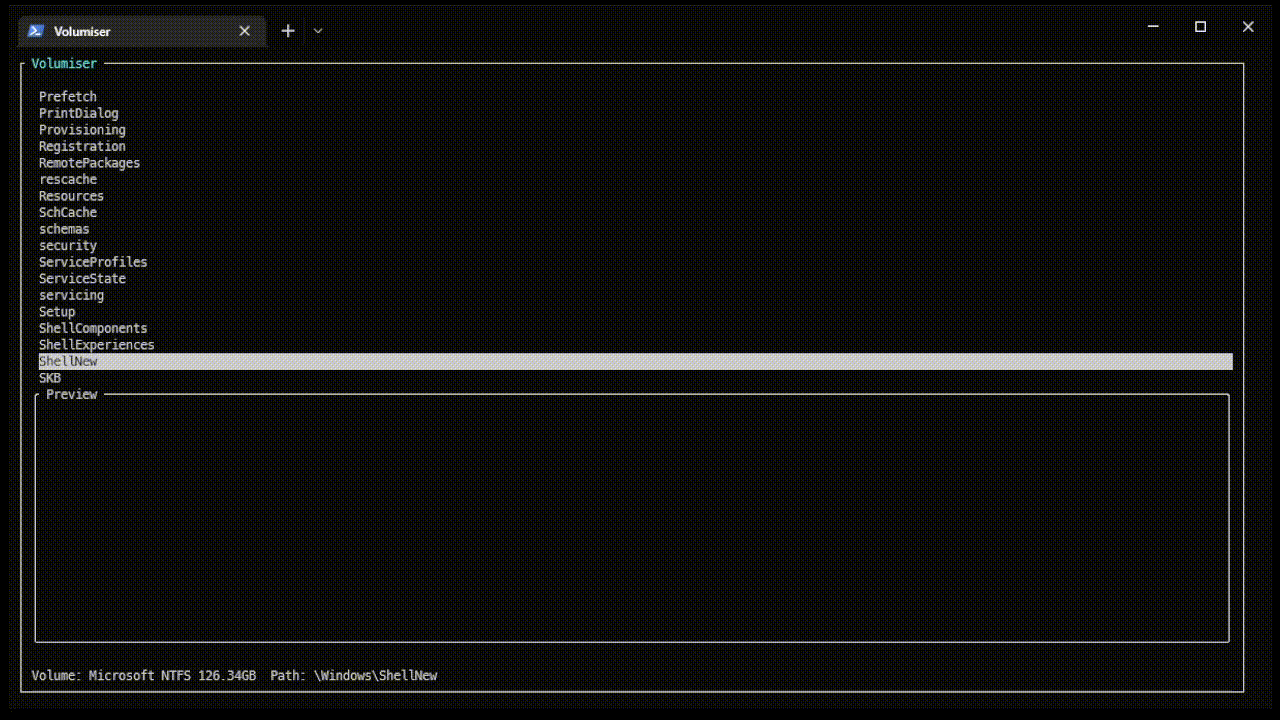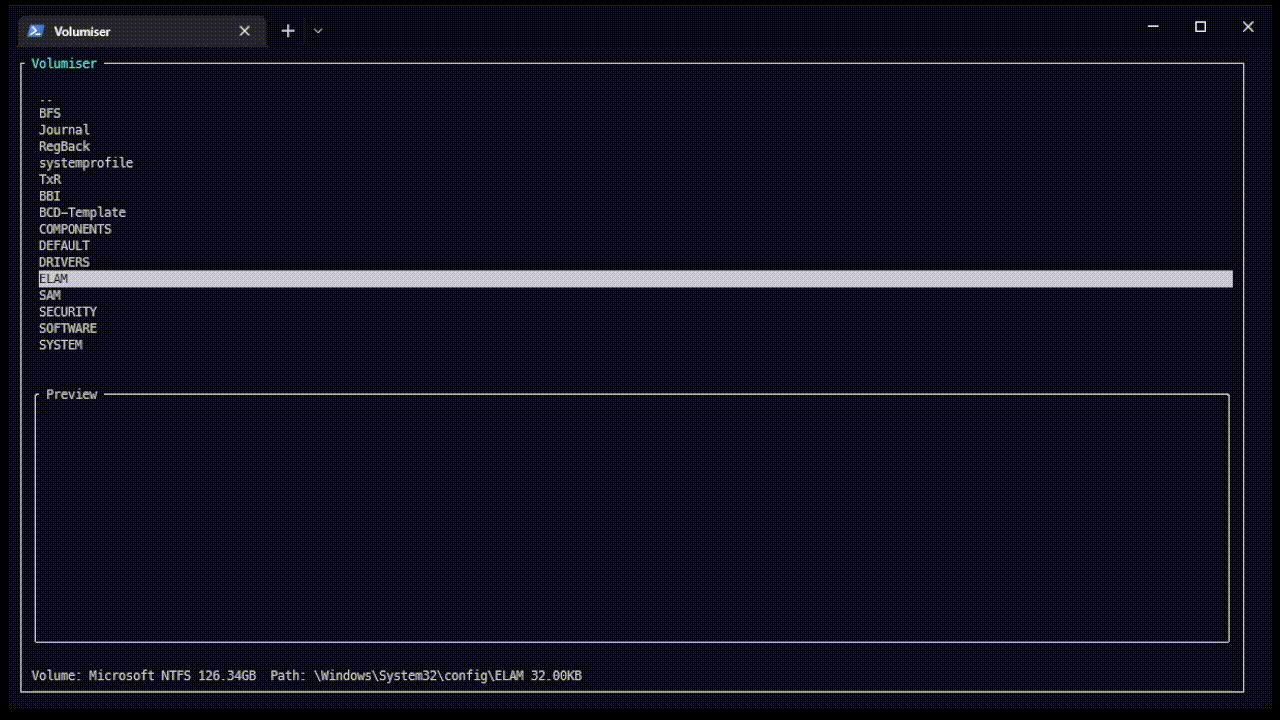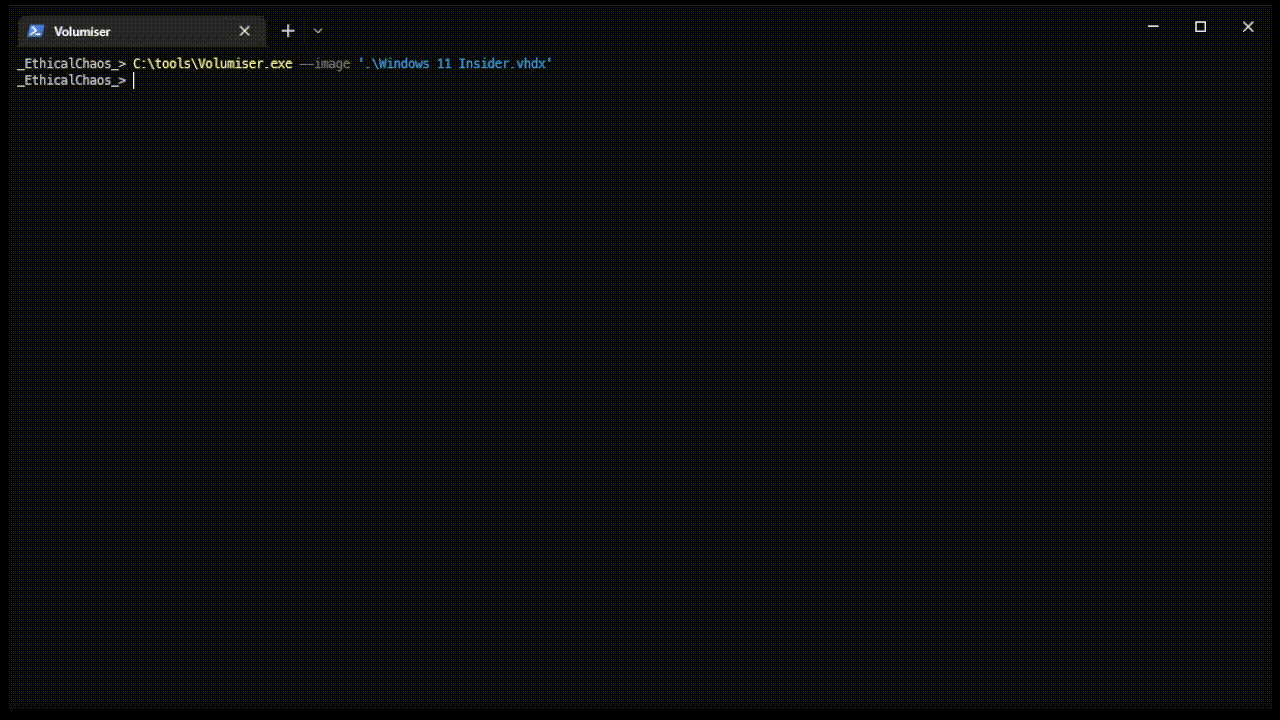 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
 yaxser/cobaltstrike-bof
Raccolta di beacon BOF scritta per imparare Windows e cobaltstrike
 r00t-3xp10it/trojanizer
Trojanizza il tuo payload - automazione WinRAR (SFX) - sotto distribuzioni Linux
 joelgmsec/http-shell
Reverse shell HTTP multipiattaforma che fornisce un'interfaccia simile a una shell su HTTP, con upload/download di file, cronologia dei comandi,…
 its-arun/cve-2022-39197
Exploit proof-of-concept per CVE-2022-39197, che consente l'esecuzione remota di codice su CobaltStrike <= 4.7.1 tramite payload SVG dannoso servito…
 oldkingcone/slopshell
l'unico webshell PHP di cui hai bisogno.

 matheuzsecurity/ringreaper
Agente Linux post-exploitation che utilizza io_uring per aggirare furtivamente il rilevamento EDR evitando le syscall tradizionali.
 them4hd1/vayne-rat
Un Rat C# .NET avanzato, è stabile e contiene molte funzionalità.
 umutcamliyurt/pingrat
Strumento di comando e controllo basato su ICMP che instrada il traffico C2 attraverso firewall utilizzando payload ping, non rilevabile dalla…
 idov31/venom
Venom è una libreria pensata per eseguire comunicazioni evasive utilizzando socket di browser rubati
 hoodoer/js-tap
Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Connessioni SSL/TLS
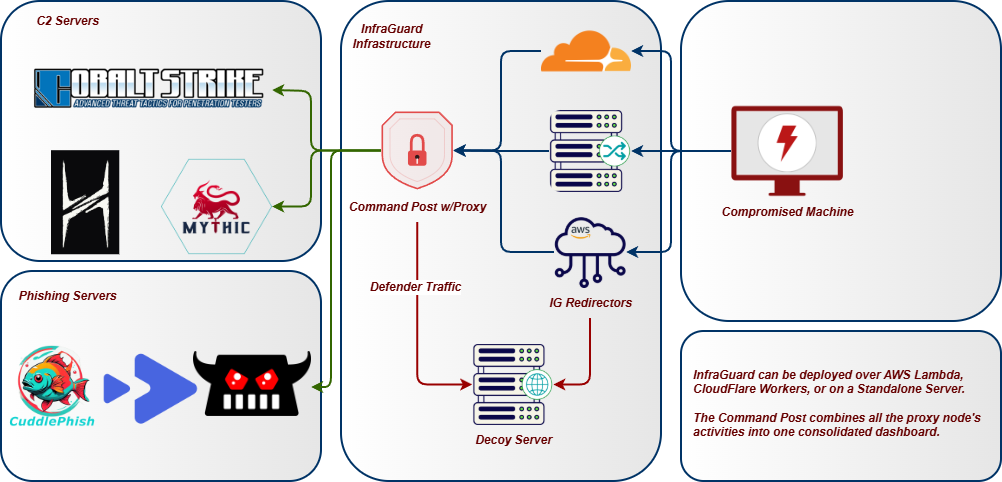 whispergate/infraguard
InfraGuard è un proxy e gestore di reindirizzamento Command & Control che protegge la tua infrastruttura Red Team dall'attribuzione delle minacce.








