
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 0p4n1k/noctyra
Framework di trasformazione e deoffuscamento del codice Python basato su AST
 adamsjack711-ux/pkgxray
Sicurezza pre-installazione per agenti AI, pacchetti npm e server MCP. Analisi statica locale zero-dipendenze; le scansioni normali non eseguono mai…
 murphysecurity/libwebp-checker
Uno strumento per trovare libwebp vulnerabile (CVE-2023-4863)
 k8gege/cve-2019-11043
Modulo exploit proof-of-concept per CVE-2019-11043 (esecuzione remota di codice PHP-FPM) con funzionalità di scansione batch per configurazioni Nginx…
 afine-com/glassworm-hunter
Rileva i payload dell'attacco alla supply chain GlassWorm scansionando estensioni VS Code, pacchetti npm/PyPI e repository git per payload Unicode…
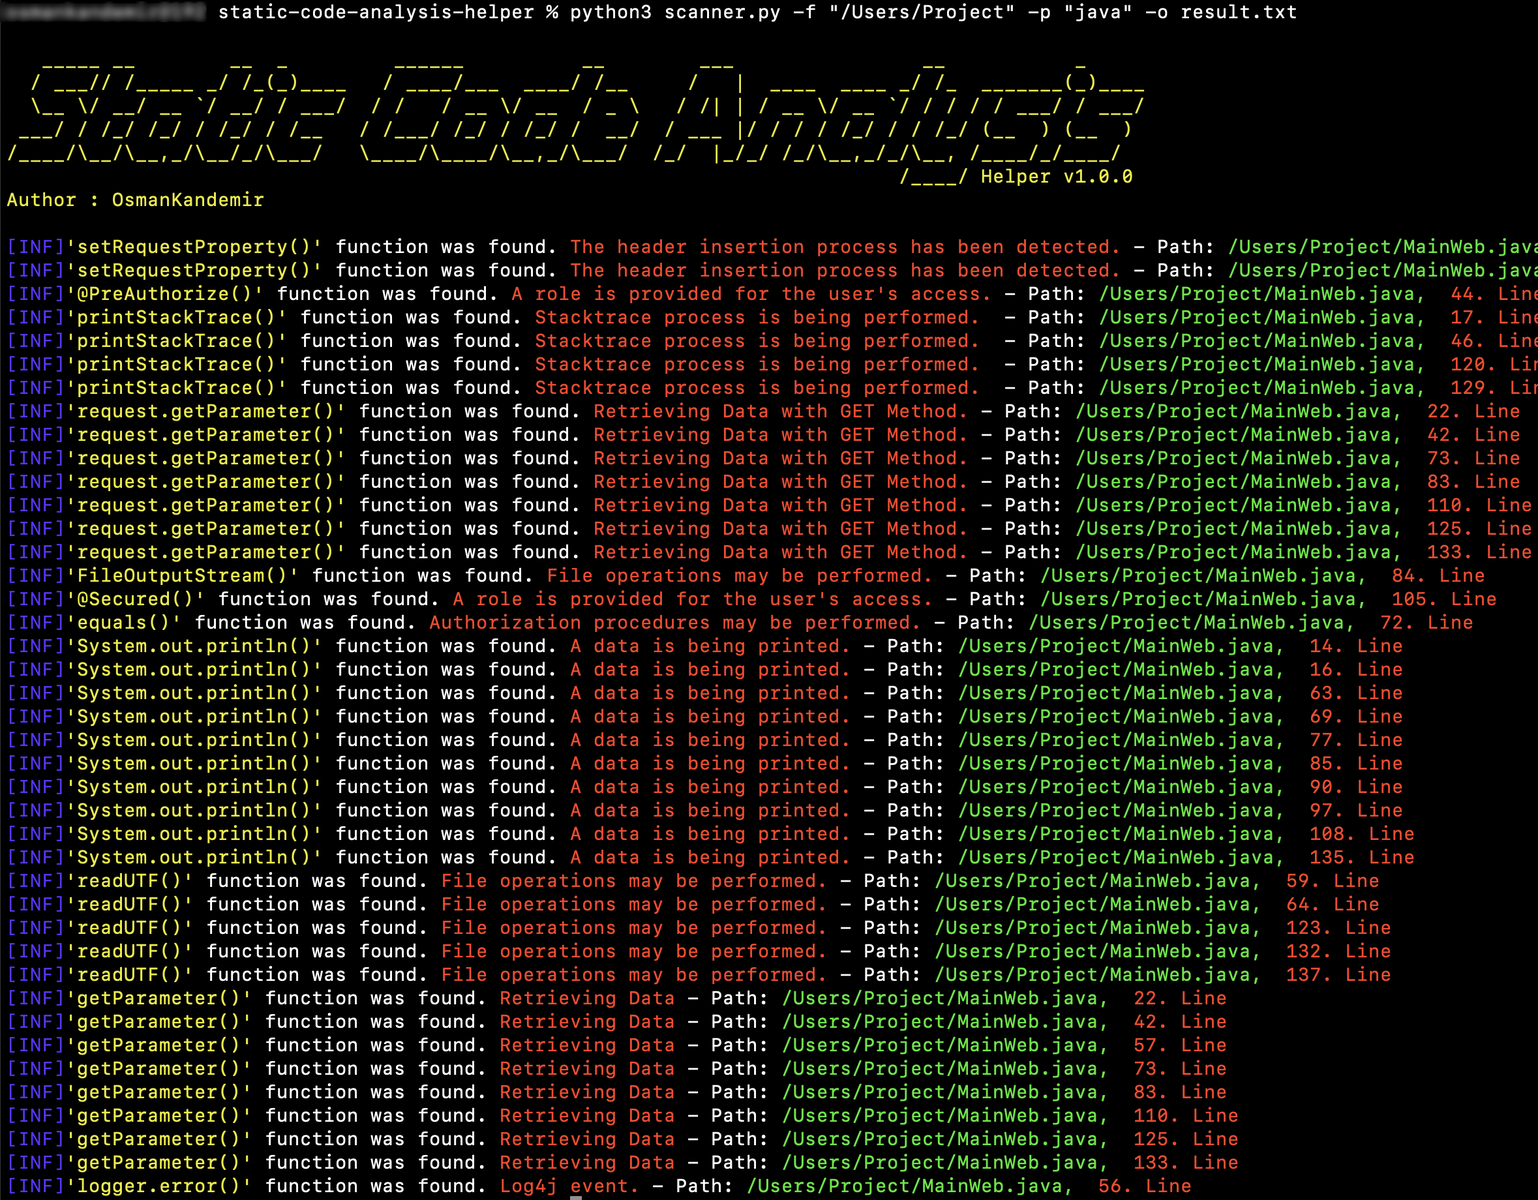 osmankandemir/static-code-analysis-helper
Analizza il codice sorgente dei progetti in 16 linguaggi di programmazione per segnalare funzioni pericolose associate a SQLi, XSS, SSRF, iniezione…
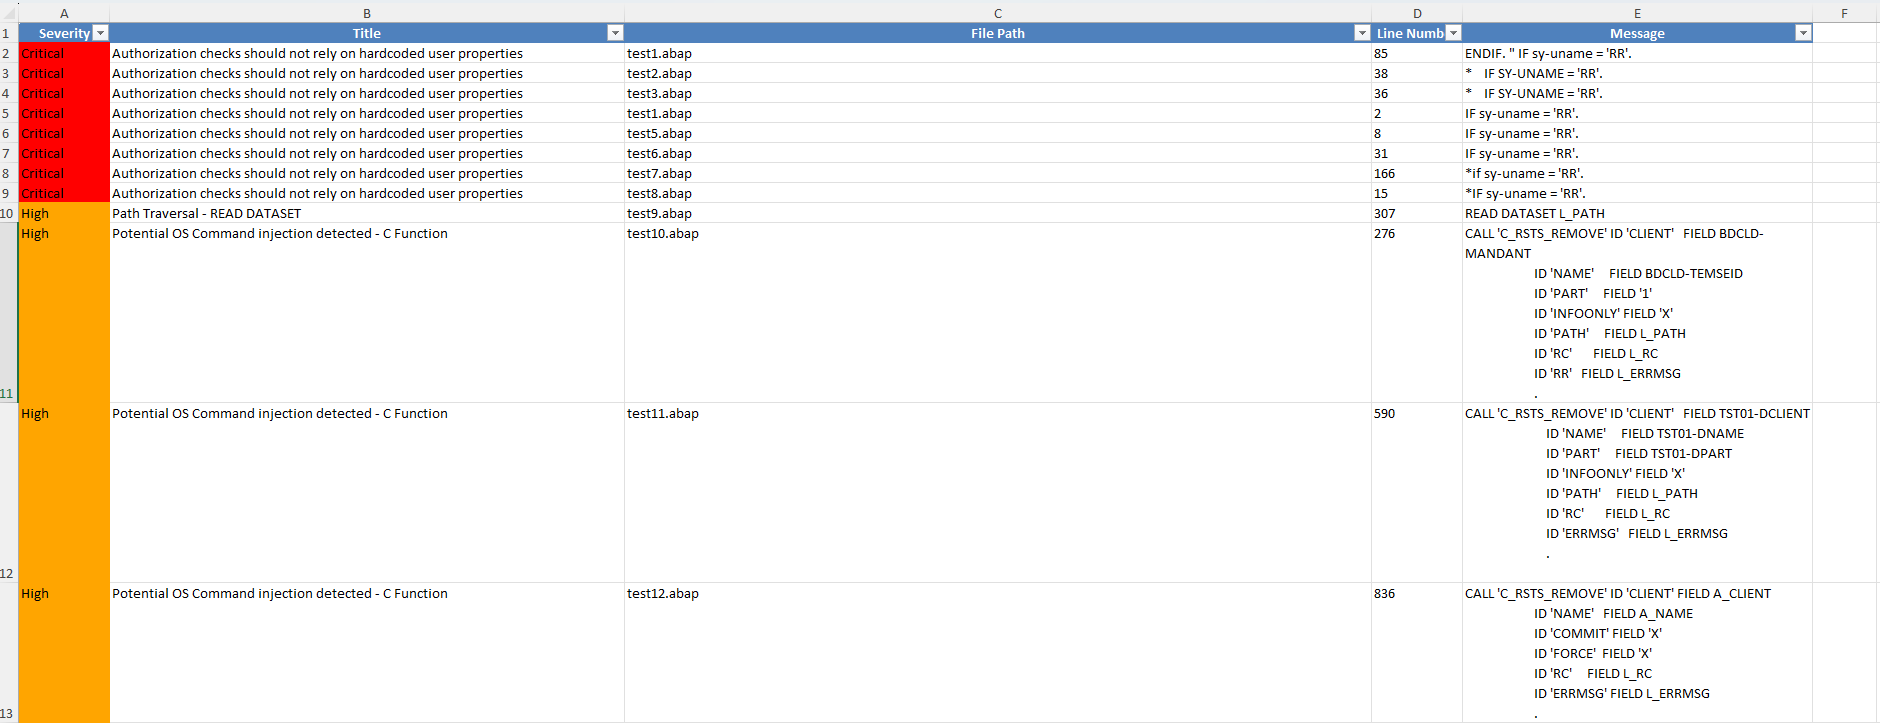 owasp/abap-code-scanner
Analizzatore di codice ABAP
 nccgroup/firstexecution
Raccolta di diversi modi per eseguire codice al di fuori dei punti di ingresso previsti
 nccgroup/call_map
Lo sviluppo attuale di Call Map avviene su https://github.com/ajylee/call_map. Call Map è uno strumento per navigare i grafi delle chiamate in Python.
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
 simplylu/cve-2021-42694
Genera file dannosi utilizzando l'attacco omoglifico recentemente pubblicato (CVE-2021-42694)
 dnszlsk/muad-dib
Rilevamento in tempo reale delle minacce alla catena di fornitura npm/PyPI. Analisi comportamentale della catena, scansione AST, feed IOC e motore di…
 bio/vue-template-compiler-patched
Compilatore di template Vue 2.7.16 con patch per CVE‑2024‑6783 e CVE-2024-9506
 sachinart/cve-2025-32432
Questo repository contiene uno script exploit proof-of-concept per CVE-2025-32432, una vulnerabilità di Remote Code Execution (RCE)…
 landonf/testability-cve-2014-1266
Dimostrando che SSLVerifySignedServerKeyExchange() è banalmente testabile.
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 otsmane-ahmed/ci-supplychain-guard
Strumento di analisi statica che rileva dipendenze dannose nelle pipeline CI/CD utilizzando il pattern matching e l'analisi AST, con un sistema di…
 al1ex/blockchainsec
Sicurezza della Blockchain








