

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
abap-code-scanner — Analizzatore di codice ABAP | Kitploit
Strumenti/GitHubGitHub/owasp/abap-code-scanner
Scanner di VulnerabilitàAnalisi Statica del Codice (SAST)Analisi del CodiceDevSecOpsConfigurazione Errata
GitHubowasp/abap-code-scanner

abap-code-scanner

Analizzatore di codice ABAP

Vedi Repository
105451 mese faNon ancora revisionato
Sito web
Condividi
OWASP ABAP Code Scanner

OWASP ABAP Code Scanner

Static Application Security Testing (SAST) per SAP ABAP. Una CLI gratuita e open-source per individuare vulnerabilità di sicurezza nel codice ABAP personalizzato - offline e in CI.

OWASP Incubator License: MIT Python 3.9+ Stars Issues


Edizioni

EdizioneCos'èDove
CLI open-source (gratuita, MIT)Analizza il codice sorgente ABAP esportato localmente o in CIQuesto repo (di seguito)
Cloud (SAP BTP)SaaS commerciale che legge ABAP tramite destinazioni BTPEdizione Cloud / BTP
Web (Management Console)SAST web commerciale che si connette a SAP tramite JCo / RFCEdizione Web

Le edizioni commerciali sono di RedRays; questo progetto OWASP (la CLI open-source) è gratuito e open source.

Perché

SAP si basa su codice ABAP personalizzato - spesso milioni di righe, scritte nell'arco di decenni, che alimentano payroll, finanza e logistica. Quel codice è raramente sottoposto a revisione di sicurezza ed è una fonte frequente di bug di injection, path-traversal e secret hard-coded, mentre gli strumenti SAP standard sono pesanti e legati al sistema.

Questa CLI analizza staticamente il codice sorgente ABAP esportato offline - nessuna connessione a SAP, nessun agente, nessuna telemetria - e produce un report XLSX su cui puoi agire. Inseriscila in CI per bloccare le pull request.

Avvio rapido

Richiede Python 3.9+ e pip.

git clone https://github.com/OWASP/abap-code-scanner.git
cd abap-code-scanner
pip install -r requirements.txt

python main.py path/to/abap/source

Al termine della scansione troverai abap_security_scan_report.xlsx nella cartella del progetto:
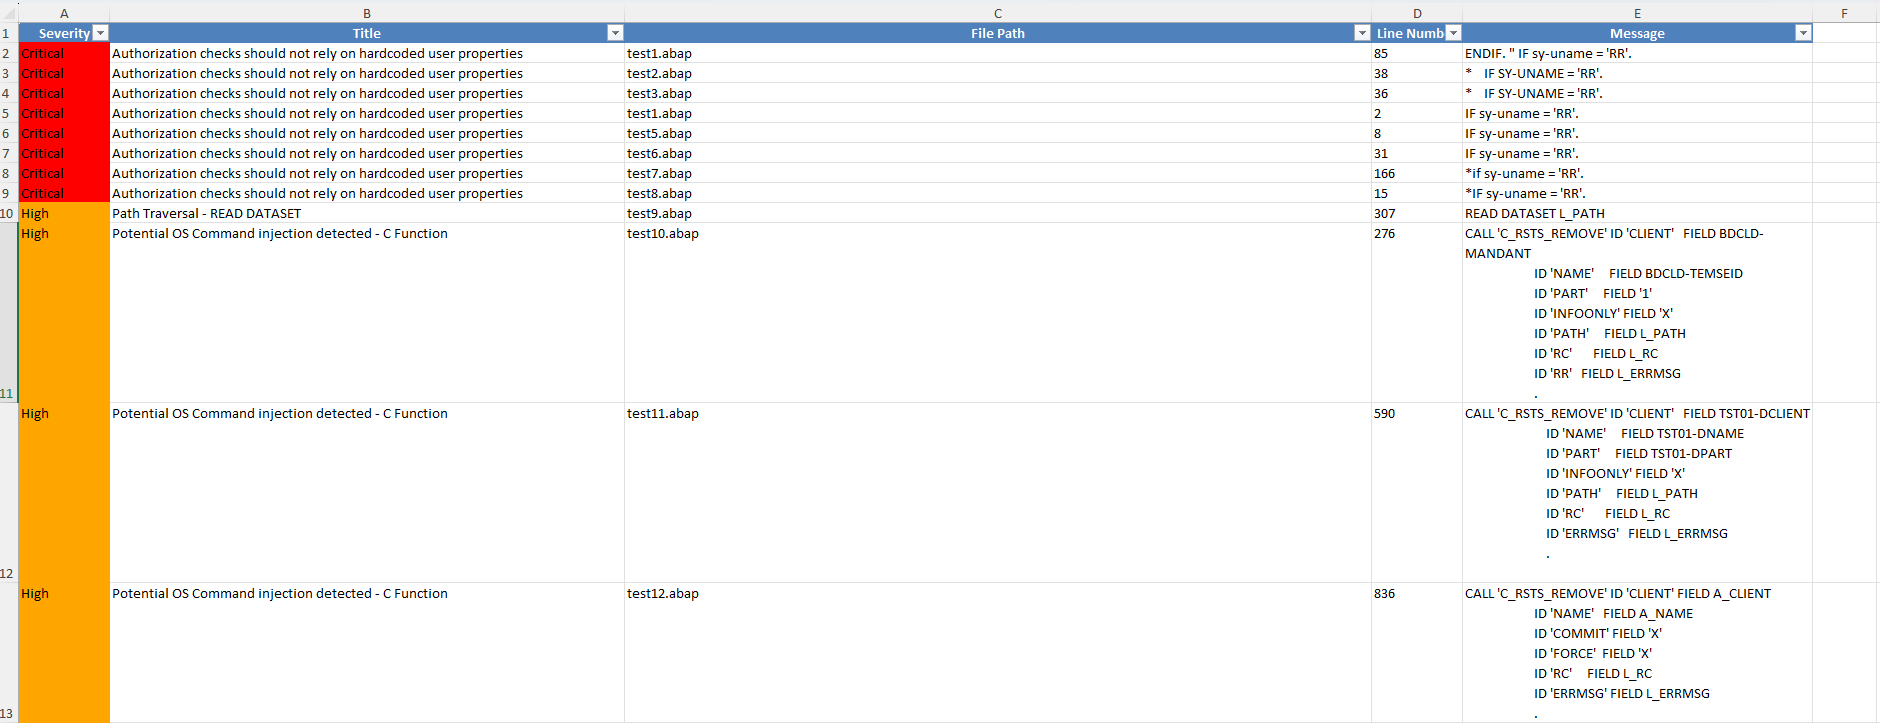
Example XLSX report

Opzioni CLI

OpzioneDescrizionePredefinito
pathDirectory del codice sorgente ABAP da analizzare(obbligatorio)
-c, --configPercorso del file di configurazione YAMLconfig.yml

Configurazione

Lo scanner legge un file YAML (predefinito config.yml, sovrascrivibile con -c). Scegli i controlli da eseguire, le estensioni di file da includere e i pattern da escludere:

checks:
  - CheckCrossSiteScripting
  - CheckSQLInjection
  - CheckDirectoryTraversal

file_extensions:
  - .abap
  - .txt

exclude_patterns:
  - "**/test/**"

Scrivere un controllo personalizzato

  1. Crea un nuovo file Python nella directory checks/.
  2. Definisci una classe che erediti dalla classe base dei controlli.
  3. Implementa i metodi richiesti, incluso il metodo principale run.
  4. Aggiungi il nome della classe alla lista checks: nel tuo file di configurazione.

Eseguire i test

# Unix-like
./run_tests.sh

# Windows
run_tests.bat

Roadmap

  • Analisi data-flow / taint (dalle sorgenti ai sink) per ridurre i falsi positivi
  • Output SARIF per il code scanning di GitHub
  • Output JSON
  • Più controlli mappati sull'OWASP Top 10 e sulle linee guida SAP di secure coding

Contribuire

Le pull request sono benvenute: nuovi controlli, casi di test, correzioni di bug e documentazione sono tutti utili. Vedi CONTRIBUTING.md e segui il Codice di Condotta OWASP.

Sicurezza

Hai trovato una vulnerabilità nello scanner stesso? Segui il processo di responsible disclosure in SECURITY.md - non aprire una issue pubblica per le segnalazioni di sicurezza.

Licenza

MIT. Originariamente contribuito e mantenuto da RedRays. Le edizioni Cloud (SAP BTP) e Web (Management Console) sono prodotti commerciali; questo progetto OWASP (la CLI open-source) è gratuito e open source.



Un progetto OWASP Incubator.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




