
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 sne-m23-sn/vulnerable-docker-engine
Questo exploit offre un'analisi approfondita della vulnerabilità di sicurezza CVE-2021-41091 e fornisce una guida passo-passo su come utilizzare lo…
 ahndrewalters/projectsecurity-homelab
Laboratorio pratico che simula la vulnerabilità Log4Shell (CVE-2021-44228). Distribuisci container Docker per creare un bersaglio vulnerabile e una…
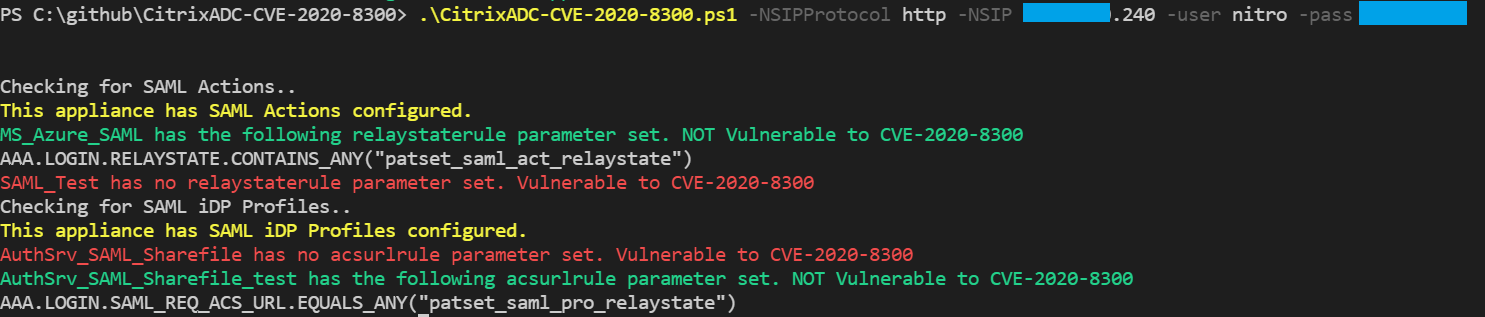 stuartcarroll/citrixadc-cve-2020-8300
Rileva l'azione SAML di Citrix ADC o la configurazione del profilo SAML iDP vulnerabile a CVE-2020-8300 utilizzando l'API Citrix ADC NITRO
 completetech-security/copyescape-check
Verificatore offline delle prove di CopyEscape per Docker relativo a CVE-2026-17106. Prove sulla versione di Docker e sulla configurazione di build.…
 craig-m-unsw/omigod-lab
Un laboratorio di test con Vagrant VM per studiare la CVE-2021-38647 nell'agente Open Management Infrastructure (anche noto come "omigod").

 divyanshukumar0014/shipproof
Gestione automatizzata dei cambiamenti SOC 2 per GitLab CI.
 completetech-security/docker-hub-ghostpat-check
Verificatore offline di prove PAT di Docker Hub per CVE-2026-105445. Solo prove fornite; nessuna raccolta di token, login o richieste API. Report…
 benzamir/cve-2026-7791
Escalation dei privilegi locali in Amazon WorkSpaces tramite TOCTOU e scrittura arbitraria di file
 taroballzchen/cve-2023-28432-metasploit-scanner
Scanner per la vulnerabilità di divulgazione di informazioni di MinIO di metasploit
 rajsidwadkar/uap-protocol
Un protocollo wire unificato e security-first per l'accesso agli strumenti e il coordinamento degli agenti. UAP elimina le vulnerabilità…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
soluzione docker compose per eseguire un ambiente vaccinale per la vulnerabilità log4j2 CVE-2021-44228
 theleopard65/cve-2021-3156-baron-samedit
Un semplice lab Docker e setup Exploit per CVE-2021-3156 - "Baron Samedit".
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Questo è un semplice PoC che ti permette di evidenziare la gravità del bug Telnet attualmente in corso e attivamente sfruttato. Perché le persone…
 andypitcher/check_struts
Analizzatore di versioni Apache Struts (Ansible) basato su CVE-2017-5638
 yamory/cve-2021-32804
Ambiente di riproduzione basato su Docker per CVE-2021-32804, una vulnerabilità di path traversal in node-tar che colpisce npm, con script di…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner di sicurezza statico locale per app Next.js, Supabase e Stripe: 24 controlli basati su AST per chiavi esposte, RLS e grant mancanti, webhook…
 joebeeton/cve-2024-4701-poc
POC per CVE-2024-4701








