
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
 halencarjunior/sss3
Scanner di sicurezza automatizzato per bucket S3 che testa liste di domini alla ricerca di bucket accessibili pubblicamente con permessi di…
 lucab85/log4j-cve-2021-44228
# Playbook Ansible che automatizza lo script di rilevamento Log4j di Red Hat per scansionare gli host Linux per la vulnerabilità CVE-2021-44228…
 makerchecker/makerchecker
Gateway di sicurezza open-source e scanner statico per agenti AI. Applica il controllo degli accessi basato sui ruoli (RBAC), approvazioni con…
 manishrawat21/cisa-kev-threat-intel-orchestrator
Pipeline Zero-touch che trasforma le nuove CVE weaponizzate dal catalogo CISA Known Exploited Vulnerabilities (KEV) in regole di rilevamento Sigma…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 nccgroup/cowcloud
Soluzione serverless AWS per la distribuzione di carichi di lavoro di ricognizione e scansione delle vulnerabilità. Invia le attività tramite…
 rohansx/wardn
isolamento delle credenziali per agenti AI. Gli agenti non vedono mai le vere chiavi API - garanzia strutturale, non politica.
 giordanosconti/icloudkitextractor
Toolkit forense sperimentale .NET/WPF per l'autenticazione iCloud, il download dei backup CloudKit/MMCS e il recupero Octagon/PCS (ADP, Recovery Key,…
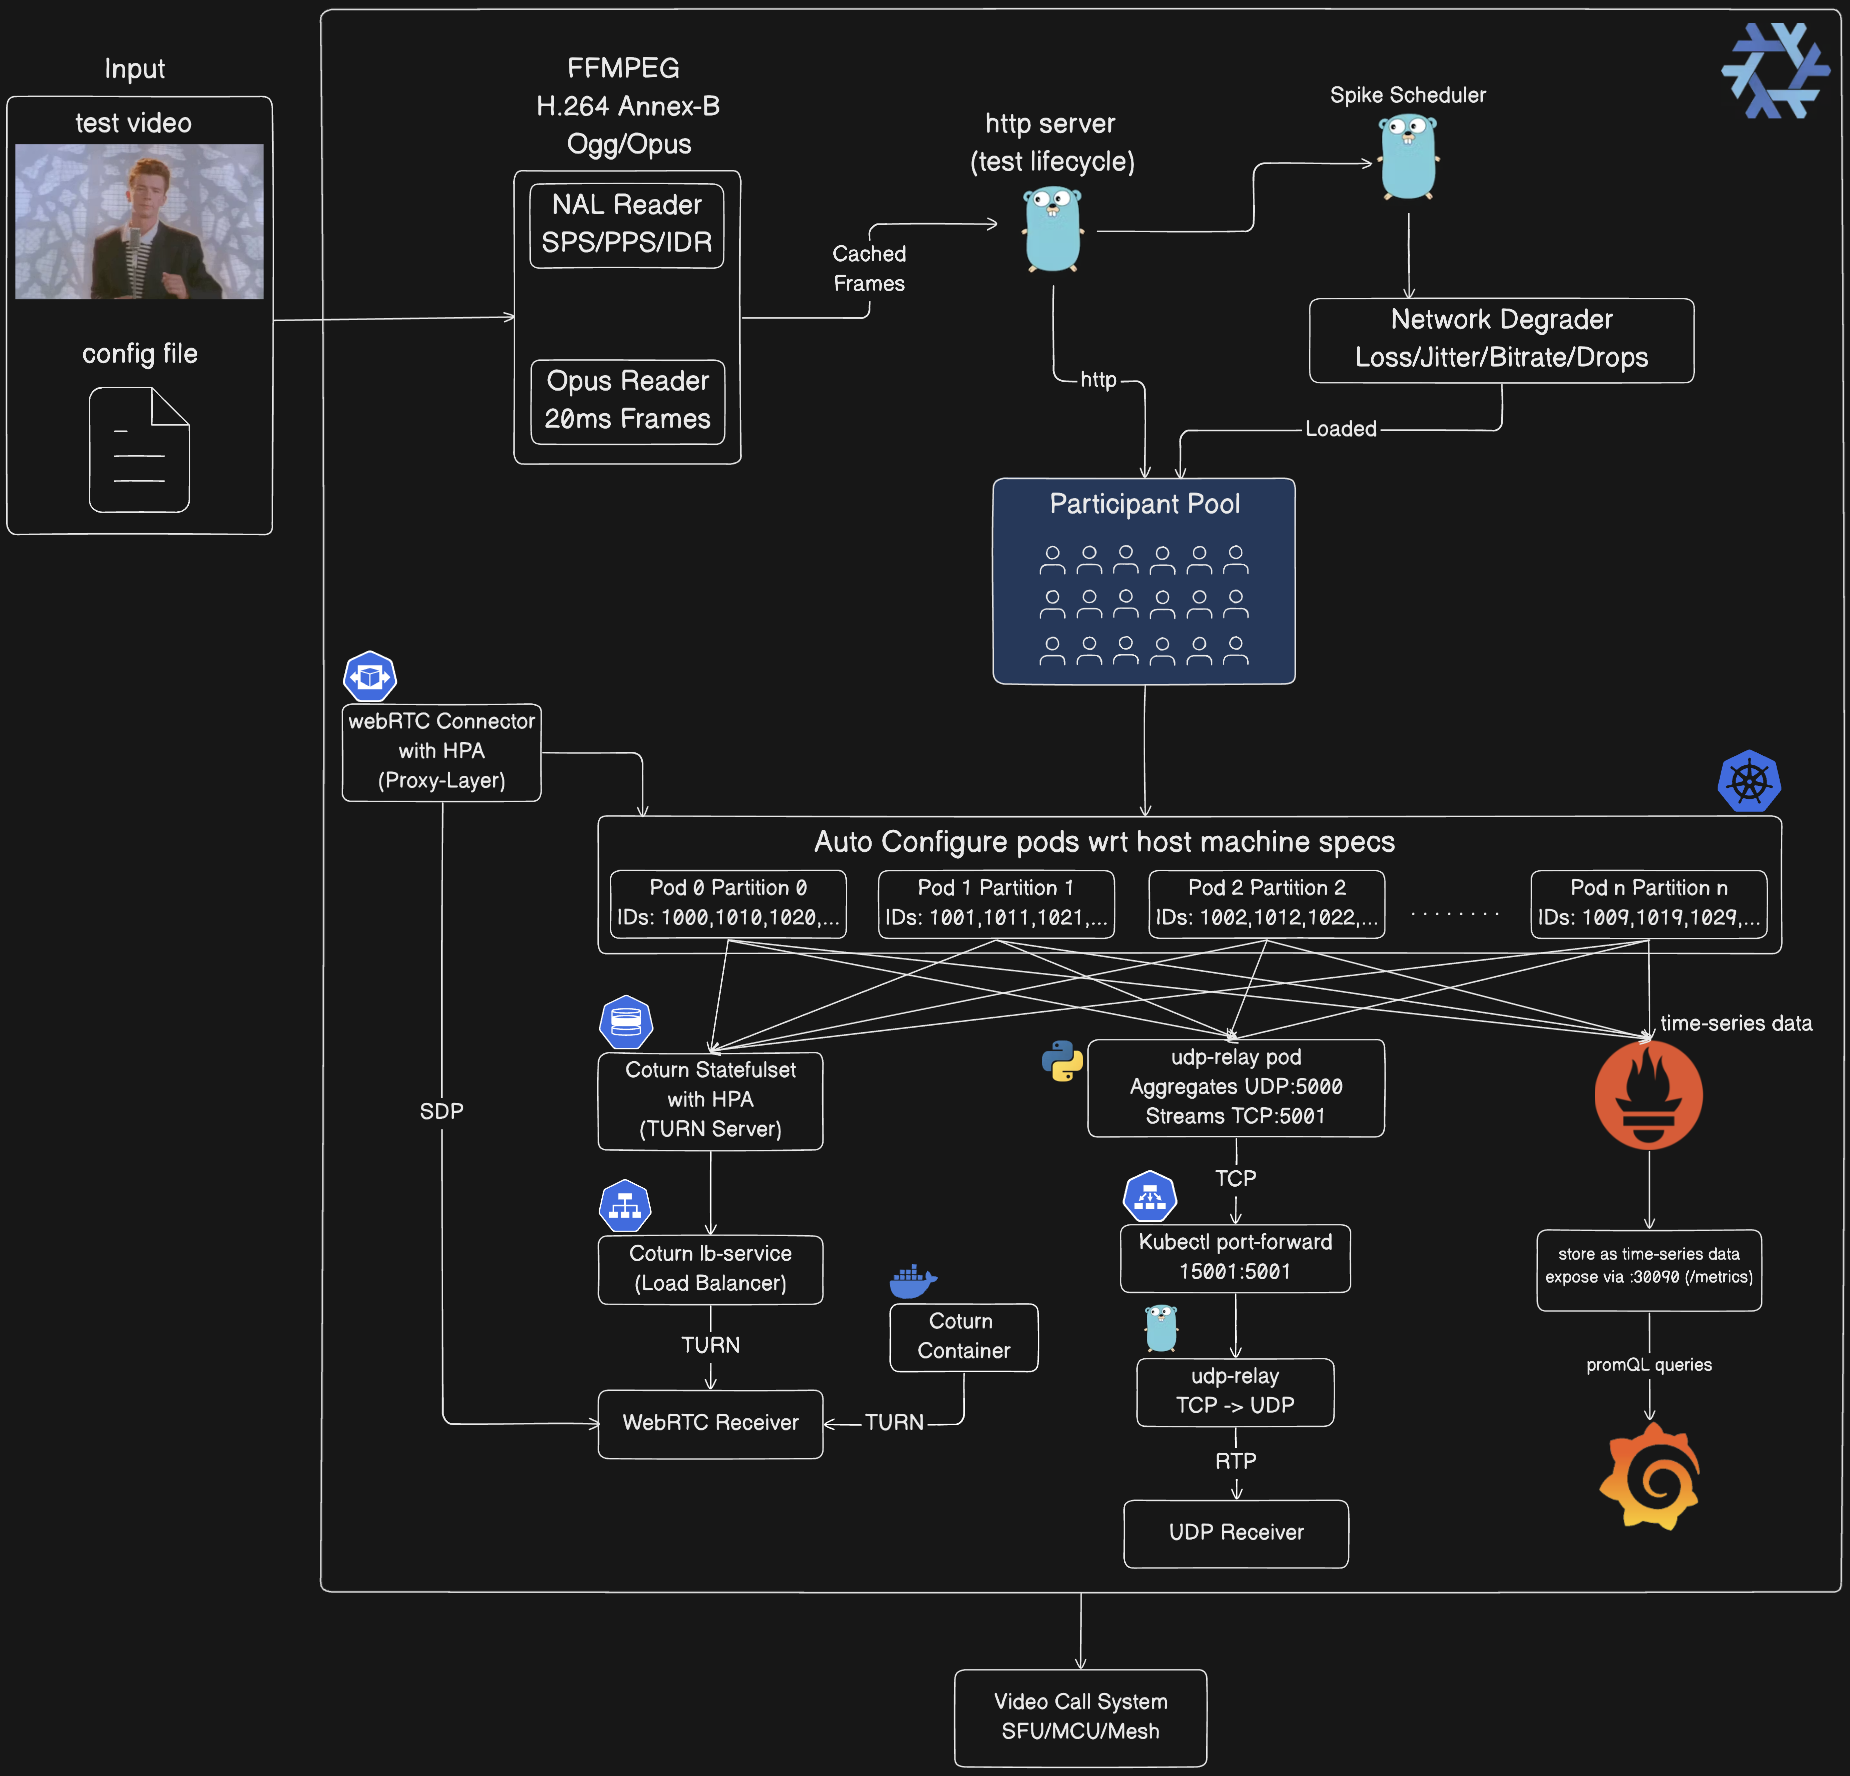 mdsadiqmd/av-chaos-monkey
Chaos Monkey ma per i test audio video (webRTC e UDP)
 wenekar/procinfo
Ottieni informazioni sui processi direttamente da bash, dipendenze minime.
 aaravmaloo/apm
Un gestore di password locale per tutti
 wearecloudar/s3-account-search
Ricerca Account S3
 sandboxec/sandboxec
Un sandbox per comandi leggero per Linux, sicuro per impostazione predefinita, costruito su Landlock.
 al0ne/cloud-audit
Strumento automatizzato di audit della sicurezza cloud che rileva l'uso improprio delle credenziali AK/SK mediante audit periodico dei log delle…
 6mile/gimmepatz
Strumento di ricognizione per Personal Access Token (PAT) per cacciatori di bug bounty, penetration tester e red team
 raesene/cve-2022-23648-poc
POC per CVE-2022-23648
 aquasecurity/trivy-plugin-aqua
Plugin per l'integrazione di Trivy con la piattaforma Aqua Security per la scansione di IaC, pipeline e dipendenze alla ricerca di vulnerabilità e…
 owasp/vulnerable-container-hub
VULCONHUB fornisce accesso ai file per costruire la propria immagine container vulnerabile pratica per imparare e fare pratica con la sicurezza.








