
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 treebuilder/aad-sso-enum-brute-spray
POC della recente vulnerabilità di brute-forcing delle password di Azure Active Directory di SecureWorks
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratori pratici, appunti e report per i moduli CEH v13 — che coprono web hacking, penetration testing di rete, analisi malware, ingegneria sociale…
 rolix44/kubestroyer
Strumento di sfruttamento per Kubernetes basato su Go che scansiona le porte esposte e sfrutta le configurazioni errate del cluster, inclusi RCE…
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
 initstring/lxd_root
Escalation dei privilegi Linux tramite LXD
 xddxdd/nixos-config
Configurazione NixOS di Lan Tian
 cybersecsi/dockerized-android
Un framework basato su contenitori per abilitare l'integrazione di componenti mobili nelle piattaforme di formazione sulla sicurezza.
 9rnt/poro
Analizza gli asset pubblicamente accessibili nel tuo ambiente cloud AWS
 dazzyddos/hsc24redteaminfra
Slide e codici utilizzati per il workshop Red Team Infrastructure Automation
 yuyudhn/azsubenum
Strumento di enumerazione dei sottodomini basato su DNS per i servizi Azure, che analizza App Services, Account di archiviazione, Database, Key Vault…
 blacklanternsecurity/offensive-azure
Raccolta di strumenti offensivi mirati a Microsoft Azure.
 mitre/brawl-public-game-001
Dati da un esercizio di emulazione avversaria automatizzata BRAWL
 professionallyevil/harpoon
Una raccolta di script, consigli e trucchi per hackerare cluster e contenitori k8s.
 chaostoolkit/chaostoolkit-kubernetes
Estensione del driver Kubernetes delle API di probes e actions del Chaos Toolkit
 cybermaggedon/cyberprobe
Catturare, analizzare e rispondere agli attacchi informatici
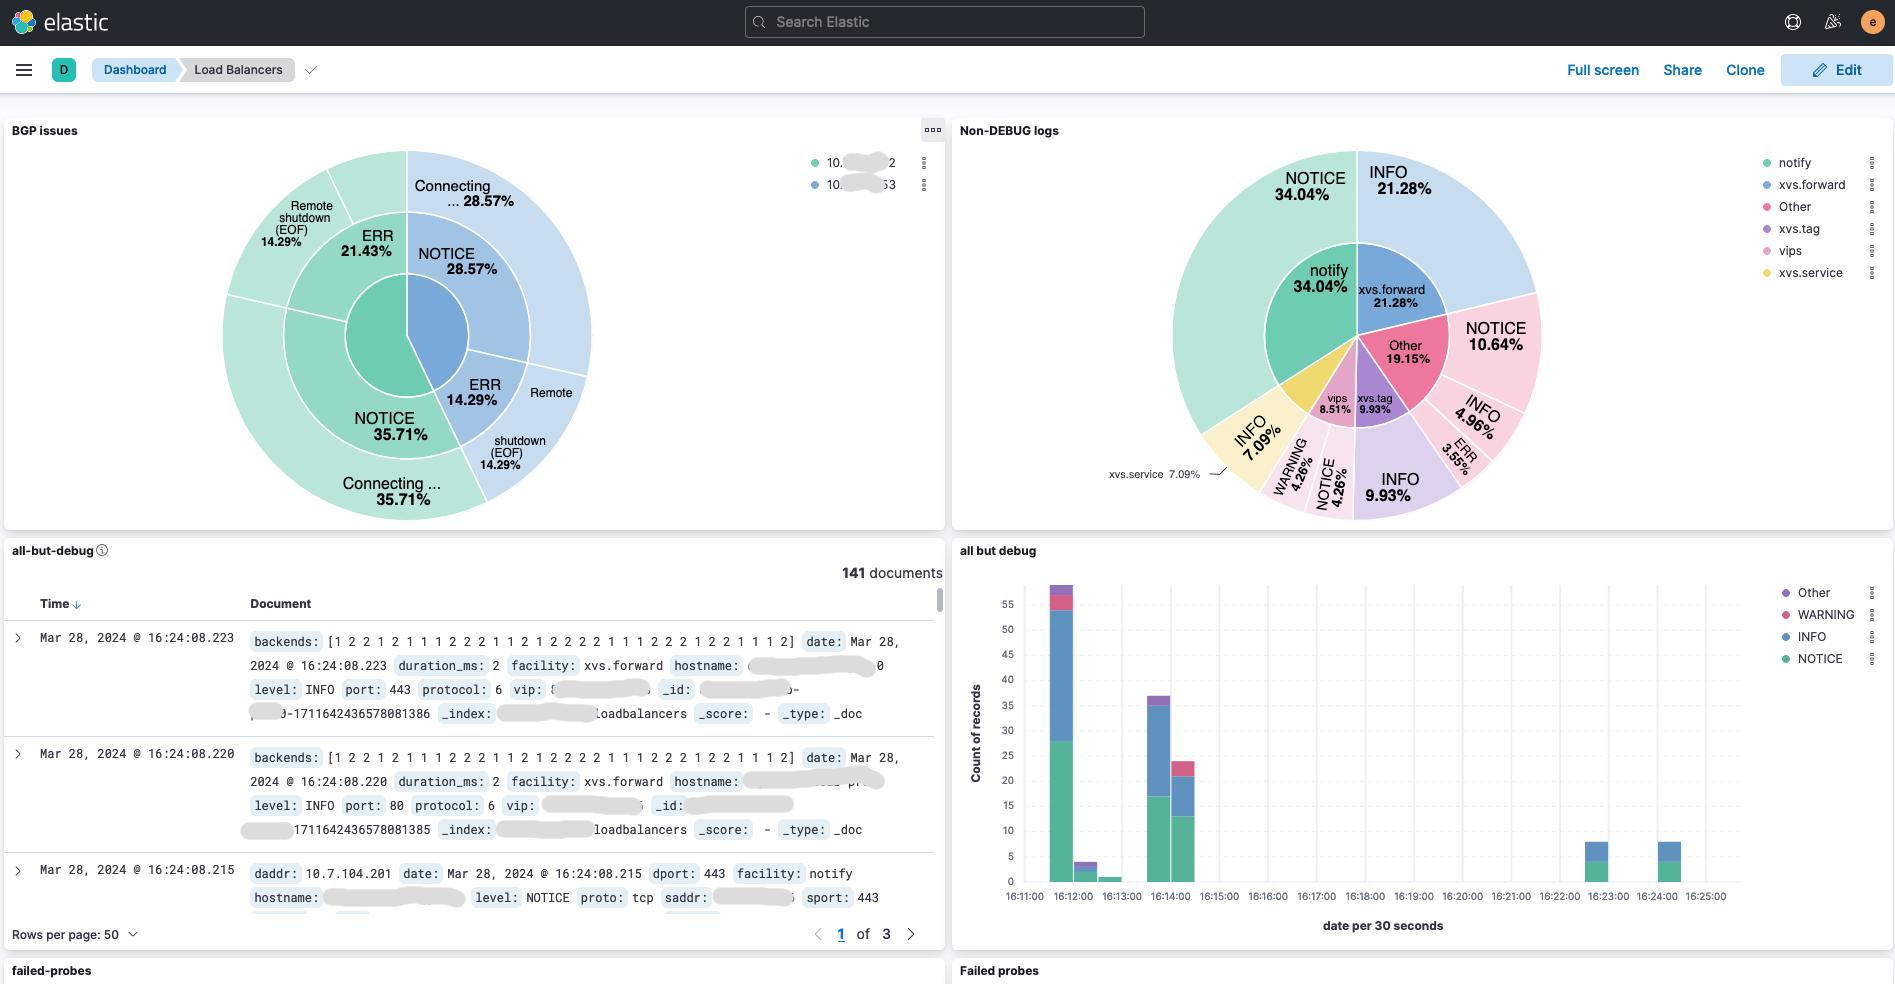 davidcoles/vc5
Un bilanciatore di carico di livello 4 orizzontalmente scalabile con Direct Server Return per Linux che utilizza XDP/eBPF
 eeriedusk/nysm
Container stealth basato su eBPF che nasconde processi, socket, oggetti eBPF e log di audit dagli strumenti di monitoraggio di sistema, consentendo…
 xmcyber/xmgoat
Lab di sicurezza Azure basato su Terraform con ambienti intenzionalmente malconfigurati per la pratica pratica di attacco e compromissione. Include…








