
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
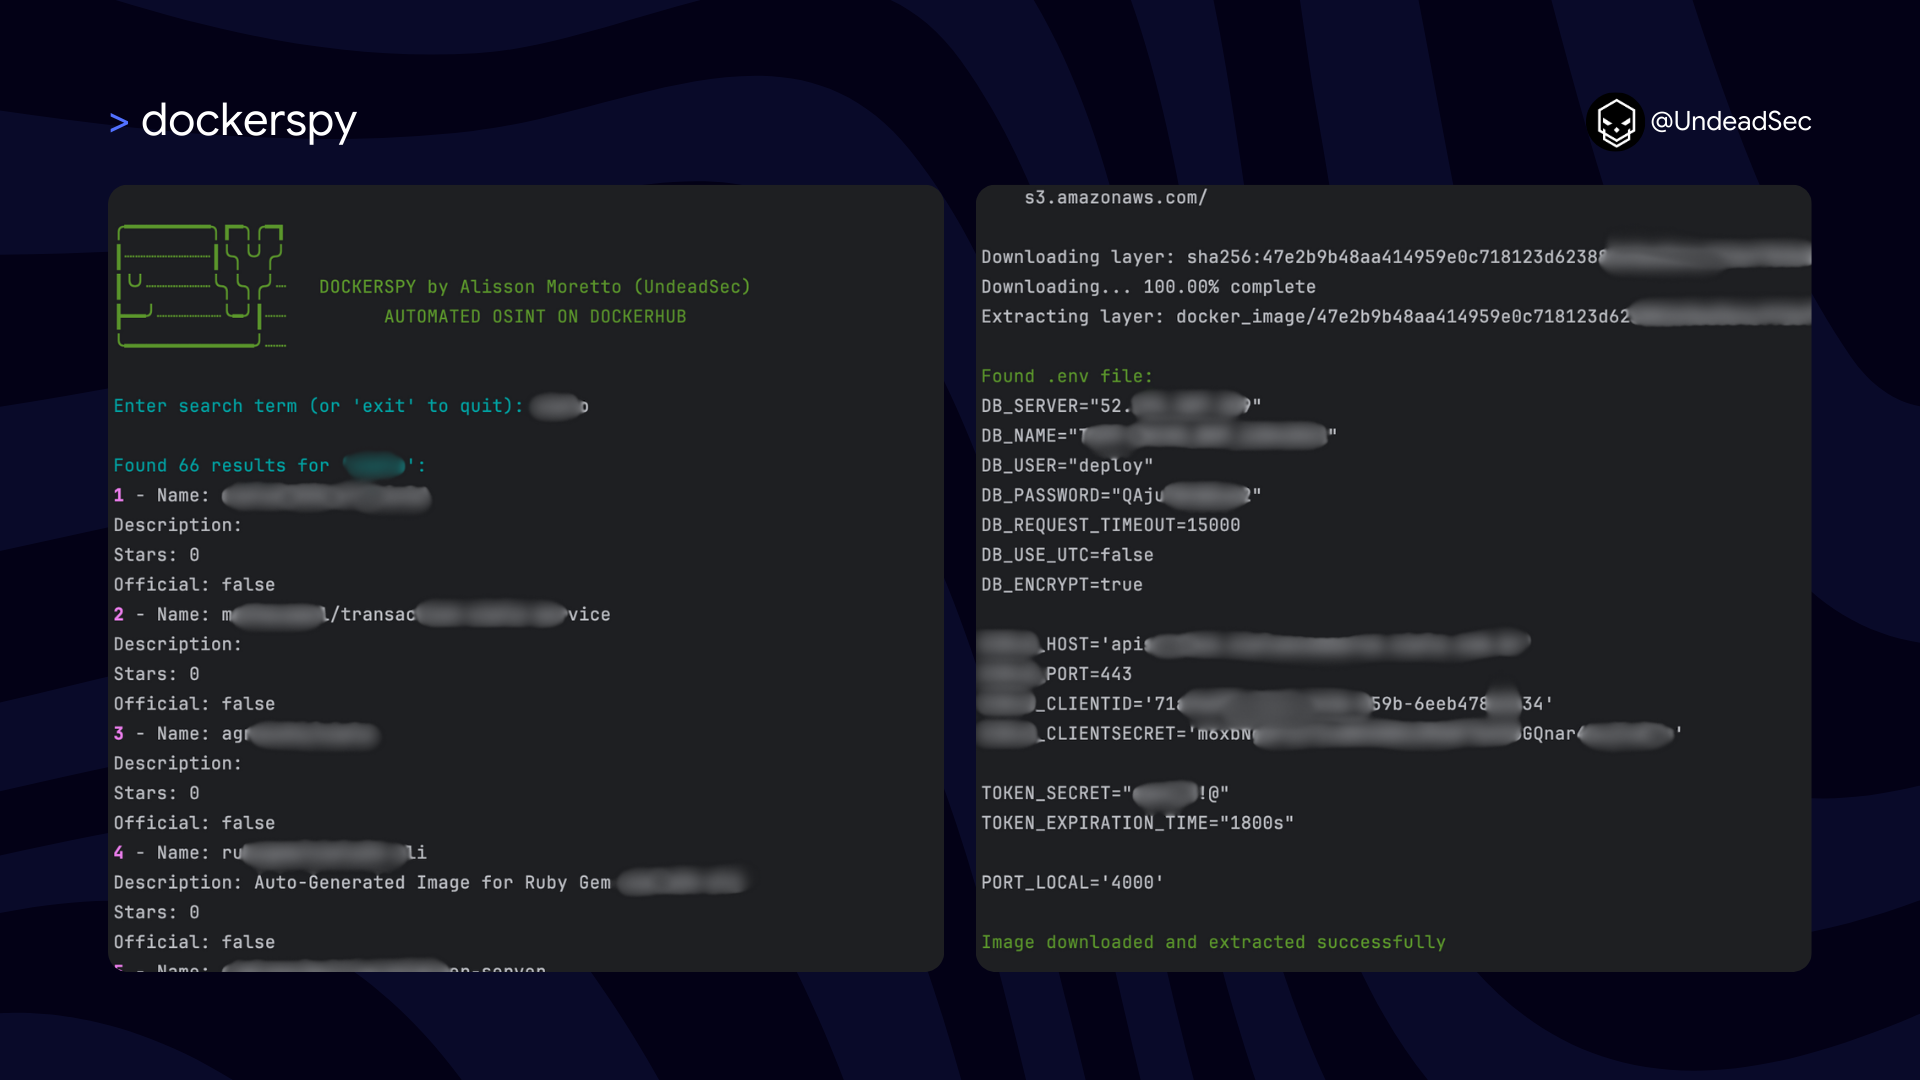
 undeadsec/dockerspy
Analizza le immagini di Docker Hub utilizzando pattern regex per estrarre segreti esposti, chiavi private e token di autenticazione per audit di…
 h4wkst3r/adokit
Kit di attacco modulare che sfrutta l'API REST di Azure DevOps per ricognizione, escalation dei privilegi e persistenza utilizzando cookie rubati o…
 wiz-sec-public/cloud-middleware-dataset
Dataset curato di agenti middleware cloud installati da AWS, Azure e GCP, che documenta vulnerabilità passate, privilegi e rischi della superficie di…
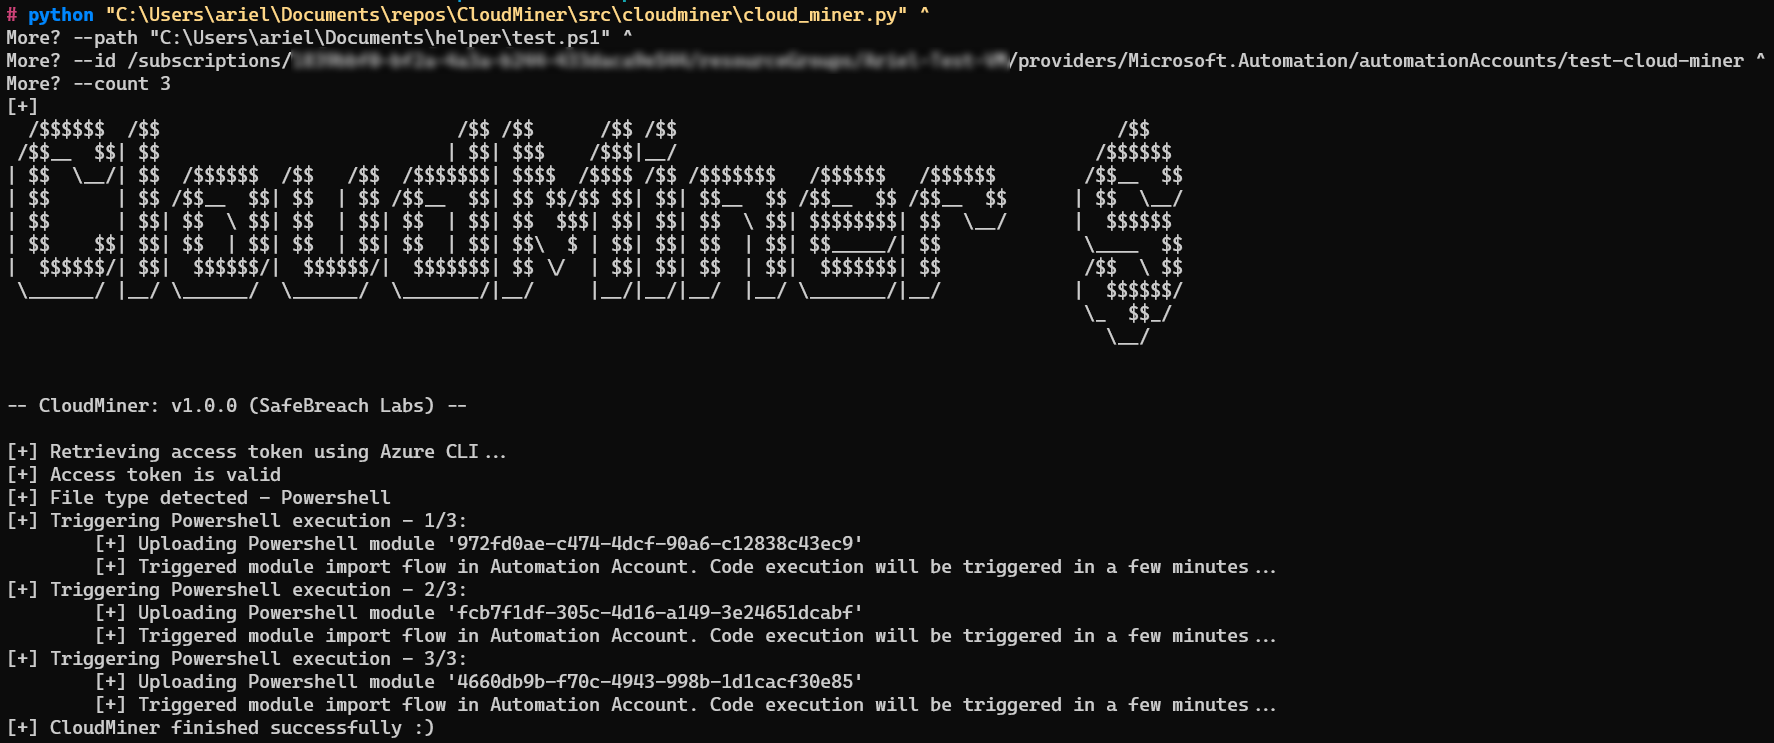 safebreach-labs/cloudminer
Esegui codice utilizzando il servizio Azure Automation senza costi
 tenable/cnappgoat
CNAPPgoat è un progetto open source progettato per fornire modularmente componenti vulnerabili per progettazione in ambienti cloud.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
Il progetto di condivisione file crittografato di nuova generazione
 owasp/iot-security-verification-standard-isvs
Standard di verifica della sicurezza IoT OWASP (ISVS)
 luemmelsec/apex
Framework di post-sfruttamento Azure
 linnix-os/linnix
Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.
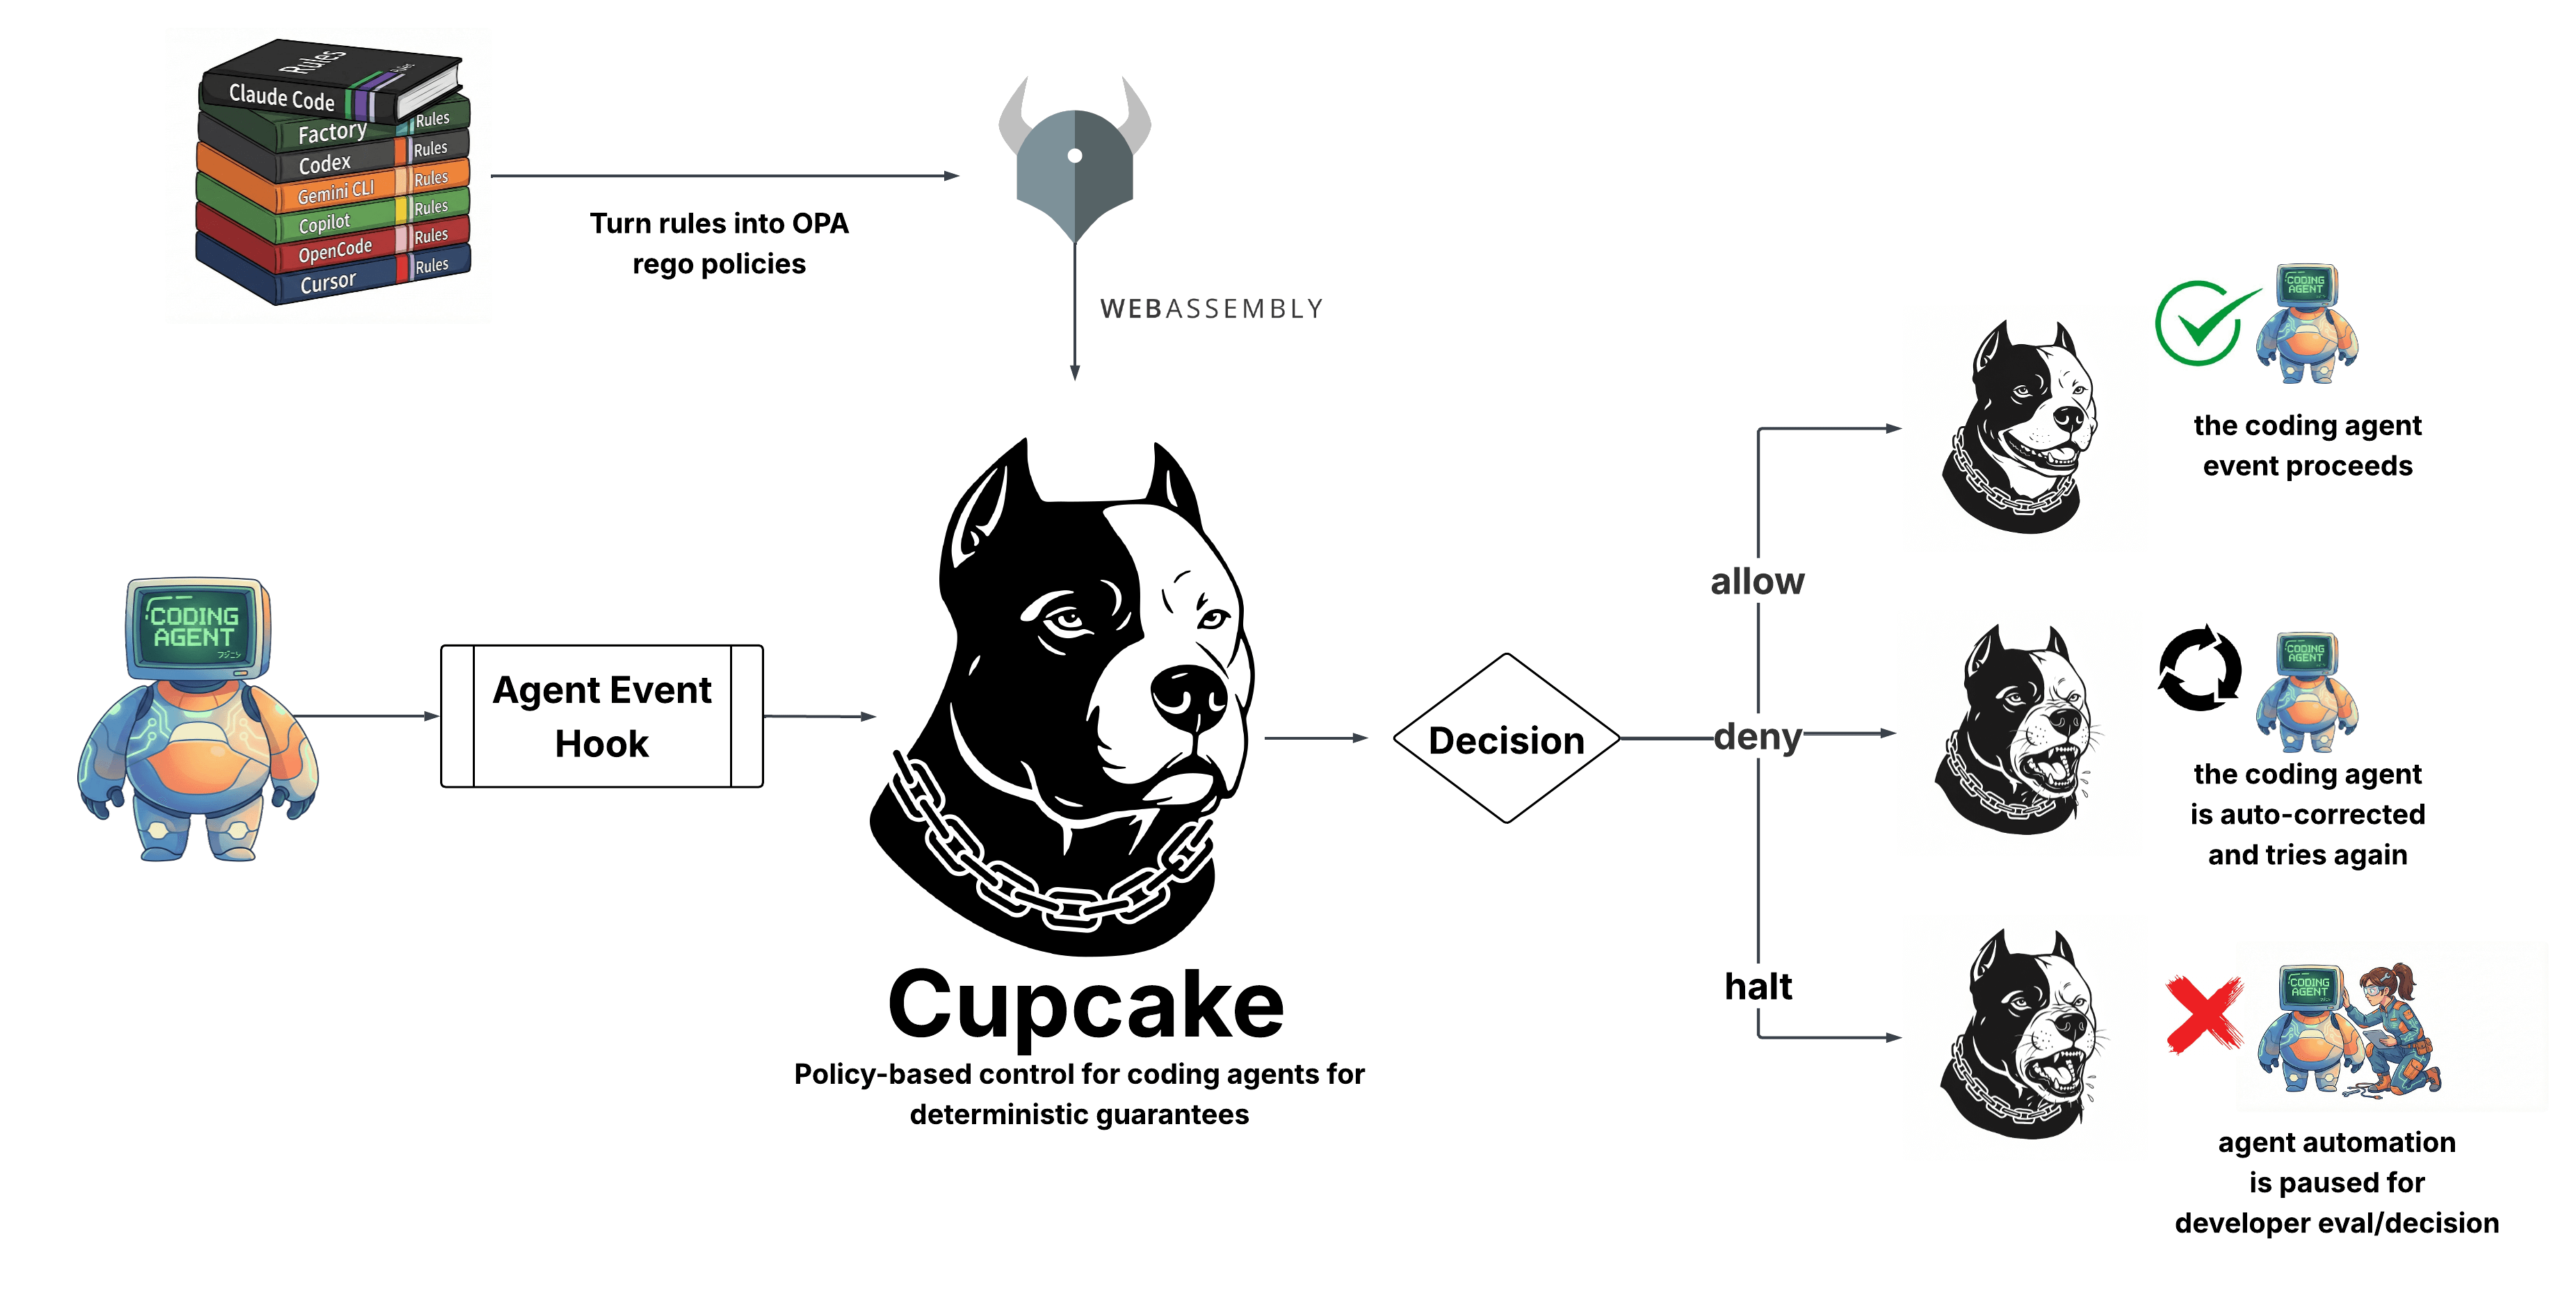 eqtylab/cupcake
Un layer nativo di applicazione delle policy per agenti AI di coding. Basato su OPA/Rego.
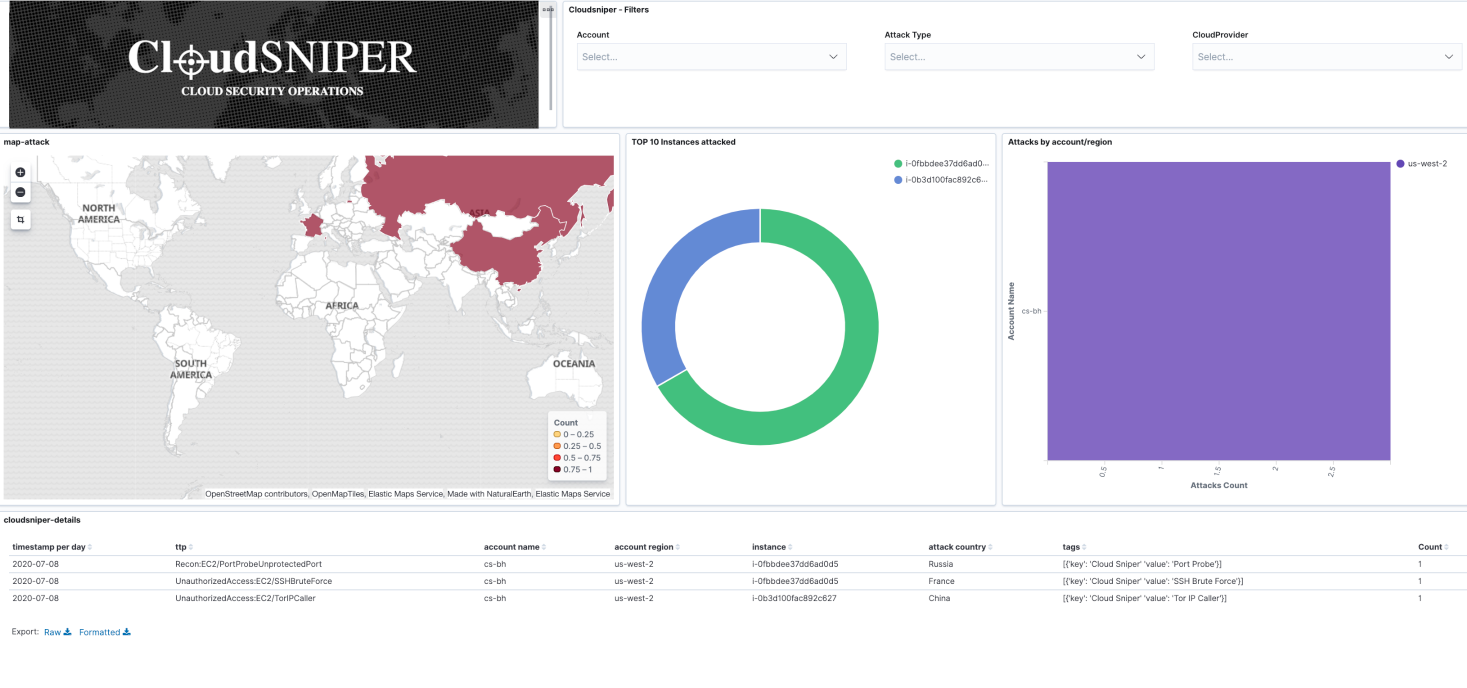 cloud-sniper/cloud-sniper
Piattaforma di rilevamento-come-codice che automatizza la risposta agli incidenti di sicurezza cloud correlando artefatti, analizzando IOCs e…
 facebookincubator/bpfjailer
Controllo di accesso obbligatorio e jailer basati su eBPF LSM
 synacktiv/mindmaps
Mindmap di Azure per test di penetrazione
 heroku/terrier
Terrier è uno strumento di analisi di immagini e container che può essere utilizzato per scansionare immagini e container per identificare e…
 owasp/serverless-top-10-project
OWASP Serverless Top 10
 amlalabs/amla-sandbox
Sandbox WASM con applicazione delle capacità per il codice degli agenti AI. Gli agenti possono solo chiamare strumenti esplicitamente forniti con…
 owasp/openshield
CSPM open source per Azure - scansiona configurazioni errate e crittografia non sicura dal punto di vista quantistico, mappa i risultati su…








