
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
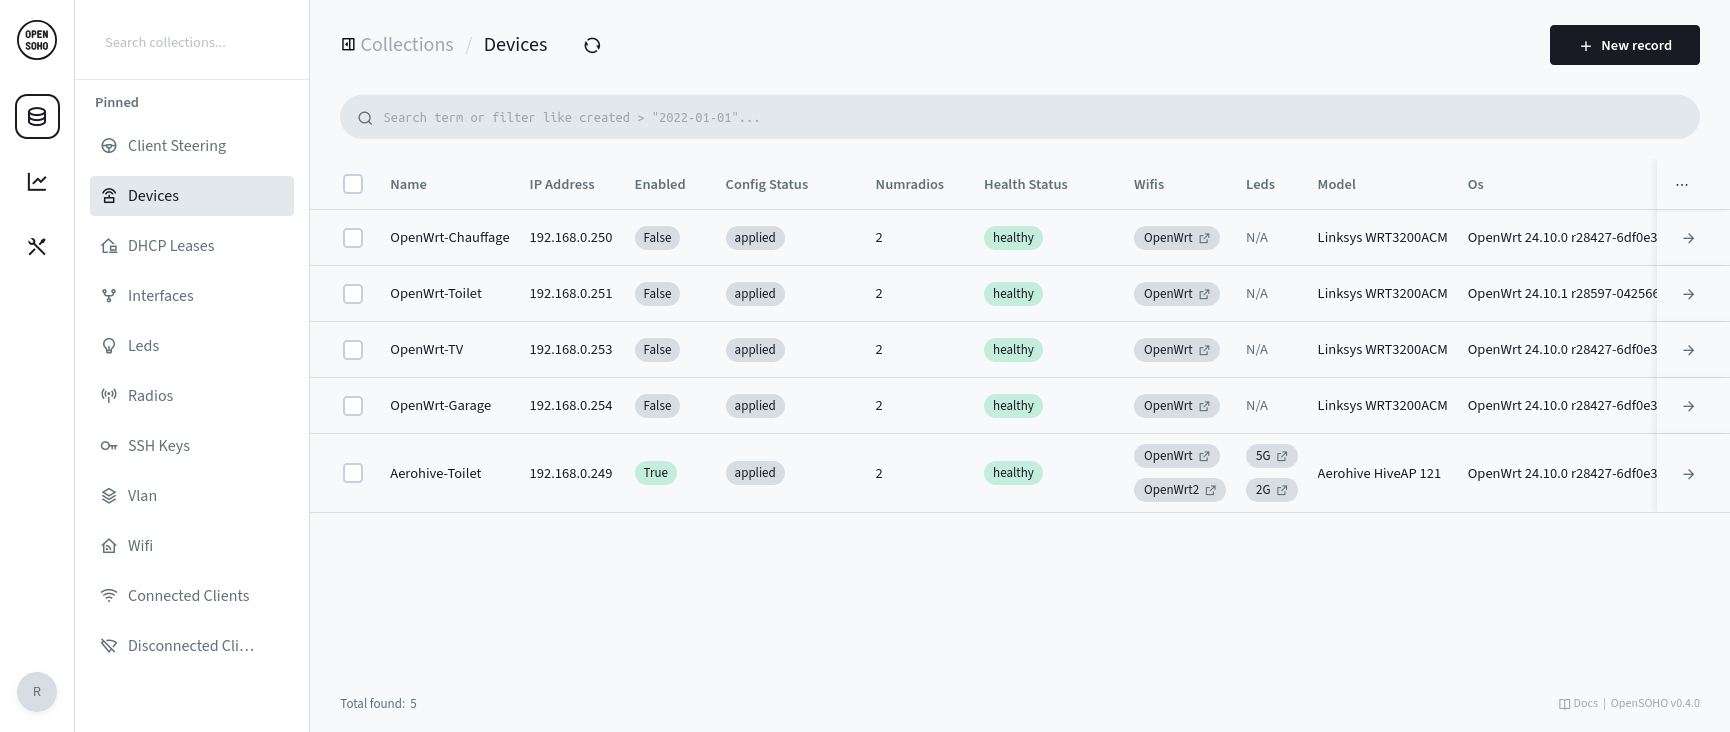
 rubenbe/opensoho
Piattaforma leggera di gestione dispositivi OpenWRT per piccole reti. Configurazione centralizzata, monitoraggio e gestione WiFi per 2–20 dispositivi…
 redhuntlabs/bucketloot
BucketLoot è un ispettore automatico di bucket compatibili con S3 che può aiutare gli utenti a estrarre risorse, segnalare esposizioni di segreti e…
 assetnote/ghostbuster
Elimina gli IP elastici inutilizzati effettuando un'analisi delle tue risorse in tutti i tuoi account AWS.
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 owasp/quantum-security-project
Progetto OWASP indipendente dal fornitore che mappa i rischi di sicurezza dell'era quantistica con una lista dei primi 10 rischi, linee guida per la…
 sbasu7241/aws-threat-simulation-and-detection
Sperimentando con Stratus Red Team (strumento di simulazione di attacchi cloud) e SumoLogic
 awslabs/threat-modeling-mcp-server
Server MCP per modellazione delle minacce strutturata basata su STRIDE con validazione automatica del codice, analisi del contesto aziendale e…
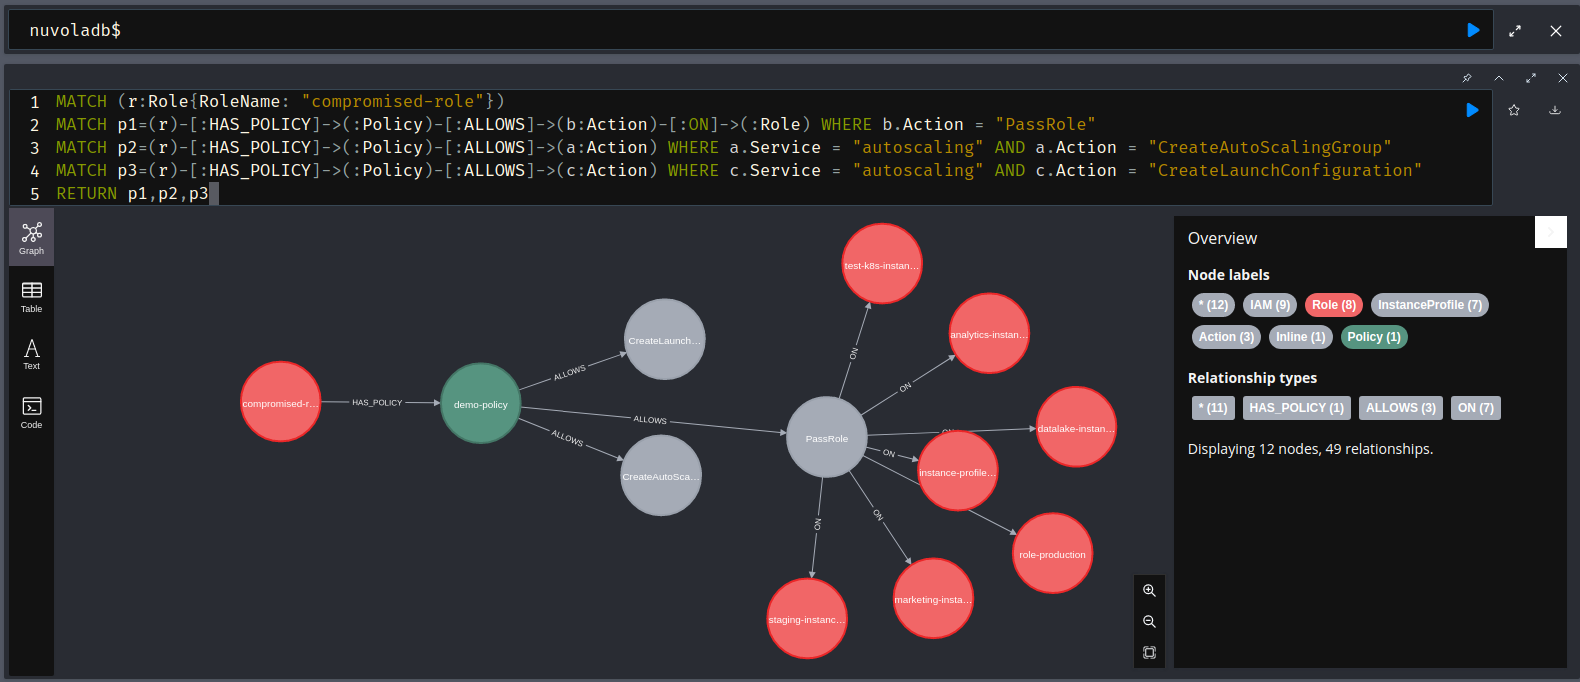 primait/nuvola
Strumento di analisi della sicurezza AWS basato su grafi che scarica le configurazioni cloud, rileva configurazioni errate e mappa i percorsi di…
 anssi-fr/dfir-o365rc
Modulo PowerShell per la raccolta di log di Office 365 e Azure
 praetorian-inc/trajan
Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…
 kstenerud/yoloai
Il tuo agente è un rischio per la sicurezza, quindi trattalo come tale. yoloAI gestisce correttamente il sandboxing degli agenti AI.
 shabarkin/aws-enumerator
Enumeratore di servizi AWS in sola lettura con oltre 600 chiamate API per ricognizione cloud, dumping di informazioni e analisi dei risultati durante…
 dev-sec/ssh-baseline
DevSec SSH Baseline - Profilo InSpec
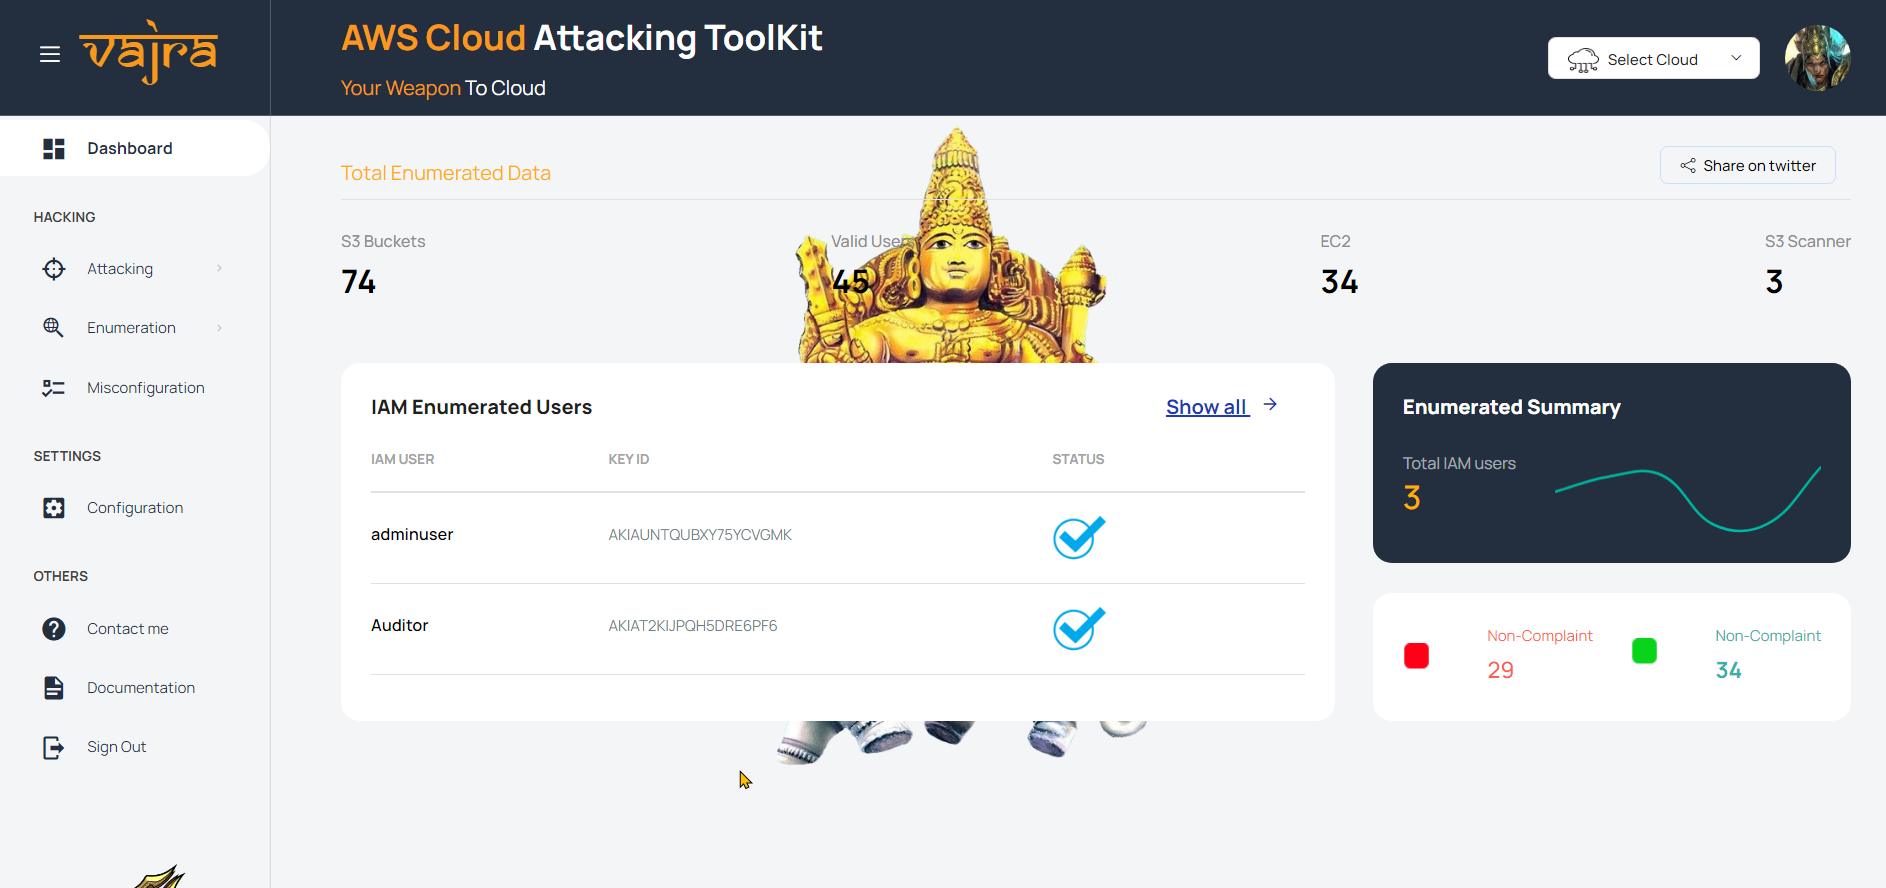 trouble-1/vajra
Vajra è uno strumento basato su UI con molteplici tecniche per attaccare ed enumerare nell'ambiente Azure e AWS del target. Presenta un'interfaccia…
 russellromney/turbolite
SQLite VFS con query JOIN a freddo inferiori a 100ms da S3 + compressione e crittografia a livello di pagina
 q3k/cve-2019-5736-poc
Prova di concetto disarmata per CVE-2019-5736 (fuga da Docker)
 videns/vulners-scanner
Scanner di vulnerabilità basato sull'API di audit di vulners.com
 node9-ai/node9-proxy
Controllo degli accessi per agenti AI. Definisci cosa Claude Code, Codex, Gemini, Cursor e qualsiasi server MCP sono autorizzati a fare, esamina le…








