
 #1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit
 offsecpierogi/azure
Script Bash e PowerShell per valutazioni di sicurezza su Azure, che coprono escalation dei privilegi IAM, sfruttamento dei registri contenitori,…
 chuzhongyun/cve-2026-53359-kernel-fix
Guida all'aggiornamento del kernel Linux - Fix per CVE-2026-53359
 ziad-hsn/cpra
CPRA è un sistema di monitoraggio dell'infrastruttura ad alte prestazioni progettato per team di piattaforma che gestiscono architetture di…
 xiaoqimikko/tomcat85-check
CVE-2025-55752: Tomcat 8.5 è EOL, versione finale 8.5.100. Le CVE del 2025 per cui Apache dichiara singolarmente «anche la 8.5 è interessata» sono…
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook per automatizzare la mitigazione di CVE-2023-46747 (BIG-IP RCE non autenticato) applicando lo script ufficiale di F5 su più…
 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement per i container dei job CI/CD di GitLab Runner — community edition data plane https://leitwacht.eu/
 chuzhongyun/cve-2026-64561-kernel-fix
# Guida all'aggiornamento del kernel Linux - Correzione di CVE-2026-64561
 nserser/lr-webpki
Implementazione di riferimento dell'autenticazione post-quantistica LR+ nel contesto WebPKI CA, con pipeline di corpus, ricostruzione, valutazione e…
 barun121/cve-2024-9264-in-grafana-11.x
Sfruttamento delle vulnerabilità utilizzando strumenti Penetration Testing, Grafana, Docker, Kali Linux.
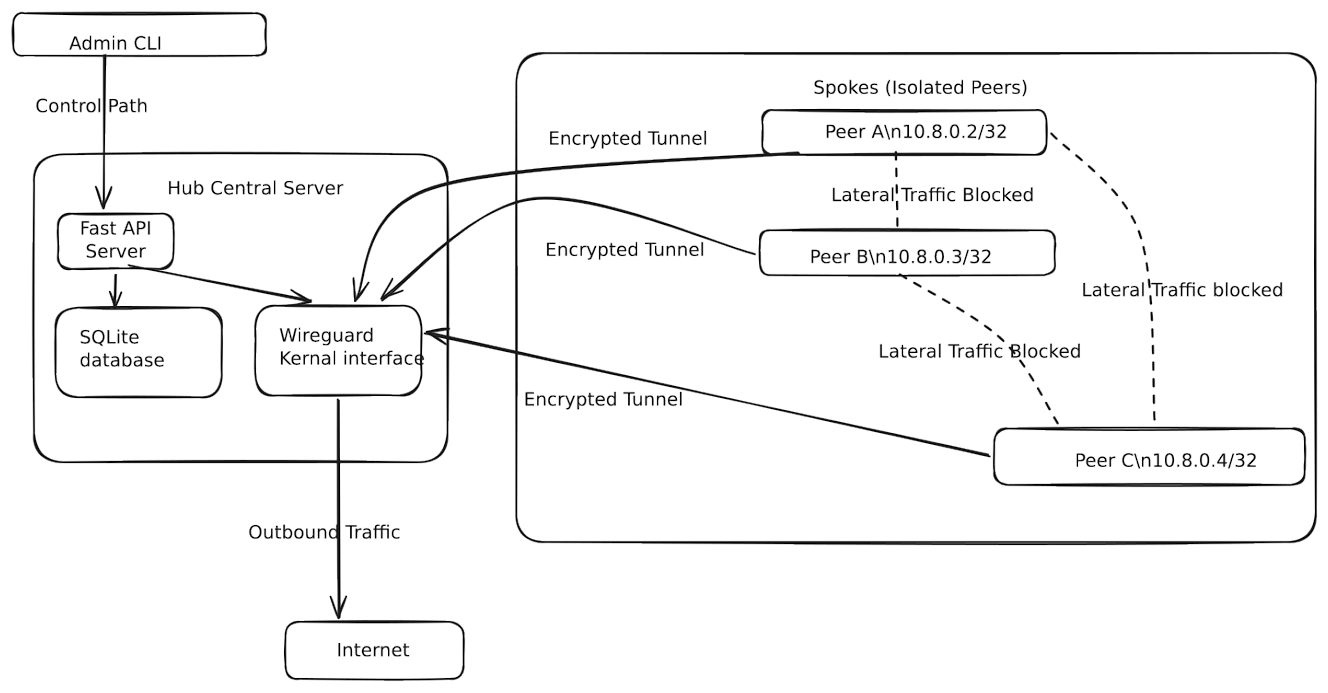 alvin-alvo/safenet-soho-security-framework
Un framework leggero e basato su policy che porta la micro-segmentazione Zero-Trust alle reti SOHO utilizzando WireGuard.
 thirukguru/aws-perimeter
Uno scanner di sicurezza AWS basato su terminale con oltre 102 controlli di sicurezza su VPC, IAM, S3, CloudTrail, container (ECS/EKS) e rilevamento…
 pblittle/aws-suture
Scanner di vulnerabilità OpenSSL Heartbleed (CVE-2014-0160).
 aoripus-ltd/zapscape-fix
Patch live generica del kernel per il use-after-free della shadow-MMU KVM/x86 (Zapscape, CVE-2026-64561)
 bishopfox/cve-2026-58073-check
Safely rileva il bypass dell'autenticazione di Veeam Service Provider Console CVE-2026-58073
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Una configurazione Terraform per distribuire un'app vulnerabile e un JDNIExploit per lavorare con CVE-2021-44228.
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang hotfix
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Controllo di accesso improprio nel software Intel(R) OFU
 dumbmachine/cloud-doctor
Un singolo comando valuta l'intero account cloud — configurazioni errate, osservabilità mancante e postura di sicurezza.








