Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
CPRA è un sistema di monitoraggio dell'infrastruttura ad alte prestazioni progettato per team di piattaforma che gestiscono architetture di microservizi su larga scala. Basato su architettura Entity-Component-System (ECS) e principi di teoria delle code, CPRA gestisce oltre 1.000.000 di controlli di salute simultanei con scalabilità automatica del pool di worker per raggiungere gli obiettivi SLO.
Continuous Pulse and Recovery Agent
Controlla i servizi, invia avvisi ed esegue le azioni di ripristino che configuri.


CPRa monitora i servizi ed esegue le azioni di ripristino che configuri. Un unico
processo Go pianifica i controlli, tiene traccia degli incidenti, invia notifiche ed espone una
dashboard React, un'API HTTP e il client da riga di comando cpractl. Usa i file per
un funzionamento in sola lettura oppure l'accesso di gestione con nome per modificare monitor, destinatari
delle notifiche, gruppi e segreti tramite la dashboard, l'API o l'SDK Go.
CPRa è in sviluppo; la prima release qualificata non è pubblicata. Compila questo checkout usando le istruzioni riportate di seguito. Versioni e disponibilità elenca le interfacce sorgente supportate, gli ambienti testati e lo stato di distribuzione.
Documentazione · Guida rapida · Configurazione · Driver · Regole di intervento · API · SDK Go
Il sito web pubblicato viene aggiornato separatamente; usa la documentazione dello stesso checkout del tuo eseguibile.
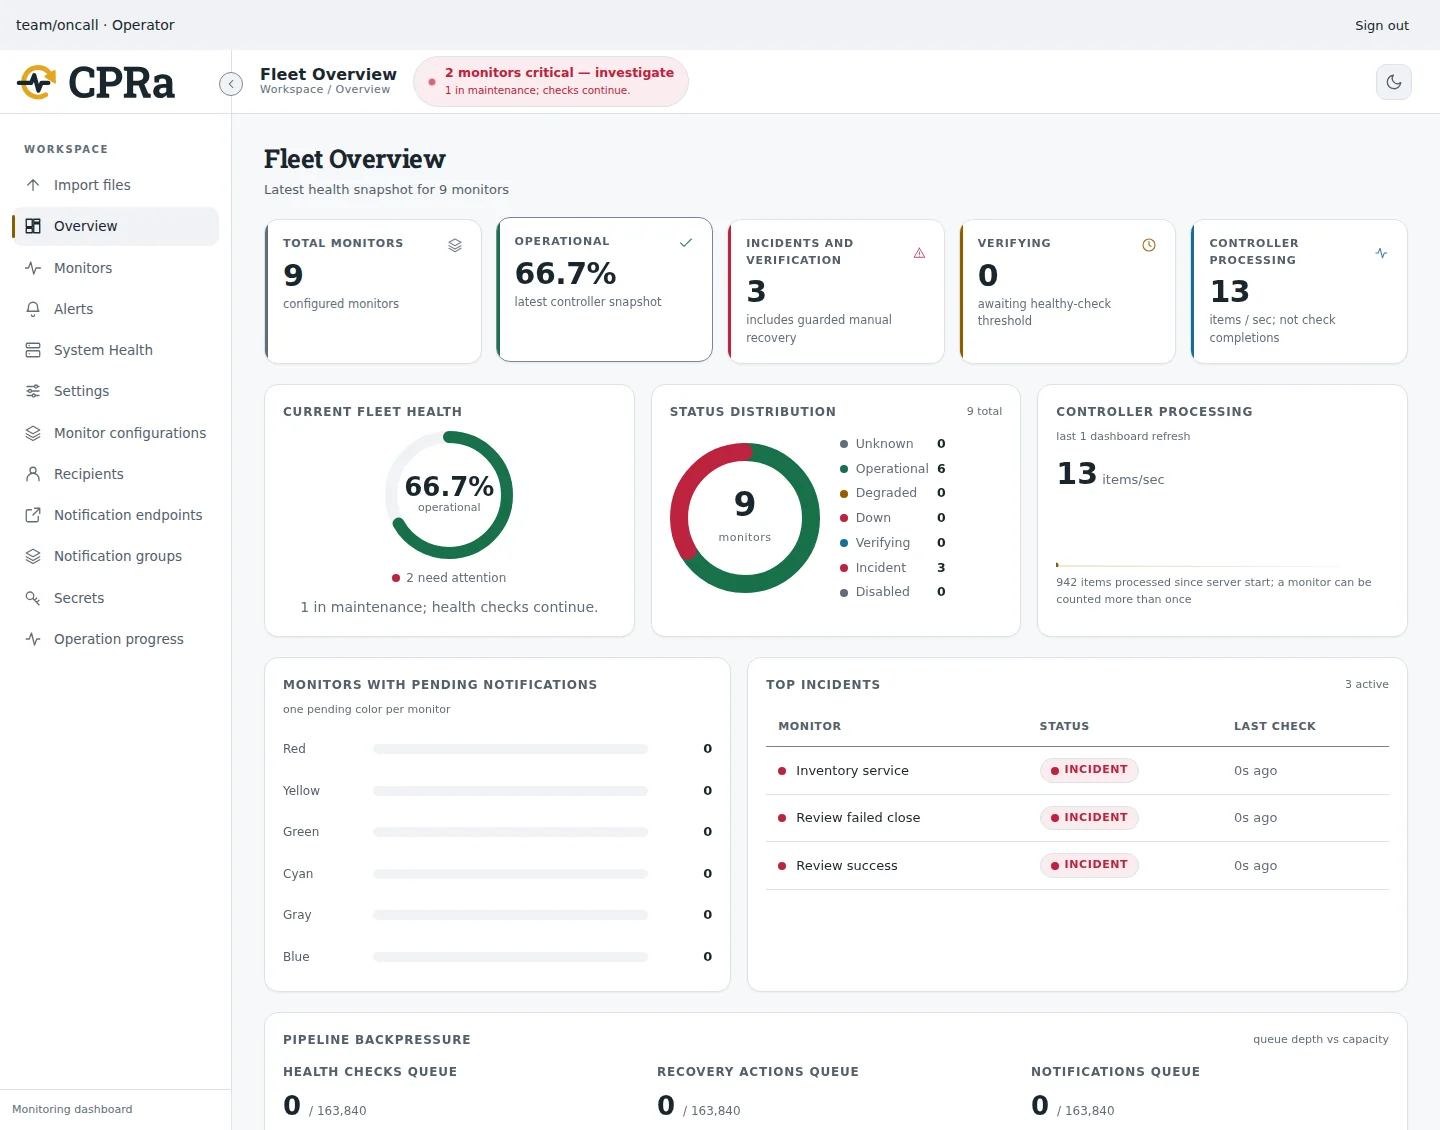
Dimostrazione della dashboard con dati di monitoraggio sintetici. Consulta la guida rapida per creare i tuoi monitor e le destinazioni delle notifiche.
Installa Go 1.26.10 o Go 1.27.3 (o una release supportata e corretta più recente), Make e Python 3. Go 1.27.0–1.27.2 rimangono interessate da GO-2026-6809, nonostante soddisfino il confronto della versione minima del modulo. Il checkout include la dashboard incorporata; Node e pnpm sono necessari solo quando cambiano i suoi input di build.
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
Make genera un file ignorato bin/cpra-sdk.work contenente i moduli dell'applicazione, dell'SDK e del worker. Rispetta un GOWORK esplicitamente selezionato, incluso off. Non pubblicare tag dei moduli né modificare le versioni delle dipendenze per aggirare la configurazione del workspace di sviluppo. Consulta la configurazione per i contributori per i comandi Go diretti e gli editor.
L'inizializzazione crea un manifest vuoto, un token operatore denominato e una policy di hash, una chiave di wrapping, certificati TLS per localhost e impostazioni di runtime nelle posizioni standard della piattaforma. Configura una directory di log delle notifiche, che il server crea con permessi privati all'avvio. Stampa i comandi esatti di avvio e del client, mai il valore del bearer. Rifiuta file esistenti e non avvia alcun servizio. L'installazione di sistema richiede un output del token operatore protetto al di fuori della configurazione e dello stato di proprietà del servizio.
Usa il comando del server stampato. Considera attendibile esplicitamente la CA locale generata nel tuo browser, apri l'URL del browser stampato (https://localhost:8060 per impostazione predefinita) e accedi con il token dal suo file protetto. La CLI usa --server, --ca-file e --token-file; le variabili corrispondenti CPRA_SERVER, CPRA_CA_FILE e CPRA_AUTH_TOKEN_FILE rendono le connessioni ripetibili. Mantieni i valori dei token fuori dagli URL e dagli argomenti dei comandi.
Segui la guida rapida per eseguire un target HTTP locale, validare e applicare examples/monitors.yaml, ispezionare monitor/example-service e riavviare sullo stesso stato. La gestione importa la configurazione di bootstrap una sola volta; le modifiche successive richiedono un apply esplicito. SIGHUP segnala che il reload non è supportato; SIGINT e SIGTERM avviano un arresto controllato.



