
 #1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit
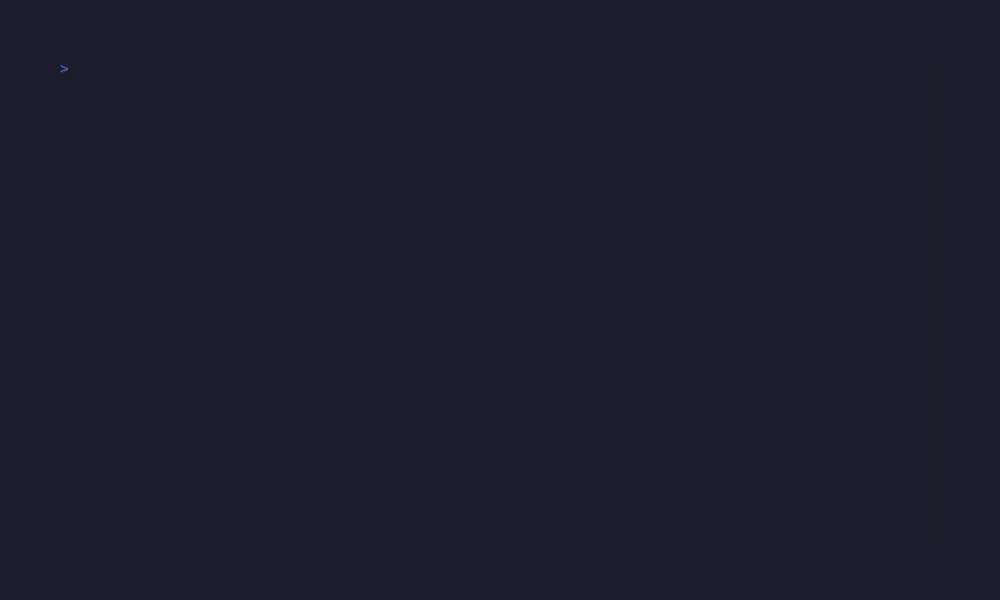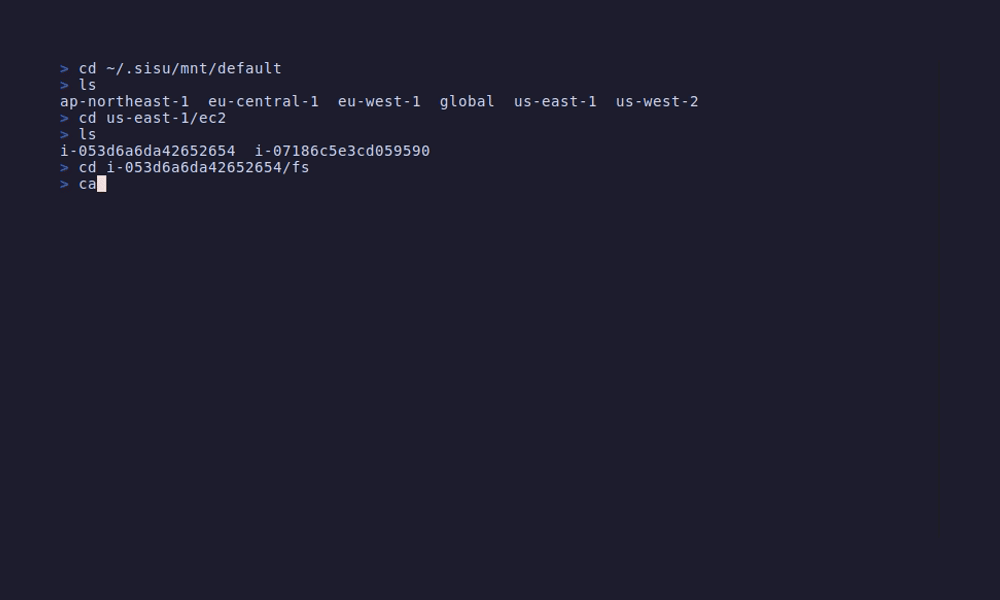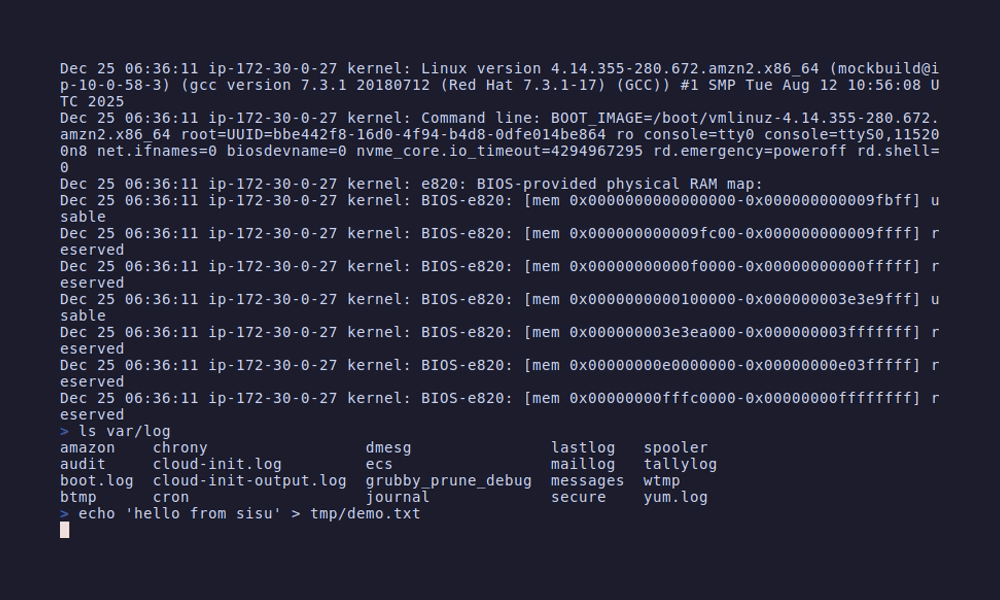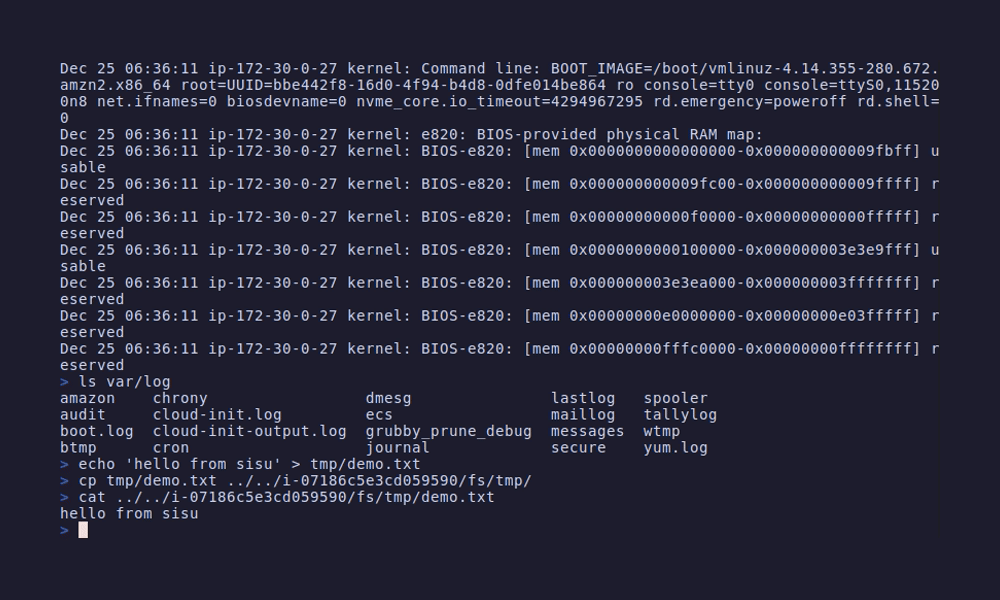
 semonte/sisu
Monta le risorse AWS come filesystem locale per l'esplorazione dell'infrastruttura, l'audit di sicurezza e l'analisi della configurazione utilizzando…
 owasp/awscanner
Trova le risorse esposte a Internet in un account AWS
 jdauphant/patch-openssl-cve-2014-0160
Correggi openssl #heartbleed con ansible
 jas502n/cve-2019-5736
Exploit per CVE-2019-5736: fuga dal contenitore runc che sovrascrive il binario docker-runc dell'host con un payload, attivato tramite docker exec.
 blake-fm/vcenter-log4j
Script per applicare la soluzione alternativa ufficiale per la vulnerabilità log4j di VMware vCenter CVE-2021-44228
 contrastsecurity/contrast
CLI SAST per la scansione di applicazioni Java, JavaScript e .NET, oltre a funzioni AWS Lambda, per rilevare vulnerabilità del codice e policy IAM…
 seanrickerd/cve-2026-31431
Exploit per il kernel Linux CVE-2026-31431 che causa la corruzione della page cache tramite la manipolazione di authencesn AEAD, mirato…
 jq6l43d1/proxmox-lxc-docker-fix
Soluzione alternativa per CVE-2025-52881: Risolve il malfunzionamento di Docker/Podman nei container Proxmox LXC causato dall'incompatibilità di…
 eduardolat/authkeysync
🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali
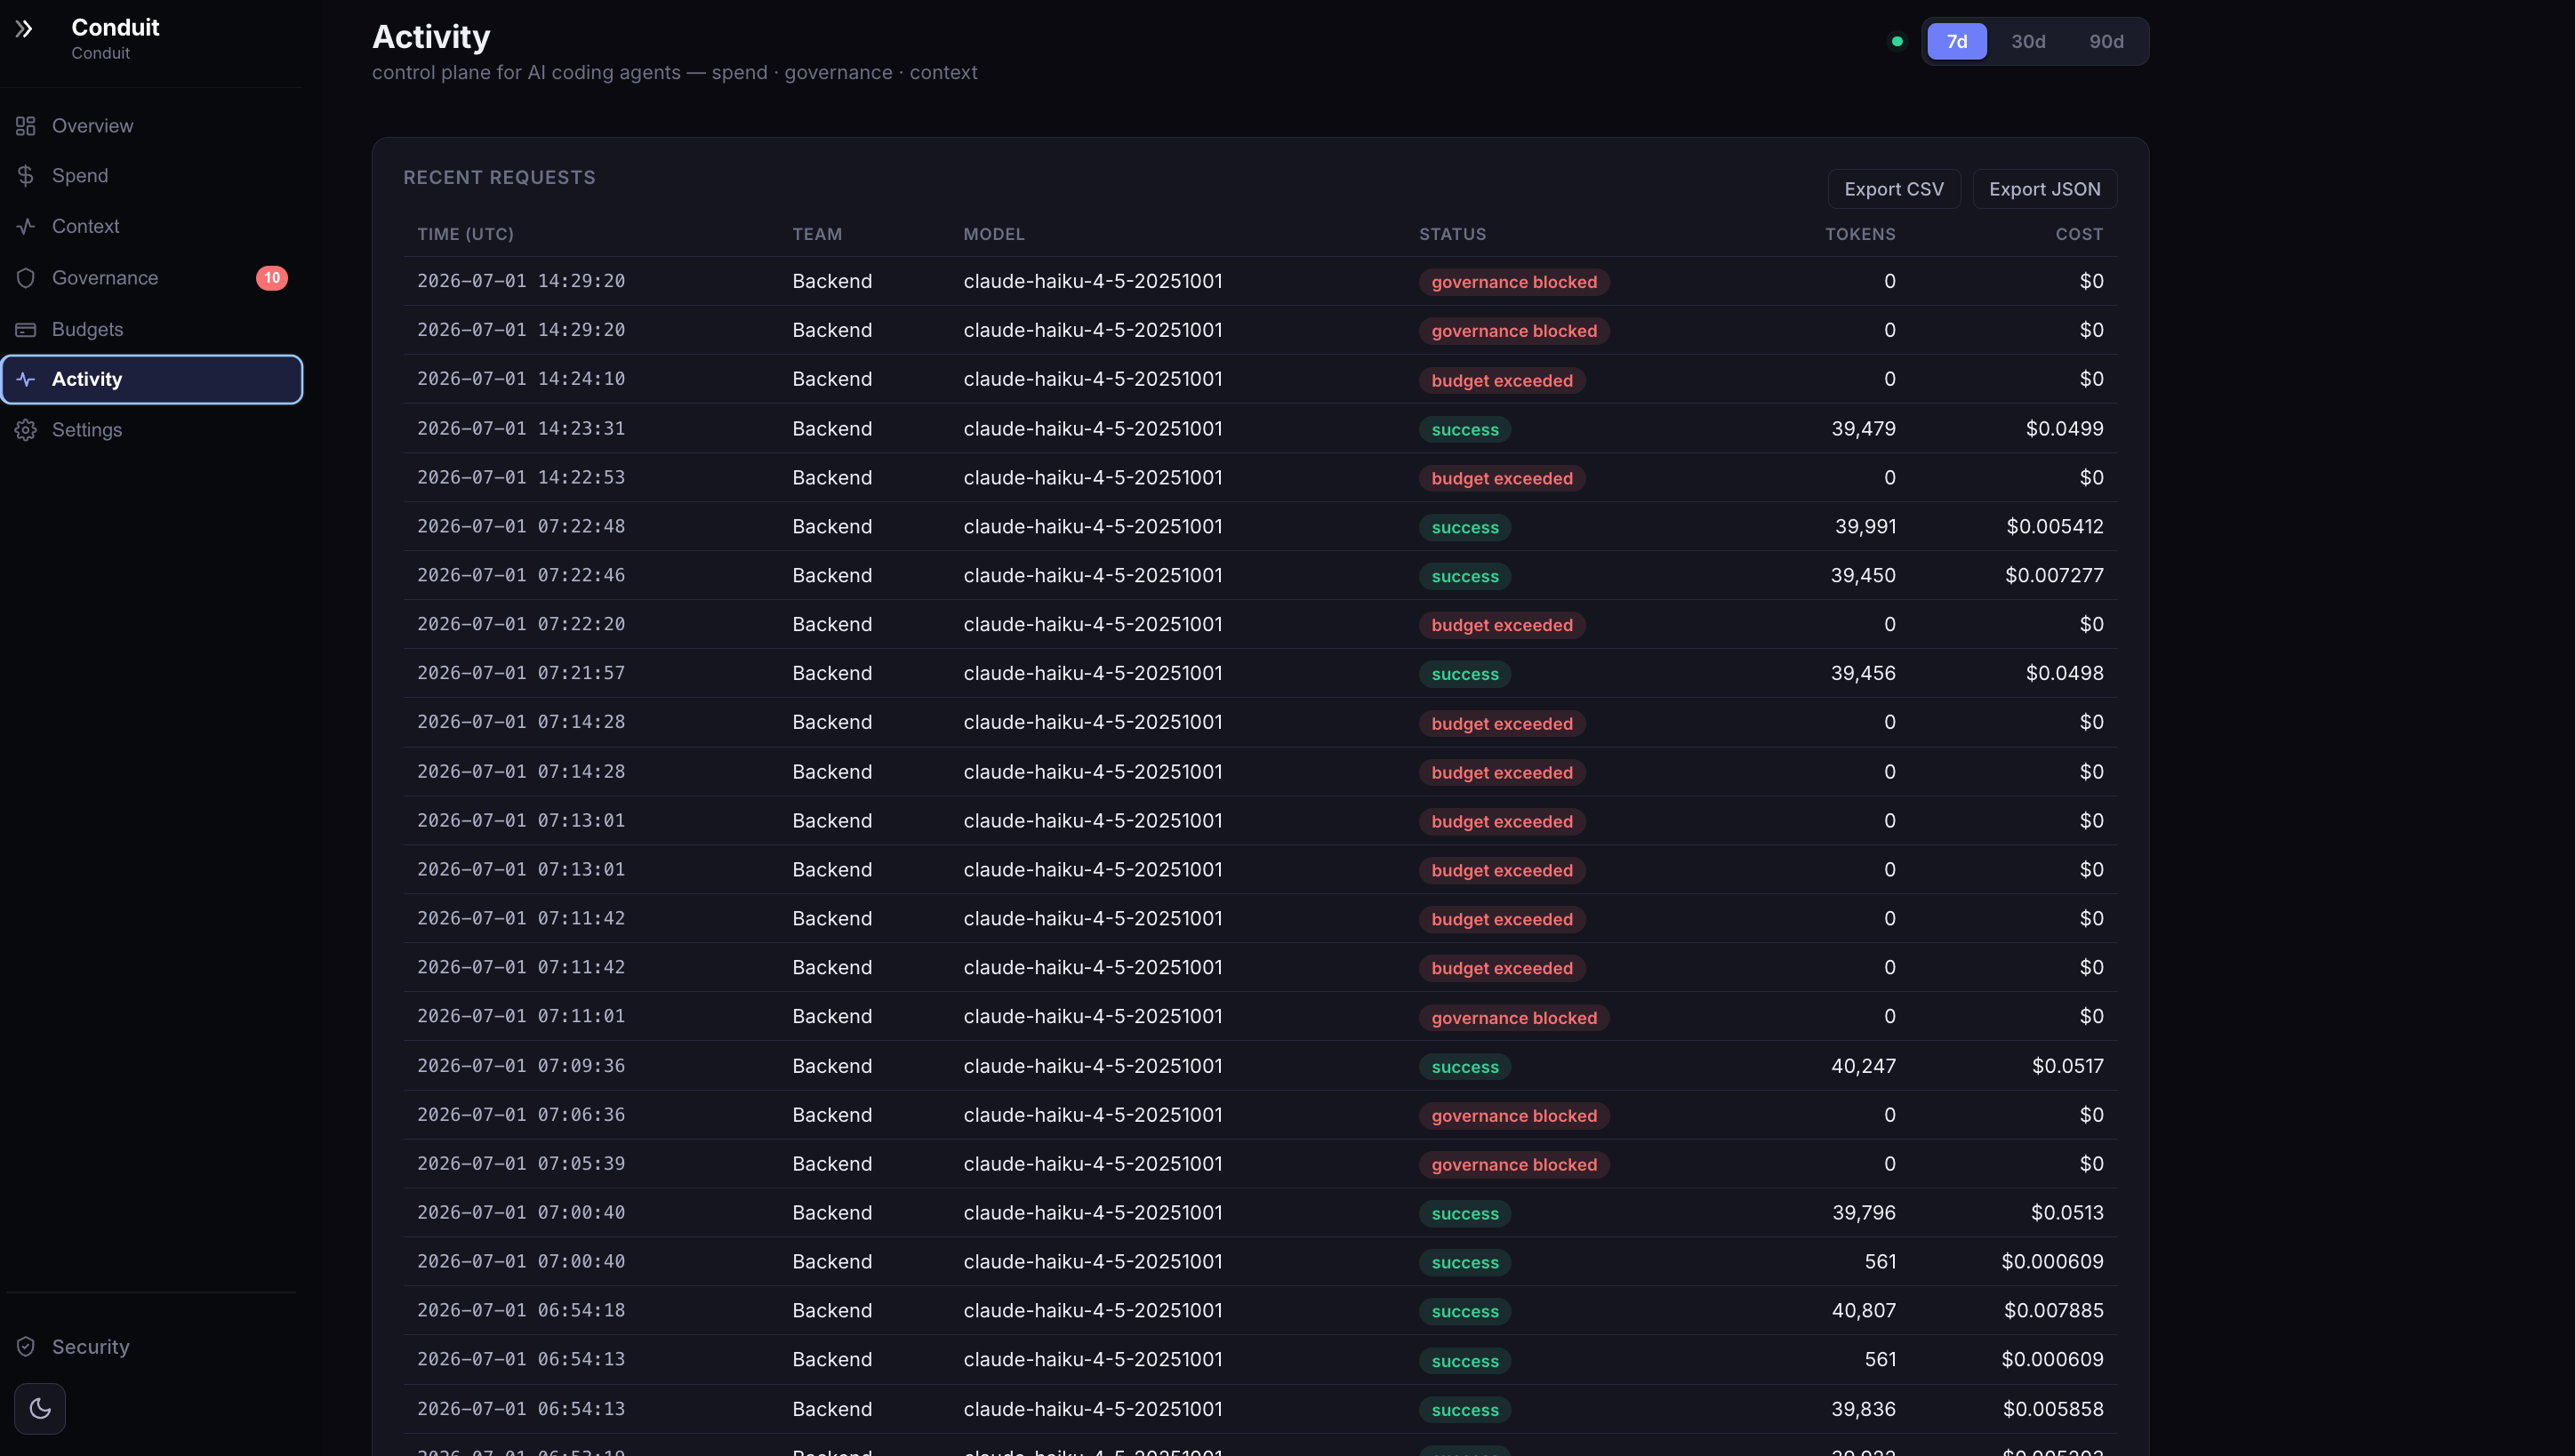 anee769/conduit
Gateway API on-premise per agenti di codifica AI con attribuzione dei costi per ingegnere, budget rigidi, governance dell'egresso (scansione di…
 ooafa/bucketbuster
Scansiona gli endpoint pubblici di object storage su Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei e Baidu per individuare bucket listabili e…
 mitiga/log4shell-cloud-scanner
stiamo fornendo ai team DevOps e di sicurezza uno script per identificare i carichi di lavoro cloud che potrebbero essere vulnerabili alla…
 akhld/spark-exploit
Esecuzione di codice arbitrario in un cluster Apache Spark non protetto
 d3vzer0/cnc-relay
Progetti Docker per mantenere gli IP sorgente dei beacon tramite infrastruttura di relay C2
 mandiant/vcsa-hardening-tool
Hardening automatizzato Zero Trust e audit forense per VMware vCenter Server Appliance (VCSA)
 atiilla/cve-2026-42897
CVE-2026-42897 - punto cieco di Exchange Health Checker: le regole di riscrittura URL IIS in uscita vengono ignorate silenziosamente, rendendo…
 tapanmeena/azpim
Uno strumento da interfaccia a riga di comando per gestire le attivazioni dei ruoli di Azure Privileged Identity Management (PIM) direttamente dal…
 aoripus-ltd/januscape-hotfix
Collezione completa di fix per la vulnerabilità di fuga guest-to-host CVE-2026-53359 nella shadow MMU di KVM/x86. Dal livepatch a zero downtime…








