
 #1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit

 alegrey91/vex8s
Sopprimi le vulnerabilità applicando il contesto Kubernetes alle scansioni
 radkawar/aws-firmware-dump
Acquisisce i dischi EBS di un'AMI AWS che puoi avviare, trasmettendo in streaming gli snapshot tramite le API dirette EBS verso un bucket S3 privato…
 qmadev/tf-mythic-azure
Distribuire automaticamente Mythic C2 in Azure utilizzando Terraform
 xlab-si/iac-scan-runner
Servizio che scansiona la tua Infrastructure as Code per vulnerabilità comuni.
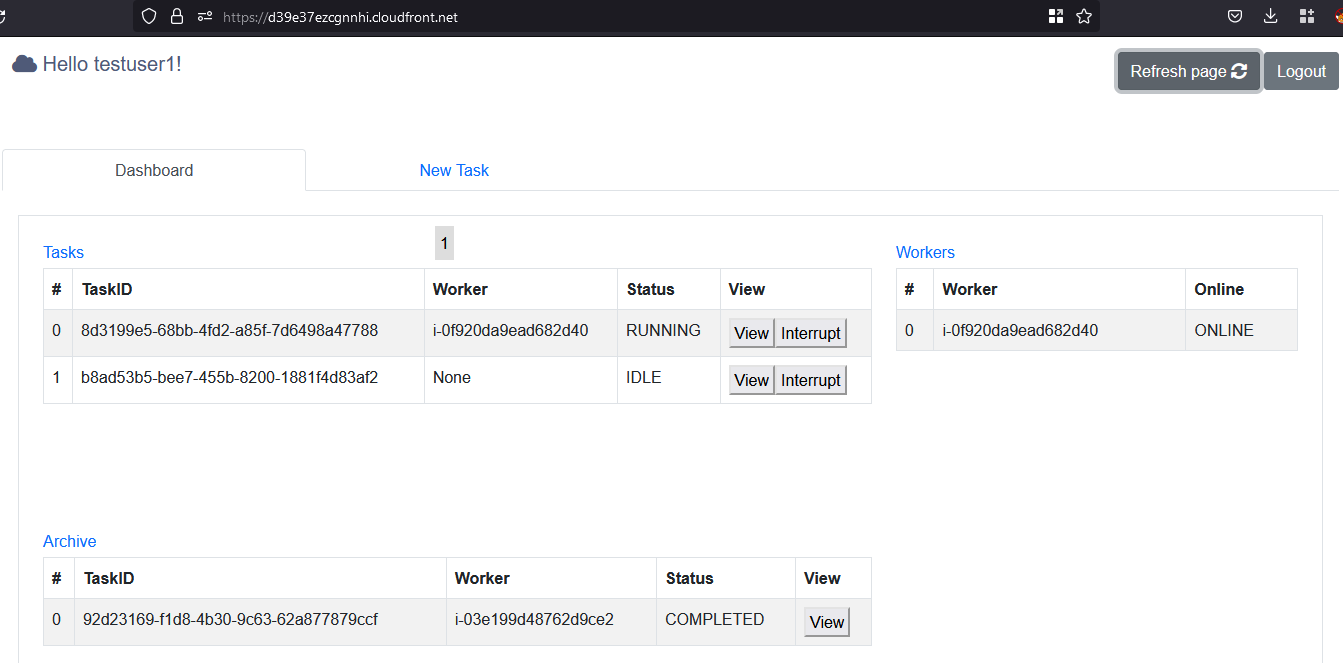 nccgroup/cowcloud
Soluzione serverless AWS per la distribuzione di carichi di lavoro di ricognizione e scansione delle vulnerabilità. Invia le attività tramite…
 wearecloudar/s3-account-search
Ricerca Account S3
 aquasecurity/trivy-plugin-aqua
Plugin per l'integrazione di Trivy con la piattaforma Aqua Security per la scansione di IaC, pipeline e dipendenze alla ricerca di vulnerabilità e…
 rootsecdev/secretsstalker
Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
 capture0x/aws-pentest
CLI automatizzata per la valutazione della sicurezza AWS con 30 moduli che coprono l'escalation dei privilegi IAM, l'esposizione S3, il calcolo, la…
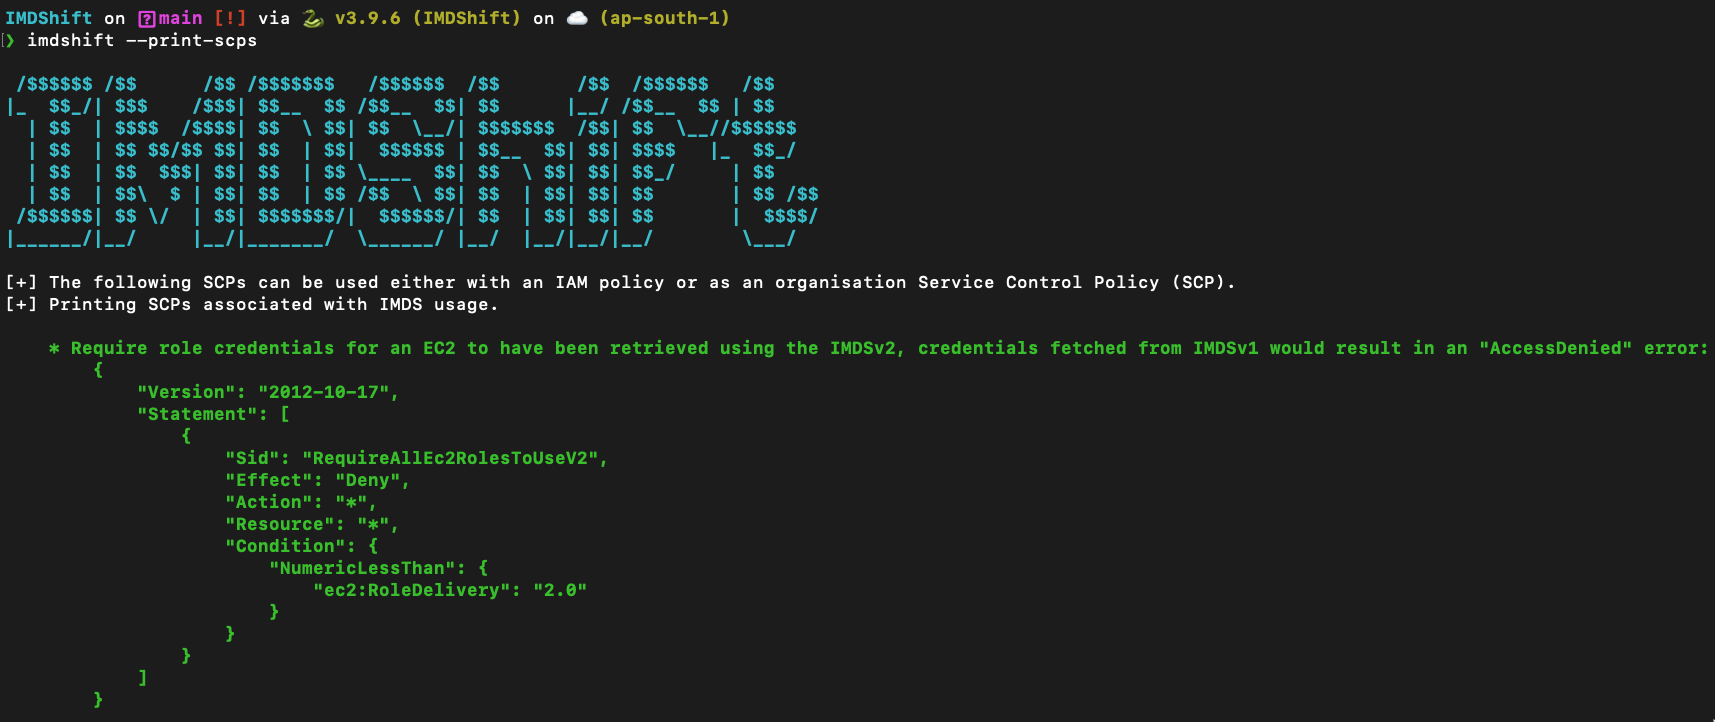 ayushpriya10/imdshift
Automatizza la migrazione dei carichi di lavoro AWS da IMDSv1 a IMDSv2 per mitigare gli attacchi SSRF. Rileva l'utilizzo di IMDSv1 su EC2, ECS, EKS,…
 andresriancho/nimbostratus-target
Questo repository contiene un'infrastruttura target che puoi utilizzare per eseguire gli strumenti nimbostratus.
 lnfernux/log-horizon
Analizzatore di sorgenti di log per Microsoft Sentinel SIEM
 pyperanger/dockerevil
WorldFirst (Pubblico) Docker API Exploit - Le mie ricerche di sicurezza che coinvolgono Docker e Openshift
 tevora-threat/rt_redirectors
Ruolo Ansible per configurare redirector per il C2 del red team
 qarait/ephemera
Zero-Trust SSH CA
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script di rilevamento per CVE-2026-31431 (Copy Fail) che verifica la versione del kernel, la presenza di patch, le configurazioni del kernel, la…
 ustayready/outpost
Strumento di gestione dei test e dei report per AWS
 nccgroup/sfpoldevchk
Controllore delle deviazioni delle policy Salesforce








